
Depuis près de deux décennies, l’acteur malveillant étatique iranien « Prince of Persia » constitue une cybermenace active, s’en prenant principalement à des dissidents iraniens ainsi qu’à des organisations des secteurs public et privé aux États-Unis, en Europe et au Moyen-Orient. Signalé pour la première fois en 2016 par l’Unit 42 de Palo Alto Networks, ce groupe de menace persistante avancée (APT) a effacé ses traces et modifié ses stratégies en février 2026, à la suite de la publication des dernières recherches sur ses activités. Cet article de blog résume les actions menées par « Prince of Persia » depuis lors et décrit comment nous avons pu suivre et surveiller l’activité de cet acteur malveillant, notamment l’évolution de sa stratégie en matière de serveurs de commande et de contrôle (C2).
Qu'est-ce que « Prince of Persia » ?
Les chercheurs en sécurité (dont je fais partie) surveillent les activités de « Prince of Persia » depuis sa découverte en février 2016. Depuis 2010, ce groupe APT a lancé de nombreuses attaques de logiciels malveillants :
- L'opération « Mermaid », qui a débuté en 2010, visait des diplomates danois et serait l'une des premières versions de l'opération « Prince of Persia ».
- Infy, la famille de logiciels malveillants à l'origine du groupe, a fait son apparition sur la scène internationale vers 2016
- Foudre, un logiciel malveillant de première phase lancé après la neutralisation d'Infy
- Tonnerre, un logiciel malveillant de deuxième génération doté de capacités de surveillance complètes
- Tornado, le tout dernier logiciel malveillant, qui s'appuie sur le code source d'un logiciel malveillant plus ancien et intègre de nouvelles fonctionnalités telles qu'un canal C2 basé sur Telegram et des algorithmes avancés de génération de domaines (DGA)
Dans le cadre de mes anciennes fonctions à la tête de l'équipe SafeBreach Labs, j'ai mené des recherches approfondies sur ce groupe. Pour bien comprendre ses activités passées, je vous recommande de consulter ces travaux, publiés en décembre 2025 et février 2026. Voici un bref résumé des outils et des tactiques utilisés par « Prince of Persia ».
Qu'est-ce qu'Infy ?
Infy fonctionne comme un outil d'espionnage complet. Sa variante haut de gamme, connue sous le nom d'Infy M, dispose d'un panneau de configuration graphique (GUI) caché et de fonctionnalités HTTP/FTP. Cette variante prend également en charge l'exécution de commandes à distance, gérées via des scripts backend.
Après avoir publié ses recherches sur Infy en 2016, Unit 42 a mené une opération de démantèlement qui a coupé l'accès du groupe d'attaquants à la plupart de ses victimes. Ce processus a également permis d'obtenir des informations sur les victimes, les motivations et l'ampleur des attaques de Prince of Persia.
En conséquence, l'Unit 42 a confirmé le lien entre ce groupe et l'Iran, la plupart des victimes se trouvant dans ce pays ou étant des dissidents iraniens. De plus, ce groupe ne semblait pas agir pour des motifs financiers (une caractéristique propre aux acteurs étatiques).
Des recherches ultérieures menées par Claudio Guarnieri et Collin Anderson ont confirmé ce lien :
- Dès 2010, Prince of Persia a piraté deux sites d'information liés à Jundallah, également connu sous le nom de « Mouvement de résistance populaire d'Iran ». Ce groupe malveillant a exploité des failles d'ActiveX pour attaquer les visiteurs de ces sites.
- Les agissements de Prince of Persia, dans le contexte des élections présidentielles iraniennes de 2013, ont visé la presse, notamment la BBC Persian. Le groupe s'en est également pris à des membres de la société civile et à des militants.
- Après le démantèlement du groupe par l’Unit 42, la Compagnie des télécommunications d’Iran a bloqué et redirigé tout trafic provenant d’Iran et destiné aux « sinkholes » de Palo Alto. Guarnieri et Anderson ont soupçonné qu’il s’agissait d’une tentative délibérée visant à réduire la visibilité et à reprendre le contrôle des victimes du groupe, ce qui a renforcé la théorie selon laquelle ce dernier serait lié au gouvernement iranien.
Qu'est-ce que la « Foudre » ?
En août 2017, l'Unit 42 a de nouveau constaté une activité liée à Prince of Persia, cette fois-ci par le biais d'un nouveau logiciel malveillant baptisé « Foudre ». Foudre sert de logiciel malveillant de première phase et est utilisé pour :
- Recenser l'identité des victimes
- Procéder à la compromission initiale
- Mettre en place un accès permanent
- Effectuer une reconnaissance de base de l'hôte
- Effectuer des manipulations de fichiers, enregistrer les frappes au clavier et voler les identifiants de connexion au navigateur
- Analyser les systèmes infectés afin de déterminer s'ils présentent un intérêt suffisant pour être infectés davantage
Qu'est-ce que Tonnerre ?
En 2018, la version 8 de Foudre a introduit une nouvelle variante de logiciel malveillant : Tonnerre (« le tonnerre »). Ces deux variantes fonctionnent de concert. Si une victime est jugée suffisamment importante, Foudre télécharge et exécute Tonnerre.
Tonerre permet une exfiltration approfondie des données. Ce logiciel malveillant enregistre des fichiers audio, réalise des captures d'écran et extrait systématiquement des documents sensibles. Les versions les plus récentes utilisent un algorithme DGA et intègrent des bots Telegram ainsi que des canaux privés comme mécanisme de secours pour assurer la discrétion des communications C2.
Ensemble, Foudre et Tonnerre constituent un programme de vol d'informations à double protocole qui communique à la fois via le protocole HTTP traditionnel et via les canaux natifs de l'API Telegram. Tonnerre recherche les identifiants, les cookies et les informations relatives à l'environnement système au niveau local. Il utilise également des mécanismes agressifs, tels que des signatures RSA anti-détournement, afin d'empêcher les chercheurs en cybersécurité de rediriger son trafic vers un « sinkhole ».
Qu'est-ce que Tornado ?
En février 2026, SafeBreach a découvert Tornado, une variante de logiciel malveillant qui opère au sein de l’écosystème à plusieurs étapes de Prince of Persia. Déployé dans les environnements cibles via des vulnérabilités logicielles de type « one-day » (par exemple, des exploits WinRAR), Tornado utilise à la fois le protocole HTTPS et l’API Telegram comme canal C2 dissimulé, se fondant dans le trafic réseau légitime pour contourner les pare-feu. La clé API Telegram et l’identifiant de discussion ne sont pas intégrés dans le code du logiciel malveillant ; celui-ci peut en effet récupérer la clé et l’identifiant en fonction de la configuration de son backend C2.
Tornado utilise la technologie DGA pour changer en permanence de domaines actifs, ce qui lui permet de maintenir une infrastructure de gestion hautement résiliente. Ce logiciel malveillant prend également en charge l'exfiltration via la blockchain en décodant des champs spécifiques cachés dans les transactions, ce qui permet aux cybercriminels de modifier à leur guise l'infrastructure de routage C2 sur la blockchain sans avoir à envoyer de mise à jour de code aux victimes infectées. Pour éviter toute détection, Tornado utilise des techniques d'attaque spécifiques conçues pour contourner les solutions de protection des terminaux.
Prince of Persia a mis en place une validation de signature RSA dans le cadre des attaques « Tornado » afin d’authentifier de manière rigoureuse les requêtes C2 entrantes. Cette tactique empêche l’accès aux chercheurs en sécurité et bloque automatiquement les scanners qui tentent de cartographier le réseau du groupe malveillant et les cartes de répartition des victimes.
Où se cache le Prince de Perse, alors qu'il est pourtant bien visible ?
En février 2026, la dernière version publique connue de « Foudre » était la version 34. La dernière version publique connue de « Tonnerre » était la version 17. La dernière version des logiciels malveillants de première et deuxième phases de « Tornado » était la version 51.
Cependant, à cette époque, le fichier binaire du deuxième étage du logiciel malveillant Tornado n'était pas accessible au public à des fins d'analyse. Le serveur C2 a disparu en septembre 2025, et le groupe malveillant a transféré tous ses autres serveurs C2 vers un emplacement inconnu après la publication de l'étude de SafeBreach en février 2026.
Depuis mars 2026, Prince of Persia est entré dans l'ombre, sans aucune activité identifiable publiquement. Nous avons toutefois pu suivre et surveiller l'activité du groupe, notamment un changement dans sa stratégie relative aux serveurs C2 :
- Prince of Persia a saturé les serveurs C2 connus et a mis en place un nouveau réseau de serveurs C2 actifs.
- Le groupe a remplacé ses hébergeurs européens par de nouveaux prestataires.
- Prince of Persia a modifié la gestion de ses panneaux de contrôle à distance et est passé d'un hébergement sur serveur privé virtuel (VPS) à un hébergement public, aux côtés de sites inoffensifs et de sites malveillants gérés par d'autres acteurs malveillants.
Nous avons identifié des serveurs C2 actifs pour tous les logiciels malveillants connus de ce groupe : Foudre, Tonnerre et Tornado (tant pour les familles de logiciels malveillants de première que de deuxième phase).
Mais surtout, notre découverte du serveur C2 « Tornado » de deuxième niveau révèle que, pour la première fois depuis une décennie, l’acteur malveillant iranien a décidé d’héberger son nouveau serveur C2 sur le sol américain — parallèlement au début des récentes hostilités entre l’Iran et les États-Unis. C’est le dernier endroit où nous nous attendions à trouver cet acteur malveillant. Nous avons également mis en évidence d’autres corrélations entre ce conflit géopolitique et l’activité du groupe malveillant.
Chronologie des activités récentes de Prince of Persia
La réaction de Prince of Persia face aux travaux de recherche d'Unit 42 ne s'est pas fait attendre.
- Moins d'une semaine après la publication de l'étude des chercheurs, le 4 février 2026, l'auteur de la menace a désactivé le serveur C2 situé à l'adresse IP 45.80.148.249.
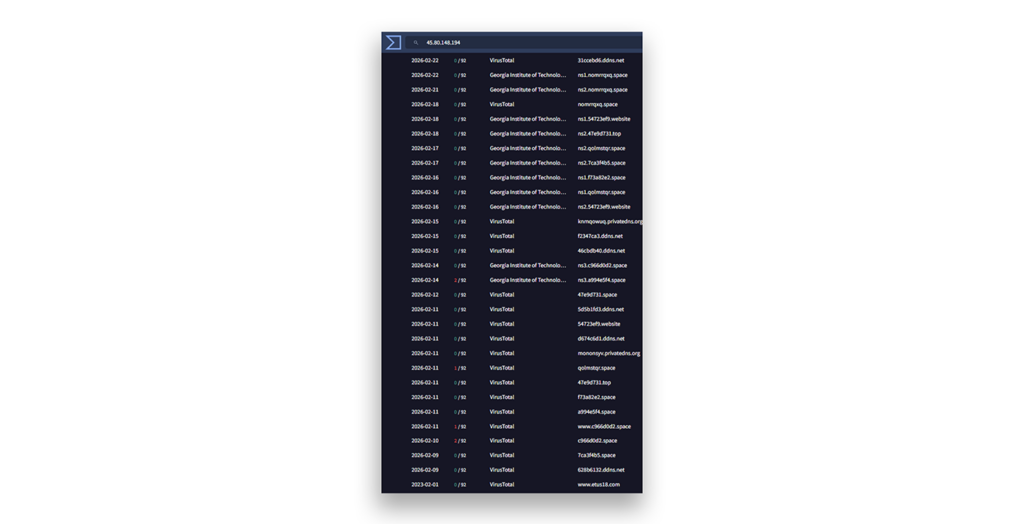
- Le 9 février 2026, un nouveau serveur C2 (45.80.148.194) a été mis en service. Il semble que l'auteur de la menace se soit empressé de passer à l'action : ce serveur se trouvait dans la même plage d'adresses IP que celle des serveurs C2 découverts précédemment (figure 1). Il existait même un serveur à l'adresse 45.80.148.195.
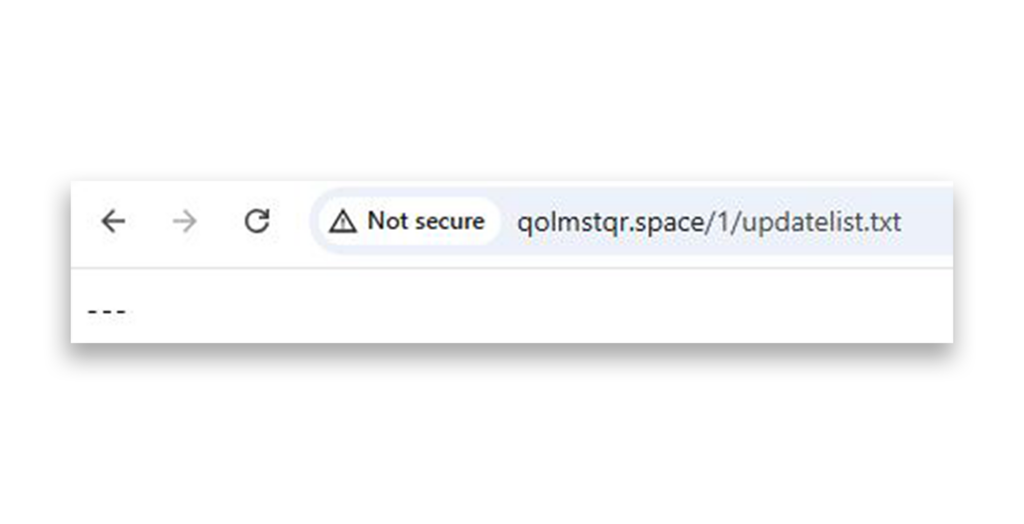
- Le 9 février également, l'acteur malveillant a supprimé toutes les entrées correspondant aux GUID des machines des victimes du fichier « updatelist.txt » hébergé sur son serveur C2 (figure 2). Depuis des années, le groupe utilisait cette liste pour gérer les infections des victimes.
Cela nous amène au 28 février 2026, date du début du conflit entre les États-Unis et l'Iran. À titre de référence, alors que nous passons en revue les activités récentes du Prince de Perse, voici les événements majeurs de ce conflit, depuis cette date jusqu'à la publication de cet article :
- 28 février 2026 : les forces américaines et israéliennes lancent des frappes aériennes contre les systèmes de missiles, les infrastructures militaires et les dirigeants iraniens.
- Du 1er au 10 mars 2026 : l'Iran et ses alliés lancent des frappes de représailles contre des bases américaines de la région et le trafic maritime.
- 8 avril 2026 : un cessez-le-feu de deux semaines entre en vigueur.
- 12-13 avril 2026 : Les États-Unis imposent un blocus naval à l'Iran.
- 17 juin 2026 : Les États-Unis et l'Iran signent un protocole d'accord.
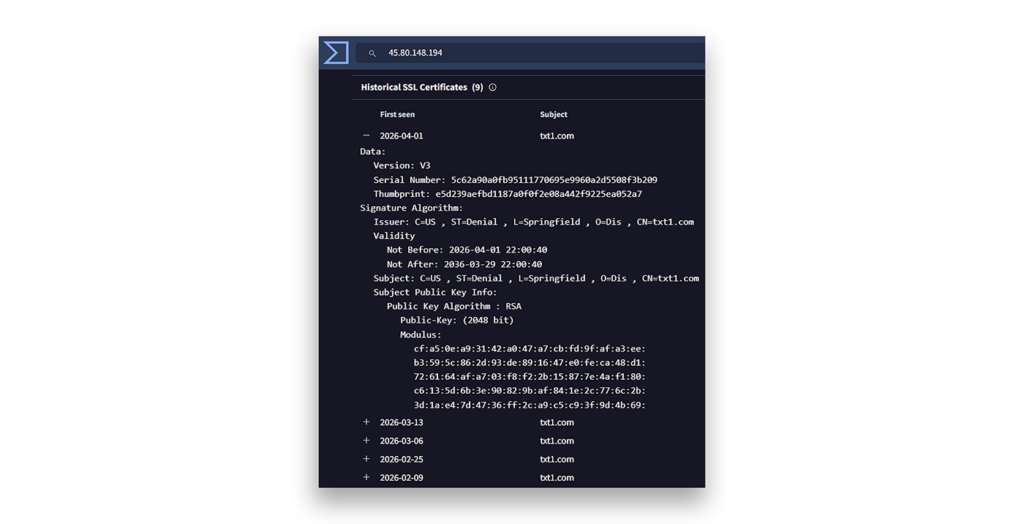
Historiquement, les conflits géopolitiques impliquant l’Iran ont entraîné des interruptions de service du serveur C2 de Prince of Persia. En effet, comme indiqué précédemment, le dernier enregistrement de domaine par l’acteur malveillant remonte au 25 février. Mais même alors que l’Iran était la cible d’attaques actives, le groupe n’a pas complètement abandonné son serveur C2. Il a continué à enregistrer des certificats jusqu’au 1er avril 2026, alors même que le serveur C2 était inactif (figure 3).
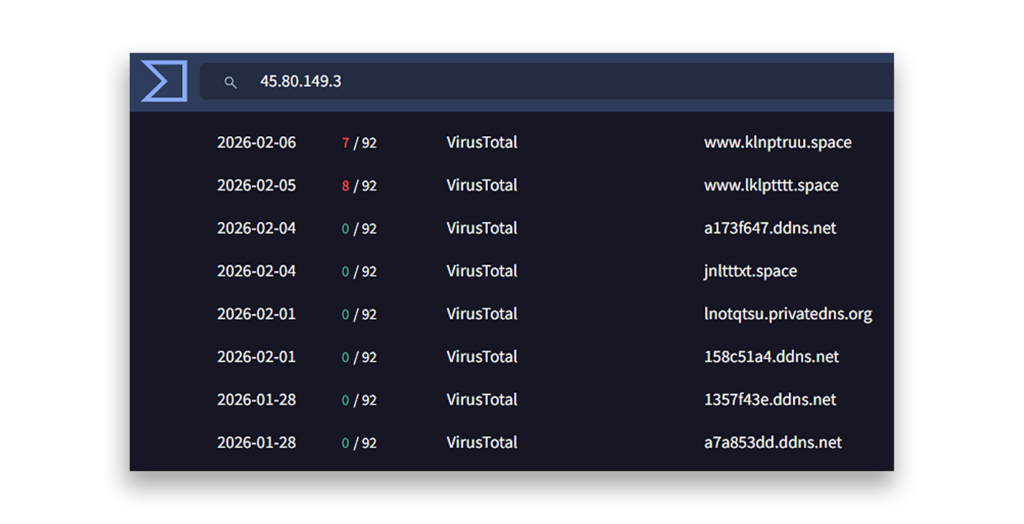
Nous avons observé le même schéma sur un autre serveur C2 (45.80.149.3). L'auteur de la menace a cessé d'enregistrer de nouveaux serveurs C2 à peine deux jours après la publication des recherches de SafeBreach (figure 4).
Cependant, le groupe a enregistré des certificats SSL jusqu'à la mi-mars 2026 (figure 5).
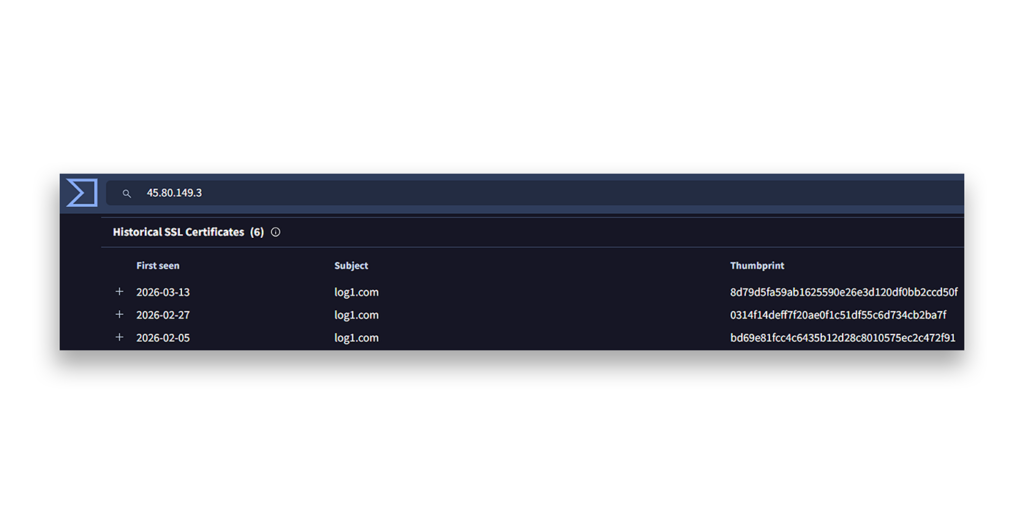
Cette période d'inactivité a duré trois mois, soit la plus longue enregistrée en près de deux décennies d'activité de cet acteur malveillant. Elle a pris fin le 27 mai 2026.
À ce moment-là, un nouveau serveur C2 (185.244.129.70) a été mis en place, et l’exfiltration a commencé vers le nom de domaine C2 aa58862c.ddns.net. Nous avons pu détecter cette activité en temps quasi réel (figure 6). Rien que durant la première semaine, Tonnerre a exfiltré plus de 1 800 fichiers appartenant à cette victime. Remarque : nous avons masqué les informations relatives à la victime dans cet article pour des raisons de confidentialité.
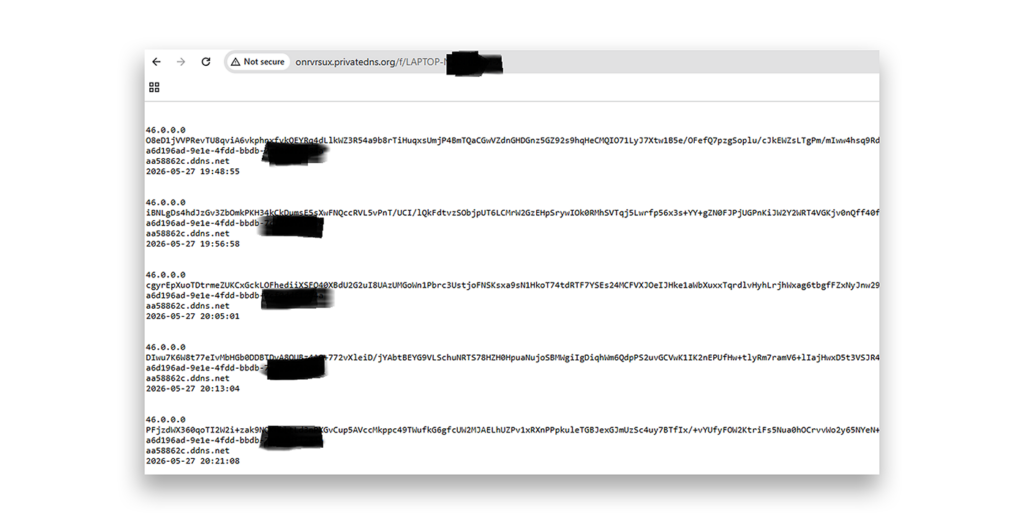
Nous surveillons les activités d'exfiltration de « Prince of Persia » depuis six mois. Le nombre de victimes reste faible, ce qui pourrait indiquer soit des attaques ciblées, soit des difficultés à infecter de nouvelles victimes. La victime illustrée à la figure 7 est toujours active et a depuis fait l'objet d'une exfiltration.
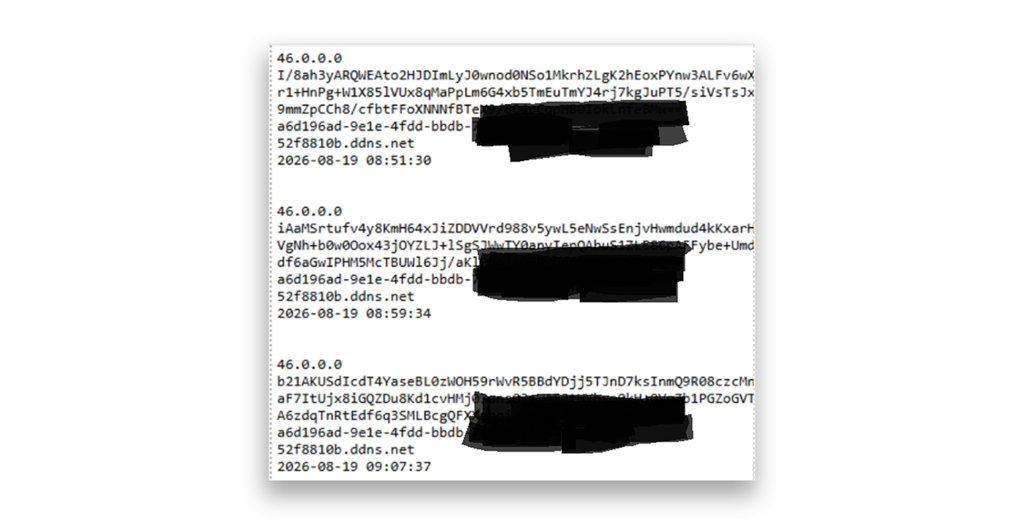
Ce serveur C2 contrôlait à la fois les victimes de Tornado et celles de Foudre + Tonnerre. Le premier nom de domaine C2 de Tornado, xleergjemlwm.hbmc.net, a été enregistré le 31 mai 2026.
Au cours de la même semaine, un deuxième nom de domaine, nnahinsmqs.site, a été enregistré. Ce nom de domaine a été généré à l'aide de l'algorithme Tornado DGA, en utilisant le préfixe 26623G3 (<YY><M><WEEK NUMBER><G><3>). Nous avons pu télécharger les fichiers exfiltrés de la victime à partir de ce serveur C2 (Figure 8).
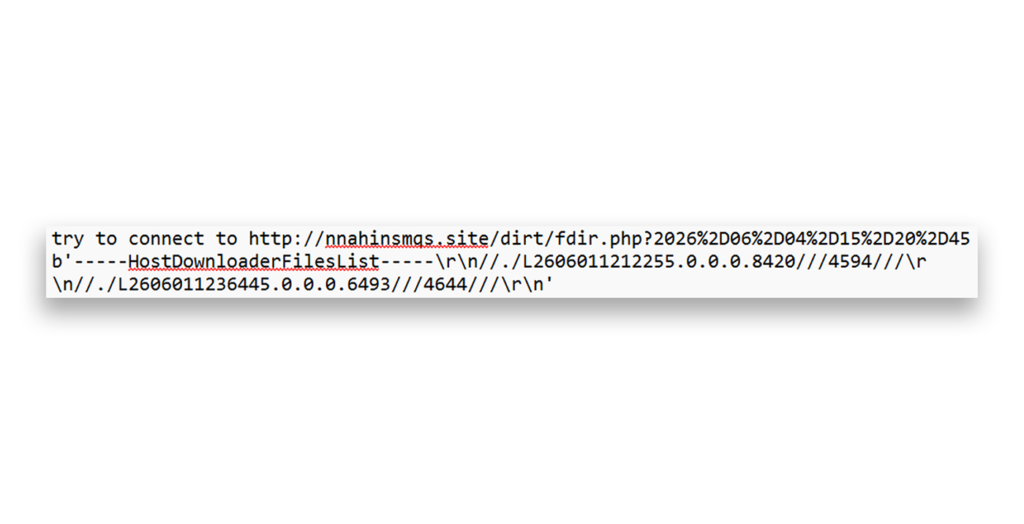
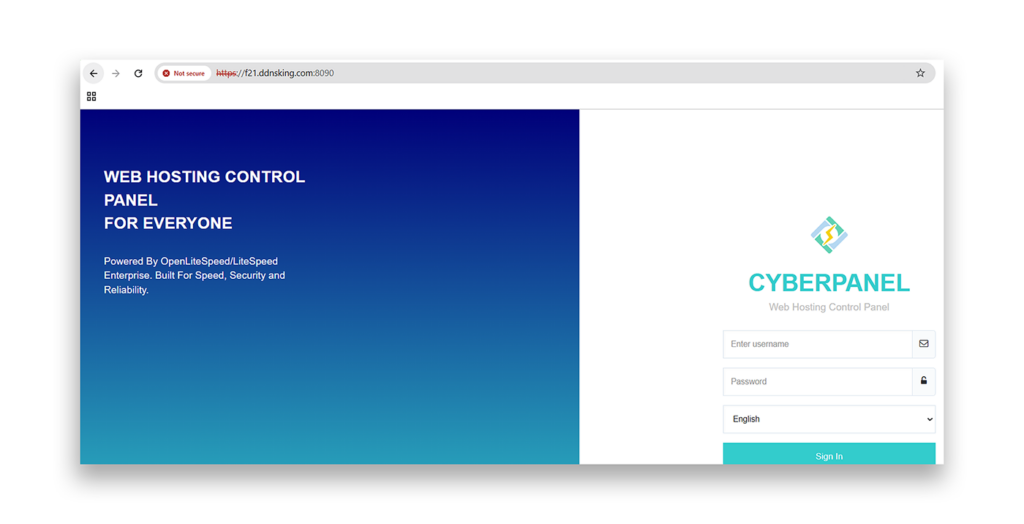
Le format du fichier exfiltré était L<YY><MM><DD><HH><MM><SS><VICTIM IP overwritten with zeroes>. L'acteur malveillant a abandonné les plages d'adresses IP 45.80.148.0/24, 45.80.149.0/24 et 45.80.151.0/24 qu'il utilisait depuis des années. Il n’a toutefois pas changé de fournisseur d’hébergement ; la nouvelle adresse IP du serveur C2, 185.244.129.70, appartient au même fournisseur que celui utilisé précédemment par Prince of Persia. Le serveur C2 est géré via Cyber Panel sur le port 8090, à l’instar des autres serveurs C2 du groupe au cours des dernières années (Figure 9).
La dernière pièce manquante (et la plus importante) était le serveur C2 « Tornado » de deuxième niveau. Il s’agit du seul serveur C2 hébergeant le fichier tga.adr, qui peut être téléchargé par certaines victimes et qui contient la clé API du bot Telegram chargé d’exfiltrer les fichiers des victimes vers un groupe de discussion Telegram contrôlé par l’acteur malveillant.
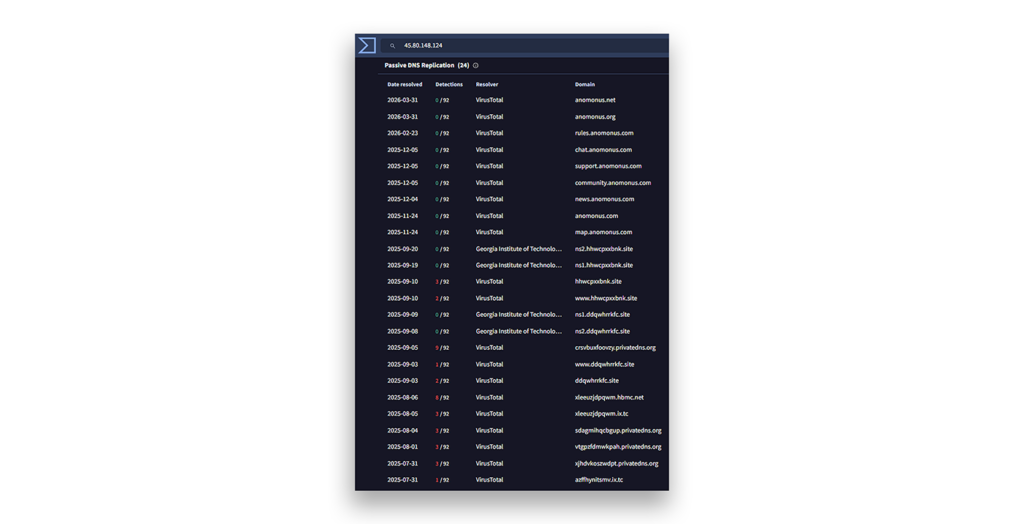
Ce serveur a été détecté pour la première fois en septembre 2025 ; il était hébergé sur le même serveur C2 (45.80.148.124) que le serveur C2 de première étape de Tornado. Seuls quatre noms de domaine ont été utilisés entre le 31 juillet et le 5 septembre 2025 (figure 10).
Après cette date, le serveur C2 de deuxième niveau a disparu. Nous pensions (sans pouvoir le prouver) qu'il restait actif sous une adresse IP inconnue.
L'emplacement du serveur est resté un mystère pendant un an, jusqu'en août 2026, date à laquelle nous avons pu découvrir le nouveau serveur C2 actif de deuxième niveau « Tornado » du groupe. Cela n'a pas été une tâche aisée. L'acteur malveillant avait changé de hébergeur, modifié sa stratégie en passant d'un serveur virtuel privé (VPS) à un hébergement mutualisé, et avait même remplacé son panneau d'administration par cPanel. Ces mesures n'ont toutefois pas suffi à empêcher la découverte du groupe.
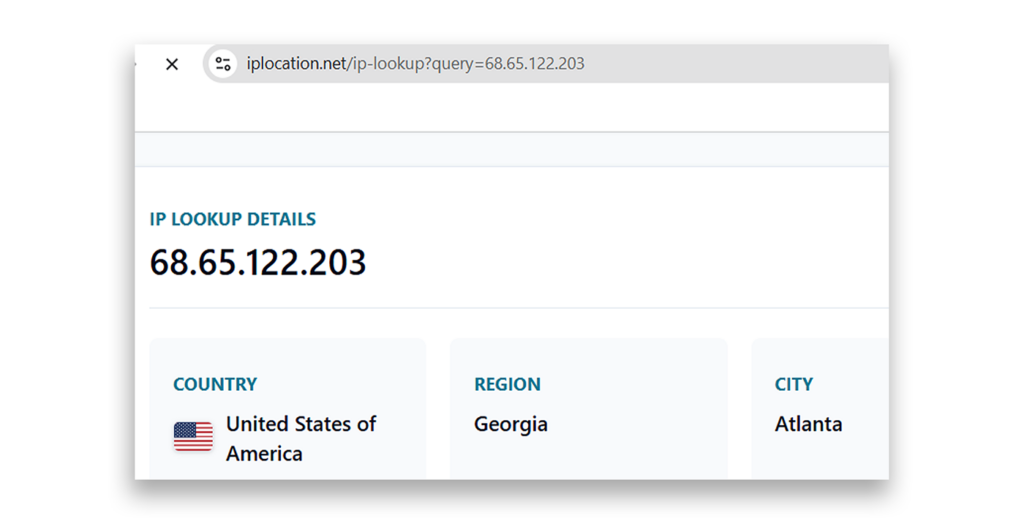
Ce qui nous a surpris, c’est la décision de cet acteur malveillant d’héberger le nouveau serveur C2 sur le sol américain pour la première fois depuis une décennie, et ce, au moment même où débutait le dernier conflit entre l’Iran et les États-Unis (figure 11). Il n’est pas rare que des groupes malveillants soutenus par des États cachent des serveurs C2 aux États-Unis en recourant à des infrastructures cloud et à des fournisseurs d’hébergement web, mais ce comportement est inhabituel de la part de cet acteur malveillant.
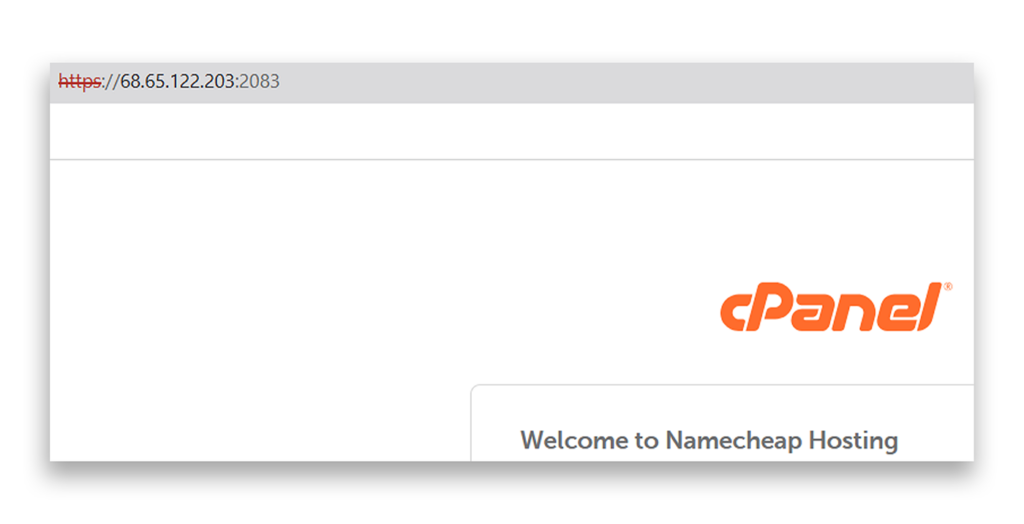
Le serveur est géré par cPanel et non par Cyber Panel (figure 12).
La nouvelle adresse IP du serveur C2 (68.65.122.203) a probablement été créée pour la première fois le 7 juillet 2026. Le premier nom de domaine connu est kxzsfydnivzmv.privatedns.org (figure 13).
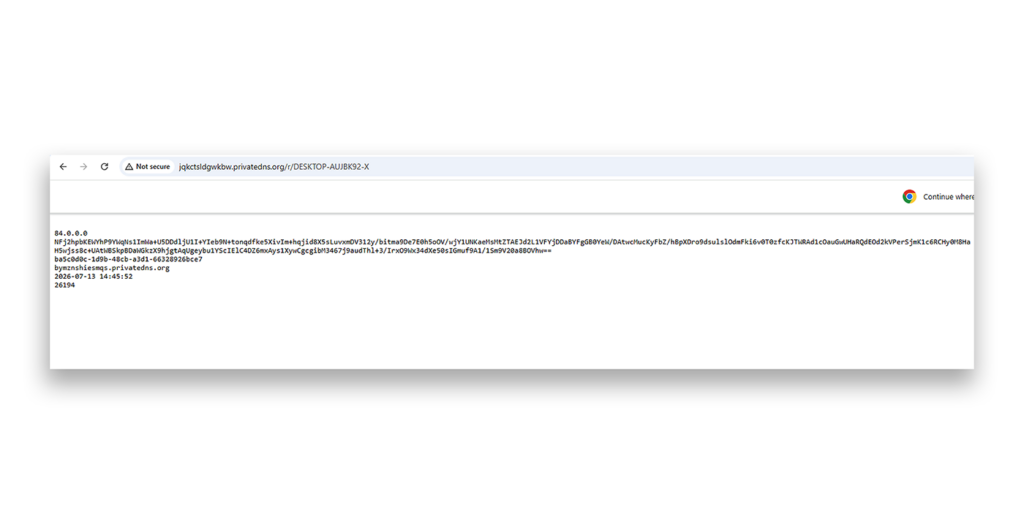
Nous avons également enregistré les tests menés par Prince of Persia concernant l'exfiltration de données (figure 14). Le groupe a depuis supprimé ces journaux, qui ne sont plus accessibles au public.
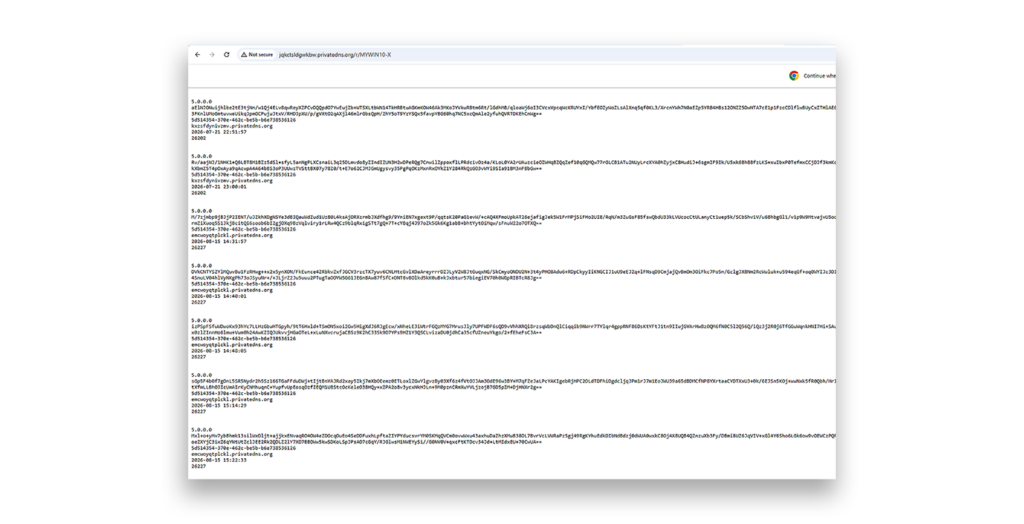
Il s'agit de la même structure C2 que celle répertoriée en septembre 2025, mais le fichier /t/tga.adr n'est pas disponible au téléchargement. Nous soupçonnons l'auteur de la menace d'avoir modifié le nom du fichier afin de compliquer la tâche des chercheurs en sécurité chargés de traquer son chatbot Telegram.
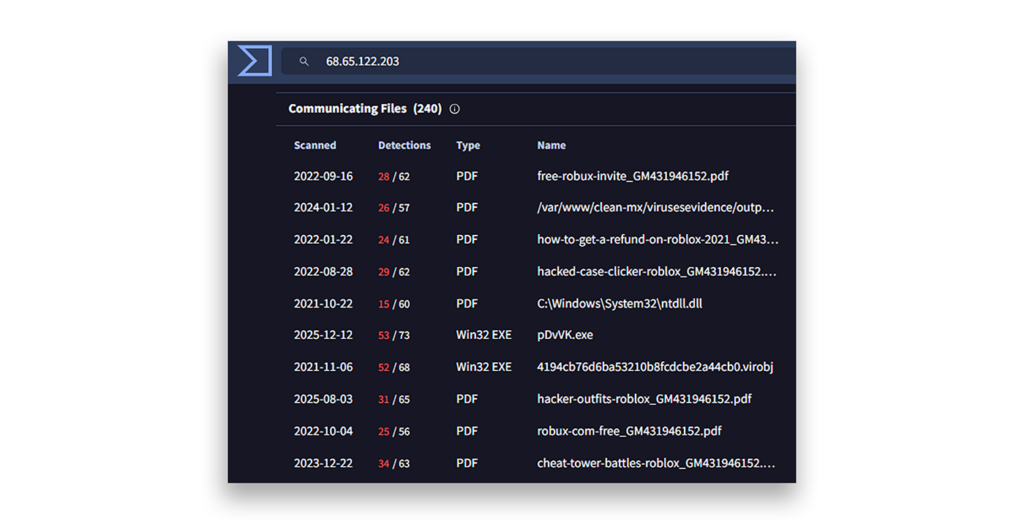
Ce serveur C2 est également hébergé, pour la première fois, non pas sur un VPS ou un serveur dédié, mais sur une infrastructure d’hébergement mutualisé fournie par Namecheap, qui héberge des milliers de domaines indépendants. Certains de ces domaines sont utilisés par divers acteurs malveillants, principalement pour des attaques de « typosquatting » visant Roblox. La technique utilisée dans le cadre de ces attaques relève des attaques de chaîne d’approvisionnement, dans lesquelles des cybercriminels publient des paquets malveillants sur des registres de logiciels open source (par exemple, NPM, PyPI) sous des noms imitant de près ceux d’outils de développement Roblox légitimes (Figure 15).
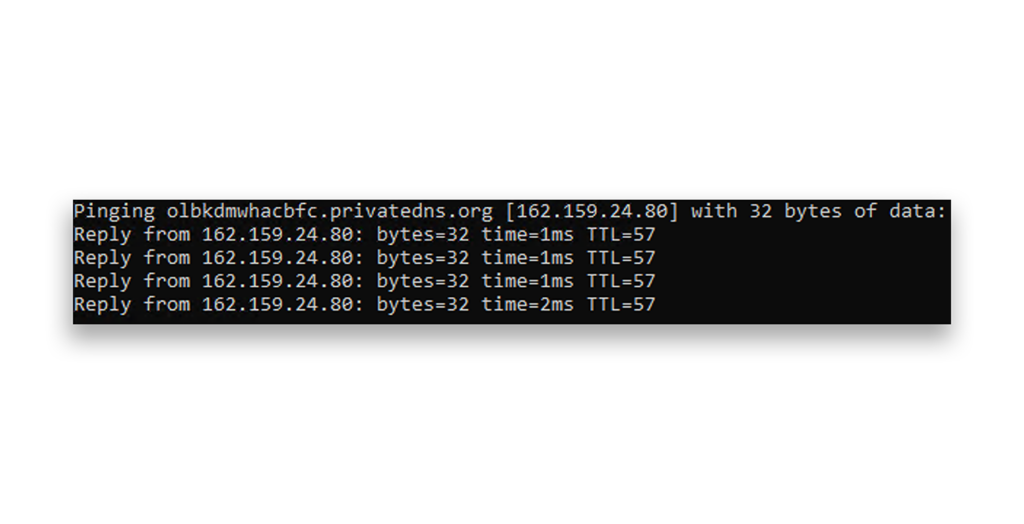
Le 24 août 2026, Prince of Persia a commencé à mettre en place un nouveau serveur C2 derrière l'infrastructure de Cloudflare (figure 16). Nous pensons que l'acteur malveillant s'est probablement rendu compte que son tout dernier serveur C2 avait été découvert.
Indicateurs de compromission de Prince of Persia
Ce blog rend compte des dernières mesures prises par Prince of Persia. Nous pensons qu'en partageant publiquement cette analyse et les indicateurs de compromission (IOC) que nous avons observés, nous pourrons réduire l'impact de cette cybermenace.
Serveur C2 de deuxième niveau de Tornado : 68.65.122.203
- Actif depuis : juillet 2026
- ASN : AS 22612
- Hébergement : Namecheap, Inc.
- Noms de domaine :
- jqkctsldgwkbw.privatedns.org
- emcwoyqtplckl.privatedns.org
- izwljrmohqwcq.privatedns.org
- bymznpviesmqs.privatedns.org
- kxzsfydnivzmv.privatedns.org
Serveur C2 de deuxième niveau de Tornado : 162.159.24.80
- Actif depuis le 24 août 2026
- ASN : AS 13335
- Hébergement : Cloudflare, Inc.
- Nom de domaine : olbkdmwhacbfc.privatedns.org
Serveur Tornado (premier niveau), Tonnerre et Foudre C2 : 185.244.129.123
- Actif depuis le 1er septembre 2026
- Hébergement : HOSTGW SRL
- Noms de domaine pour le premier étage de Tornado :
- ouqqdplfgurg.hbmc.net
- trllpgwnarxa.hbmc.net
- dxwwaaciuxyu.hbmc.net
- hyccrukeryvr.hbmc.net
- Ipsskhmcdpgd.hbmc.net
- Izniiyloqqwcq.hbmc.net
- Twogtmbpkkfnk.hbmc.net
- Noms de domaine « Tonnerre » et « Foudre » :
- mksrnosw.privatedns.org
- qroosoqs.space
- ppnrvsst.space
- noornppw.space
- qmmnssws.privatedns.org
Serveur Tornado (premier niveau), Tonnerre et Foudre C2 : 185.244.129.70
- Actif de mai 2026 à août 2026
- ASN : AS 204641
- Hébergement : HOSTGW SRL
- Noms de domaine pour le premier étage de Tornado :
- nnahinsmqs.site
- nhvvnosqthpt.hbmc.net
- fdyybjvmodho.hbmc.net
- btxxceyzjtdj.hbmc.net
- weaamfurnejn.hbmc.net
- weaanzurnejn.hbmc.net
- skttmrdtwkbw.hbmc.net
- xleergjemlwm.hbmc.net
- Noms de domaine pour Tonnerre version 17 :
- f21.ddnsking.com (nom de domaine n'appartenant pas à la DGA)
- c0596f41.site
- oqunspyr.privatedns.org
- ktomtvus.privatedns.org
- jknnsuqt.privatedns.org
- mntrotxy.privatedns.org
- lkuqpsrz.privatedns.org
- kkuqstqx.privatedns.org
- jntrpsuw.privatedns.org
- romtqwsz.privatedns.org
- mmlnotus.privatedns.org
- lpmmvsqt.privatedns.org
- joupqrsu.privatedns.org
- krtsrqyv.privatedns.org
- osntuouy.privatedns.org
- onrvrsux.privatedns.org
- Noms de domaine pour Foudre version 34 et suivantes :
- t21.ddnsking.com (nom de domaine n'appartenant pas à la DGA)
- roounvuq.space
- kmrpopwt.space
- otorqvvs.space
- plrmpptr.space
- qmlmwwyy.space
- jllpnwpu.space
- slmootyv.space
- nnotrtsu.space
- qooqosxu.space
- jnovvsqs.space
- snmpopqr.space
- nsqowtwu.space
- Noms de domaine pour Tonnerre version 12 et antérieures, ainsi que pour Foudre version 33 et antérieures :
- aa58862c.ddns.net
- df1908e3.ddns.net
- 417d9d40.ddns.net
- 367aadd6.ddns.net
- af73fc6c.ddns.net
- d874ccfa.ddns.net
- d9b6a6cd.ddns.net
- 4909bb5c.ddns.net
- 3e0e8bca.ddns.net
- 5ec9022f.ddns.net
- 29ce32b9.ddns.net
- bb9b243e.ddns.net
- cc9c14a8.ddns.net
- 52f8810b.ddns.net
- 6b4fcd6e.ddns.net
- f52b58cd.ddns.net
- 822c685b.ddns.net
- 10797edc.ddns.net
- 677e4e4a.ddns.net
- 07b9c7af.ddns.net
- 70bef739.ddns.net
- e38da2e2.ddns.net
- e001eaa8.ddns.net
- 5e851c0b.ddns.net
- 96c4b009.ddns.net
- 0fcde1b3.ddns.net
- 78cad125.ddns.net
- e6ae4486.ddns.net
- 93efca49.ddns.net
- 862e1471.privatedns.org
- ad0347b2.privatedns.org
Agissez dès maintenant pour protéger votre environnement
En rendant publiques nos recherches, nous espérons aider la communauté à mieux comprendre les risques associés à ce groupe et ses indicateurs de compromission (IOC). À cette fin, nous recommandons aux organisations de prendre les mesures suivantes pour se protéger contre les techniques utilisées par le « Prince of Persia » :
- Assurez-vous que vos mesures de sécurité sont à jour afin de vous protéger contre les indicateurs de compromission (IOC) mentionnés dans cet article.
- Surveillez tout trafic Telegram inhabituel.
- Assurez-vous que vos systèmes d'exploitation sont entièrement à jour.
Références
- Prince of Persia : Game Over
- Prince of Persia : Ride the Lightning : Infy fait son retour dans le rôle de « Foudre »
- Prince of Persia : une décennie d'activités de campagnes APT menées par l'État iranien, passées au crible
- Prince of Persia : effacer ses traces, riposter et un lien révélateur avec le régime iranien au cœur de la coupure d'Internet dans le pays
- L'Iran et la guerre douce pour la domination d'Internet
