
Seit fast zwei Jahrzehnten stellt der iranische staatlich gestützte Akteur „Prince of Persia“ eine aktive Cyberbedrohung dar, die vor allem iranische Dissidenten sowie Organisationen des öffentlichen und privaten Sektors in den Vereinigten Staaten, Europa und dem Nahen Osten angreift. Diese „Advanced Persistent Threat“ (APT)-Gruppe, über die erstmals im Jahr 2016 von der Unit 42 von Palo Alto Networks berichtet wurde, hat im Februar 2026, im Anschluss an die jüngsten veröffentlichten Forschungsergebnisse zu ihren Aktivitäten, ihre Spuren verwischt und ihre Strategien geändert. Dieser Blogbeitrag fasst die Aktivitäten von „Prince of Persia“ seitdem zusammen und beschreibt, wie es uns gelang, die Aktivitäten des Akteurs zu verfolgen und zu überwachen, einschließlich einer Änderung seiner Strategie hinsichtlich der Command-and-Control-Server (C2).
Was ist „Prince of Persia“?
Sicherheitsforscher (darunter auch ich) beobachten die Aktivitäten von „Prince of Persia“ seit ihrer Entdeckung im Februar 2016. Seit 2010 hat diese APT-Gruppe zahlreiche Malware-Angriffe durchgeführt:
- Die Operation „Mermaid“, die im Jahr 2010 ihre Tätigkeit aufnahm, richtete sich gegen dänische Diplomaten und steht im Verdacht, eine frühe Version von „Prince of Persia“ zu sein.
- „Infy“, die grundlegende Malware-Familie der Gruppe, wurde erstmals um das Jahr 2016 weltweit bekannt.
- Foudre, eine Malware der ersten Stufe, die nach der Zerschlagung von Infy eingeführt wurde
- „Tonnerre“, eine Malware der zweiten Stufe, die umfassende Überwachungsfunktionen umfasst
- „Tornado“, die neueste Malware, die auf der Codebasis älterer Malware aufbaut und neue Funktionen wie einen Telegram-basierten C2-Kanal sowie fortschrittliche Algorithmen zur Domain-Generierung (DGAs) umfasst
In meiner früheren Funktion als Leiter des SafeBreach Labs-Teams habe ich umfangreiche Untersuchungen zu dieser Gruppe durchgeführt. Um deren bisherige Aktivitäten vollständig nachzuvollziehen, empfehle ich Ihnen, diese im Dezember 2025 und Februar 2026 veröffentlichten Forschungsergebnisse zu lesen. Nachfolgend finden Sie eine kurze Zusammenfassung der Werkzeuge und Taktiken von „Prince of Persia“.
Was ist Infy?
Infy fungiert als voll ausgestattetes Spionage-Tool. Seine High-End-Variante, bekannt als Infy M, verfügt über ein verstecktes grafisches Benutzeroberflächen-Kontrollpanel (GUI) sowie HTTP-/FTP-Funktionen. Diese Variante unterstützt zudem Befehle zur Fernausführung, die über Backend-Skripte abgewickelt werden.
Nach der Veröffentlichung seiner Infy-Untersuchung im Jahr 2016 führte Unit 42 eine Abschaltaktion durch, durch die der Zugriff der Angreifergruppe auf den Großteil ihrer Opfer unterbunden wurde. Dieser Vorgang lieferte zudem Informationen über die Opfer, das Motiv und das Ausmaß der Angriffe von „Prince of Persia“.
Infolgedessen bestätigte Unit 42 die Verbindung der Gruppe zum Iran, da sich die meisten Opfer in diesem Land befanden oder iranische Dissidenten waren. Zudem schien die Gruppe nicht finanziell motiviert zu sein (ein typisches Merkmal von Akteuren aus Nationalstaaten).
Nachfolgende Untersuchungen von Claudio Guarnieri und Collin Anderson bestätigten diesen Zusammenhang erneut:
- „Prince of Persia“ hatte bereits im Jahr 2010 zwei Nachrichten-Websites kompromittiert, die mit Jundallah, auch bekannt als „Volkswiderstandsbewegung des Iran“, in Verbindung standen. Die Hackergruppe nutzte ActiveX-Sicherheitslücken aus, um die Besucher der Websites anzugreifen.
- Die Aktivitäten der „Prince of Persia“-Gruppe im Zusammenhang mit den iranischen Präsidentschaftswahlen 2013 richteten sich gegen die Presse, darunter auch gegen BBC Persian. Die Gruppe griff zudem Mitglieder der Zivilgesellschaft und Aktivisten an.
- Nachdem Unit 42 die Gruppe zerschlagen hatte, blockierte und leitete die iranische Telekommunikationsgesellschaft jeglichen Datenverkehr aus dem Iran, der auf die „Sinkholes“ von Palo Alto abzielte, um. Guarnieri und Anderson vermuteten, dass dies ein gezielter Versuch war, die Sichtbarkeit zu verringern und die Kontrolle über die Opfer der Gruppe zurückzugewinnen, was die Theorie weiter untermauerte, dass die Gruppe Verbindungen zur iranischen Regierung unterhält.
Was ist Foudre?
Im August 2017 stellte Unit 42 erneut Aktivitäten der „Prince of Persia“-Gruppe fest, diesmal durch eine neue Malware namens „Foudre“ („Blitz“). „Foudre“ dient als Malware der ersten Stufe und wird zu folgenden Zwecken eingesetzt:
- Erfassung der Identitäten der Opfer
- Führen Sie den ersten Angriff durch
- Dauergültigen Zugriff einrichten
- Führen Sie eine grundlegende Erkundung des Hosts durch
- Dateimanipulationen durchführen, Tastenanschläge aufzeichnen und Anmeldedaten aus dem Browser stehlen
- Erstellen Sie ein Profil der infizierten Systeme, um festzustellen, ob diese für eine weitere Infektion wertvoll genug sind
Was ist Tonnerre?
Im Jahr 2018 führte die Version 8 von Foudre eine neue Malware-Variante ein: Tonnerre („Donner“). Die beiden Varianten arbeiten zusammen. Wird ein Opfer als wichtig genug eingestuft, lädt Foudre Tonnerre herunter und führt es aus.
Tonerre ermöglicht eine umfassende Datenexfiltration. Die Malware zeichnet Audioaufnahmen auf, erstellt Screenshots und extrahiert systematisch vertrauliche Dokumente. Neuere Versionen nutzen eine DGA und integrieren Telegram-Bots sowie private Kanäle als Ausweichmechanismus für verdeckte C2-Zwecke.
Gemeinsam fungieren Foudre und Tonnerre als Infostealer mit zwei Protokollen, der sowohl über herkömmliches HTTP als auch über native Telegram-API-Kanäle kommuniziert. Tonnerre sucht nach lokal gespeicherten Anmeldedaten, Cookies und Informationen zur Systemumgebung. Zudem nutzt er aggressive Mechanismen wie Anti-Takeover-RSA-Signaturen, um zu verhindern, dass Cybersicherheitsforscher seinen Datenverkehr in eine Sinkhole-Umleitung leiten.
Was ist Tornado?
Im Februar 2026 entdeckte SafeBreach „Tornado“, eine Malware-Variante, die als Teil des mehrstufigen Ökosystems von „Prince of Persia“ agiert. Tornado wird über One-Day-Sicherheitslücken in Software (z. B. WinRAR-Exploits) in Zielumgebungen eingeschleust und nutzt sowohl HTTPS als auch die Telegram-API als verdeckten C2-Kanal, wobei es sich in den legitimen Netzwerkverkehr einfügt, um Firewalls zu umgehen. Der Telegram-API-Schlüssel und die Chat-ID sind nicht im Malware-Code eingebettet; vielmehr kann die Malware den Schlüssel und die ID entsprechend ihrer C2-Backend-Konfiguration abrufen.
Tornado nutzt DGA, um kontinuierlich zwischen aktiven Domänen zu wechseln und so eine äußerst widerstandsfähige Verwaltungsinfrastruktur aufrechtzuerhalten. Die Malware unterstützt zudem die Blockchain-basierte Exfiltration durch die Entschlüsselung bestimmter, in Transaktionen versteckter Felder, wodurch die Angreifer die C2-Routing-Infrastruktur auf der Blockchain beliebig ändern können, ohne ein Code-Update an die infizierten Opfer zu übermitteln. Um einer Entdeckung zu entgehen, wendet Tornado spezifische Angriffstechniken an, die darauf ausgelegt sind, Endgeräteschutzmaßnahmen zu umgehen.
„Prince of Persia“ hat bei Tornado-Angriffen eine RSA-Signaturprüfung implementiert, um eingehende C2-Anfragen streng zu authentifizieren. Diese Taktik sperrt Sicherheitsforscher aus und automatisiert Scanner, die versuchen, das Netzwerk der Bedrohungsgruppe und die Heatmaps der Opfer zu erfassen.
Wo verbirgt sich „Prince of Persia“ in aller Öffentlichkeit?
Im Februar 2026 war die letzte bekannte öffentliche Version von „Foudre“ die Version 34. Die letzte bekannte öffentliche Version von „Tonnerre“ war die Version 17. Die aktuellste Version der Malware der ersten und zweiten Stufe von „Tornado“ war die Version 51.
Zu diesem Zeitpunkt stand die Binärdatei der zweiten Stufe der „Tornado“-Malware jedoch nicht öffentlich zur Analyse zur Verfügung. Der C2-Server verschwand im September 2025, und die Hackergruppe verlegte alle ihre übrigen C2-Server nach der Veröffentlichung der Forschungsergebnisse von SafeBreach im Februar 2026 an einen unbekannten Standort.
Seit März 2026 ist „Prince of Persia“ inaktiv, und es sind keine öffentlich nachweisbaren Aktivitäten zu verzeichnen. Dennoch konnten wir die Aktivitäten der Gruppe nachverfolgen und beobachten, darunter auch eine Änderung ihrer C2-Server-Strategie:
- „Prince of Persia“ hat die bekannten C2-Server überflutet und eine neue Gruppe aktiver C2-Server aufgebaut.
- Die Gruppe wechselte von europäischen Hosting-Anbietern zu neuen Anbietern.
- „Prince of Persia“ hat seine Fernzugriffsverwaltung umgestellt und ist vom Virtual-Private-Server-Hosting (VPS) zum öffentlichen Hosting übergegangen, wo es nun neben harmlosen Websites auch bösartige Websites gibt, die von anderen Angreifern betrieben werden.
Wir haben aktive C2-Server für alle bekannten Malware-Programme der Gruppe entdeckt: Foudre, Tonnerre und Tornado (sowohl für die Malware-Familien der ersten als auch der zweiten Stufe).
Vor allem aber zeigt unsere Entdeckung des „Tornado“-C2-Servers der zweiten Stufe, dass sich der iranische Akteur zum ersten Mal seit einem Jahrzehnt dazu entschlossen hat, seinen neuen C2-Server auf US-amerikanischem Boden zu hosten – zeitgleich mit dem Beginn der jüngsten Feindseligkeiten zwischen dem Iran und den Vereinigten Staaten. Dies ist der letzte Ort, an dem wir erwartet hätten, den Akteur zu finden. Wir haben zudem weitere Zusammenhänge zwischen diesem geopolitischen Konflikt und den Aktivitäten der Bedrohungsgruppe festgestellt.
Eine Zeitleiste der aktuellen Aktivitäten von „Prince of Persia“
Die Reaktion von Prince of Persia auf die Forschungsergebnisse von Unit 42 erfolgte umgehend.
- Weniger als eine Woche nach der Veröffentlichung der Forschungsergebnisse am 4. Februar 2026 schaltete der Angreifer den C2-Server mit der IP-Adresse 45.80.148.249 ab.
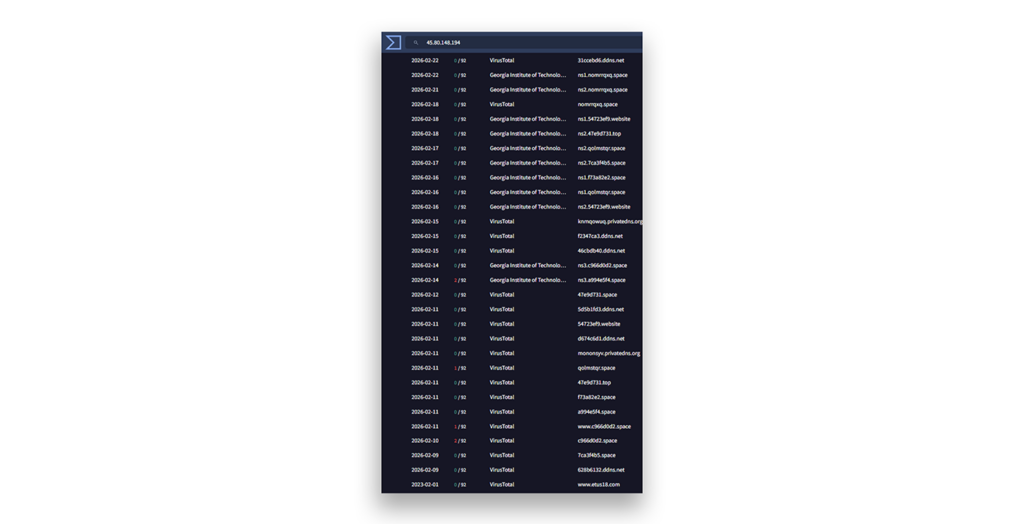
- Am 9. Februar 2026 wurde ein neuer C2-Server (45.80.148.194) in Betrieb genommen. Es scheint, als habe der Angreifer unverzüglich gehandelt: Der Server befand sich im selben bekannten IP-Bereich wie bereits zuvor entdeckte C2-Server (Abbildung 1). Es gab sogar einen Server mit der Adresse 45.80.148.195.
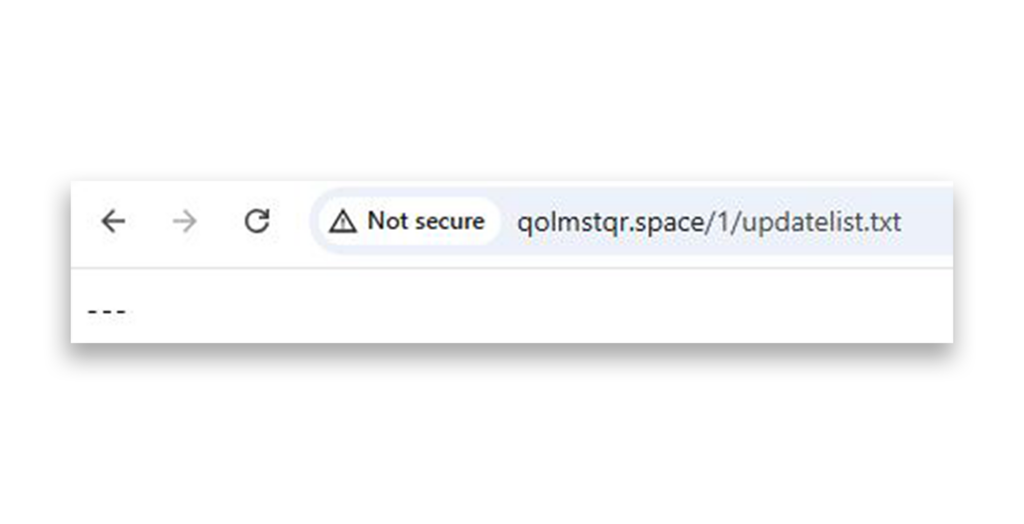
- Ebenfalls am 9. Februar löschte der Angreifer alle Einträge mit den GUIDs der Opferrechner aus der Datei „updatelist.txt“ auf seinem C2-Server (Abbildung 2). Seit Jahren hatte die Gruppe diese Liste zur Verwaltung der Infektionen bei den Opfern genutzt.
Damit kommen wir zum 28. Februar 2026, dem Beginn des Konflikts zwischen den Vereinigten Staaten und dem Iran. Als Orientierungshilfe für unseren Überblick über die jüngsten Aktivitäten von „Prince of Persia“ sind im Folgenden die wichtigsten Ereignisse dieses Konflikts von diesem Datum bis zum Zeitpunkt der Veröffentlichung dieses Blogbeitrags aufgeführt:
- 28. Februar 2026: US-amerikanische und israelische Streitkräfte führen Luftangriffe gegen iranische Raketensysteme, militärische Infrastruktur und die iranische Führung durch.
- 1. bis 10. März 2026: Der Iran und seine Verbündeten führen Vergeltungsschläge gegen regionale US-Stützpunkte und den Seeverkehr durch.
- 8. April 2026: Ein zweiwöchiger Waffenstillstand tritt in Kraft.
- 12.–13. April 2026: Die Vereinigten Staaten verhängen eine Seeblockade gegen den Iran.
- 17. Juni 2026: Die Vereinigten Staaten und der Iran unterzeichnen eine Absichtserklärung.
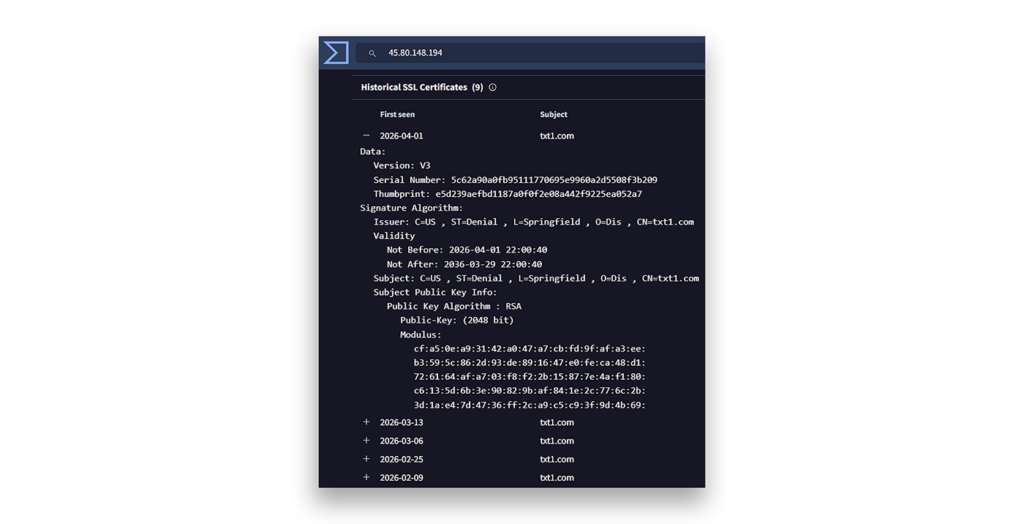
In der Vergangenheit haben geopolitische Konflikte, an denen der Iran beteiligt war, zu Ausfallzeiten des C2-Servers von „Prince of Persia“ geführt. Wie bereits erwähnt, erfolgte die letzte Domain-Registrierung des Angreifers tatsächlich am 25. Februar. Doch selbst während der Iran aktiv angegriffen wurde, hat die Gruppe ihren C2-Server nicht vollständig aufgegeben. Sie registrierte weiterhin Zertifikate bis zum 1. April 2026 – selbst als der C2-Server inaktiv war (Abbildung 3).
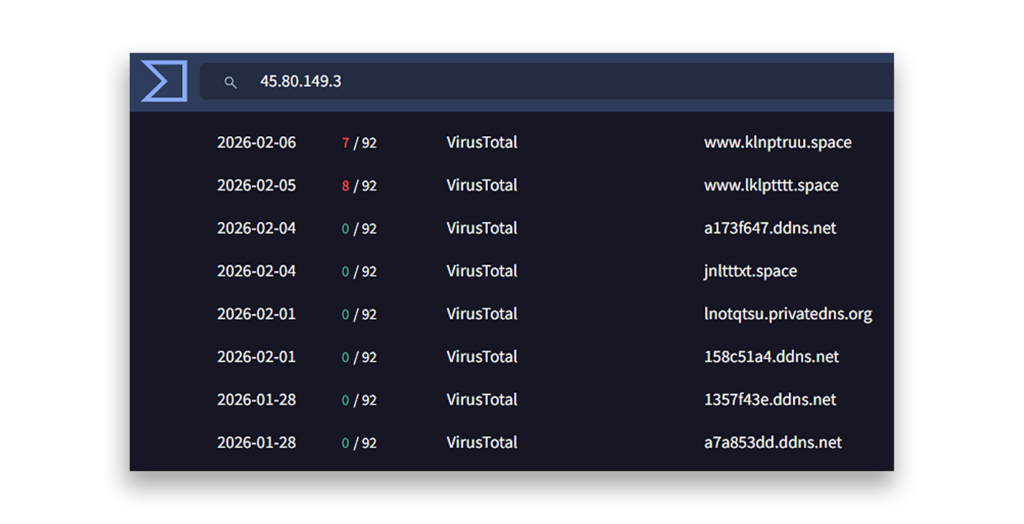
Das gleiche Muster konnten wir bei einem weiteren C2-Server (45.80.149.3) beobachten. Der Angreifer stellte die Registrierung neuer C2-Server bereits zwei Tage nach der Veröffentlichung der Forschungsergebnisse von SafeBreach ein (Abbildung 4).
Die Gruppe hat jedoch SSL-Zertifikate bis Mitte März 2026 registriert (Abbildung 5).
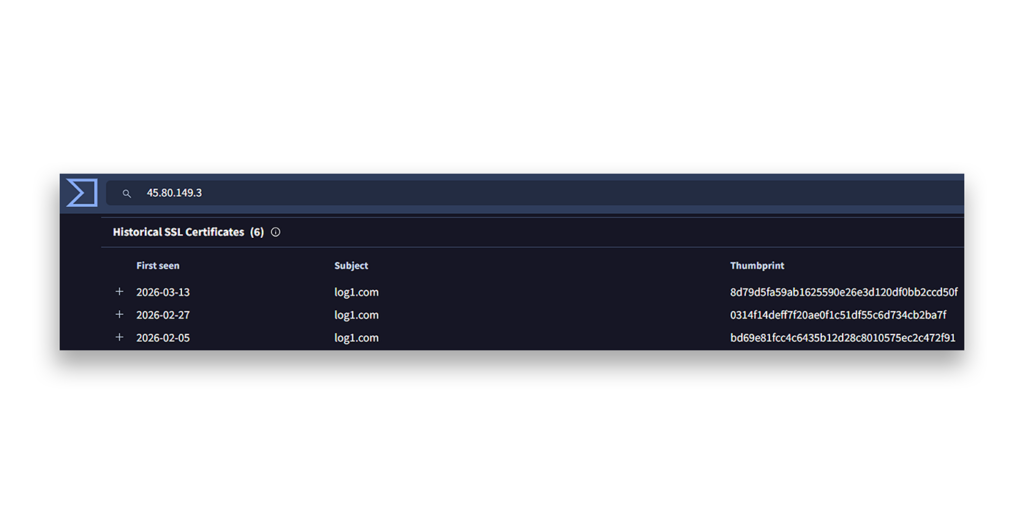
Diese Ausfallzeit dauerte drei Monate und war damit die längste Ausfallzeit in fast zwei Jahrzehnten der Aktivitäten dieses Akteurs. Diese Ausfallzeit endete am 27. Mai 2026.
Zu diesem Zeitpunkt wurde ein neuer C2-Server (185.244.129.70) eingerichtet, und es begann die Exfiltration an die C2-Domain aa58862c.ddns.net. Wir konnten diese Aktivität nahezu in Echtzeit erkennen (Abbildung 6). Allein in der ersten Woche exfiltrierte Tonnerre mehr als 1.800 Dateien von diesem Opfer. Hinweis: Aus Datenschutzgründen haben wir die Angaben zum Opfer in diesem Artikel unkenntlich gemacht.
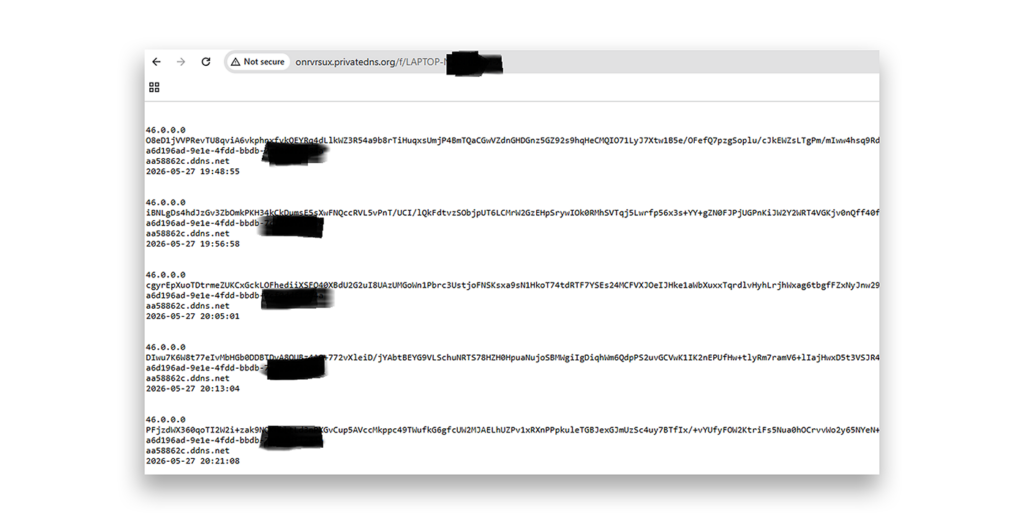
Wir beobachten die Datenexfiltrationsaktivitäten von „Prince of Persia“ seit sechs Monaten. Die Zahl der Opfer ist nach wie vor gering, was entweder auf gezielte Angriffe oder auf Schwierigkeiten bei der Infizierung neuer Opfer hindeuten könnte. Das in Abbildung 7 dargestellte Opfer ist nach wie vor aktiv und wurde inzwischen Opfer einer Datenexfiltration.
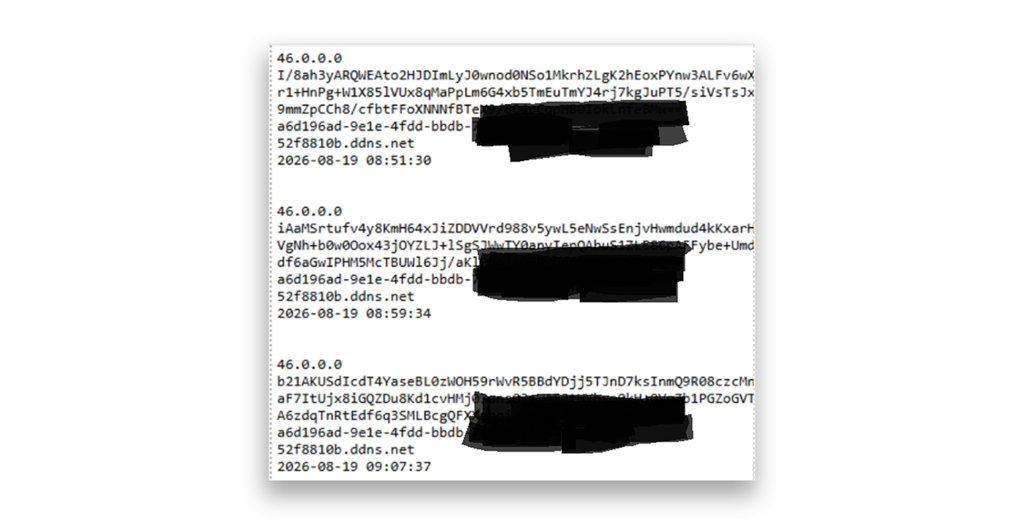
Dieser C2-Server steuerte sowohl die Opfer der „Tornado“- als auch der „Foudre + Tonnerre“-Kampagne. Der erste C2-Domainname der „Tornado“-Kampagne, xleergjemlwm.hbmc.net, wurde am 31. Mai 2026 registriert.
In derselben Woche wurde ein zweiter Domainname, „nnahinsmqs.site“, registriert. Dieser Domainname wurde mithilfe des Tornado-DGA-Algorithmus unter Verwendung des Präfixes 26623G3 (<YY><M><WEEK NUMBER><G><3>). Es ist uns gelungen, die vom Opfer gestohlenen Dateien von diesem C2-Server herunterzuladen (Abbildung 8).
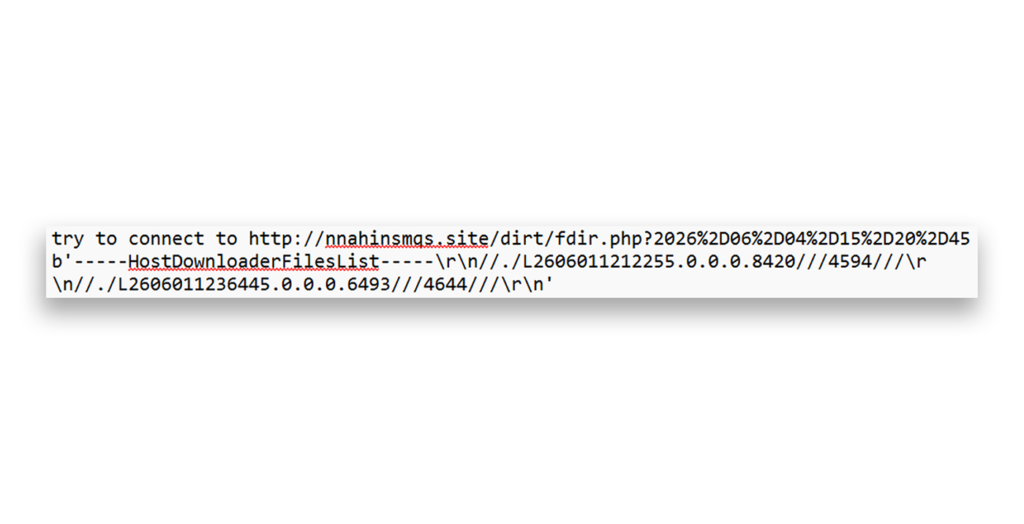
Das Format der exfiltrierten Datei war L<YY><MM><DD><HH><MM><SS><VICTIM IP overwritten with zeroes>. Der Angreifer wechselte von den IP-Bereichen 45.80.148.0/24, 45.80.149.0/24 und 45.80.151.0/24, die er seit Jahren genutzt hatte. Den Hosting-Anbieter hat er jedoch nicht gewechselt; die neue C2-IP-Adresse 185.244.129.70 gehört demselben Anbieter, den „Prince of Persia“ zuvor genutzt hatte. Der C2-Server wird über den Port 8090 mittels Cyber Panel verwaltet, ebenso wie die anderen C2-Server der Gruppe in den vergangenen Jahren (Abbildung 9).
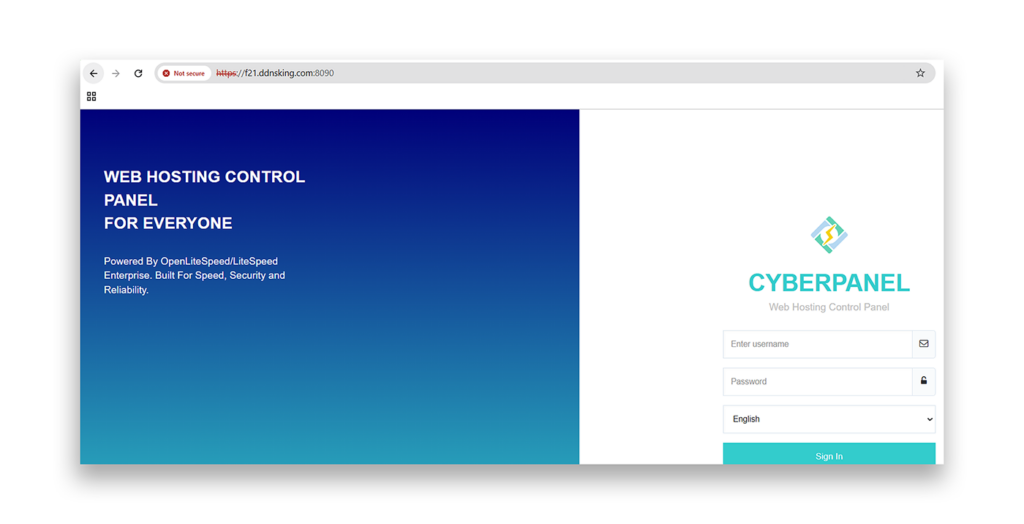
Das letzte (und wichtigste) fehlende Puzzleteil war der Tornado-C2-Server der zweiten Stufe. Dies ist der einzige C2-Server, auf dem die Datei „tga.adr“ gehostet wird, die von bestimmten Opfern heruntergeladen werden kann und den API-Schlüssel des Telegram-Bots enthält, der die Dateien der Opfer in einen vom Angreifer kontrollierten Telegram-Gruppenchat weiterleitet.
Dieser Server wurde erstmals im September 2025 entdeckt und war auf demselben C2-Server (45.80.148.124) gehostet wie der C2-Server der ersten Stufe von „Tornado“. Zwischen dem 31. Juli und dem 5. September 2025 wurden lediglich vier Domainnamen verwendet (Abbildung 10).
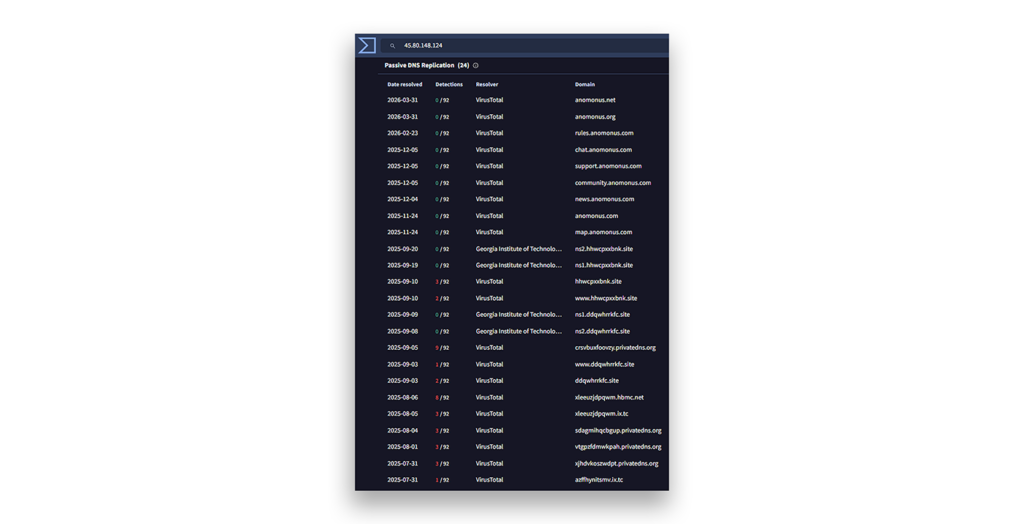
Nach diesem Datum verschwand der C2-Server der zweiten Stufe. Wir gingen davon aus (konnten dies jedoch nicht beweisen), dass er unter einer unbekannten IP-Adresse weiterhin aktiv war.
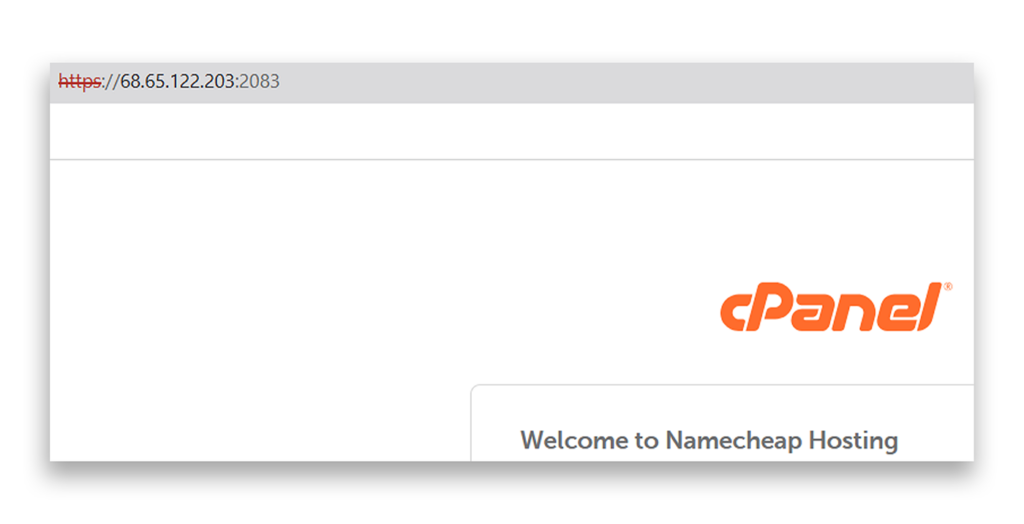
Der Standort des Servers blieb ein Jahr lang ein Rätsel, bis wir im August 2026 den neuen aktiven C2-Server der Gruppe namens „Tornado“ der zweiten Stufe aufspüren konnten. Dies war keine leichte Aufgabe. Der Angreifer war zu einem neuen Hosting-Anbieter gewechselt, hatte seine Strategie von der Nutzung eines VPS auf eine gemeinsam genutzte Website umgestellt und sogar sein Verwaltungs-Panel auf cPanel umgestellt. Dennoch reichten diese Maßnahmen nicht aus, um die Aufdeckung der Gruppe zu verhindern.
Was uns überraschte, war die Entscheidung des Angreifers, den neuen C2-Server zum ersten Mal seit einem Jahrzehnt auf US-amerikanischem Boden zu hosten – und zwar zeitgleich mit dem Beginn des jüngsten Konflikts zwischen dem Iran und den Vereinigten Staaten (Abbildung 11). Es ist zwar nicht ungewöhnlich, dass von Nationalstaaten unterstützte Angreifergruppen C2-Server mithilfe von Cloud-Infrastruktur und Webhosting-Anbietern innerhalb der Vereinigten Staaten verstecken, doch für diesen Angreifer ist dies ein ungewöhnliches Verhalten.
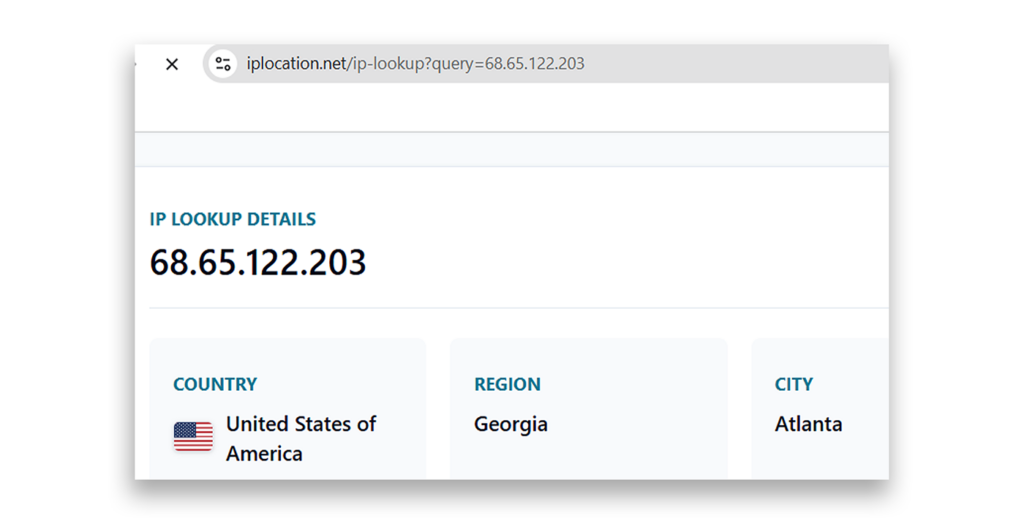
Der Server wird über cPanel statt über Cyber Panel verwaltet (Abbildung 12).
Die neue IP-Adresse des C2-Servers (68.65.122.203) wurde vermutlich erstmals am 7. Juli 2026 eingerichtet. Der erste bekannte Domainname lautet kxzsfydnivzmv.privatedns.org (Abbildung 13).
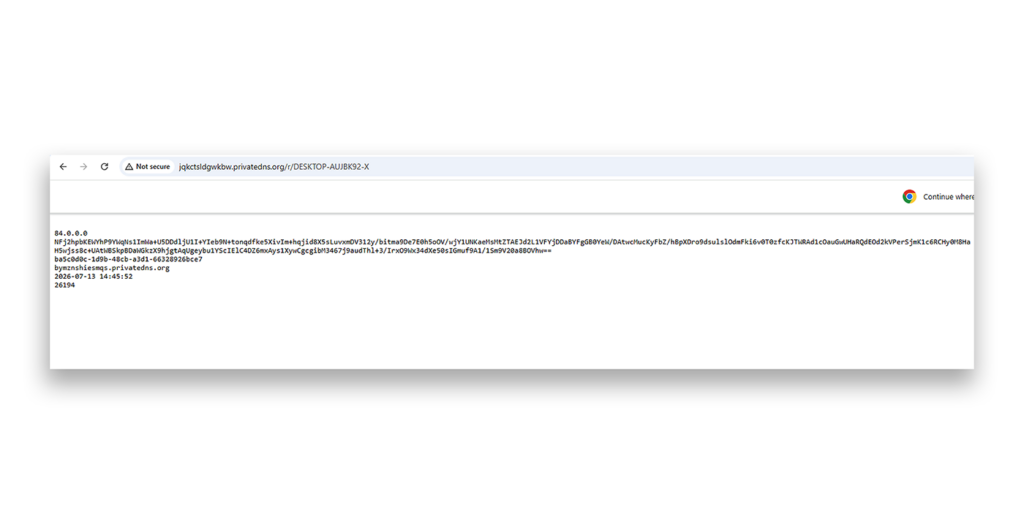
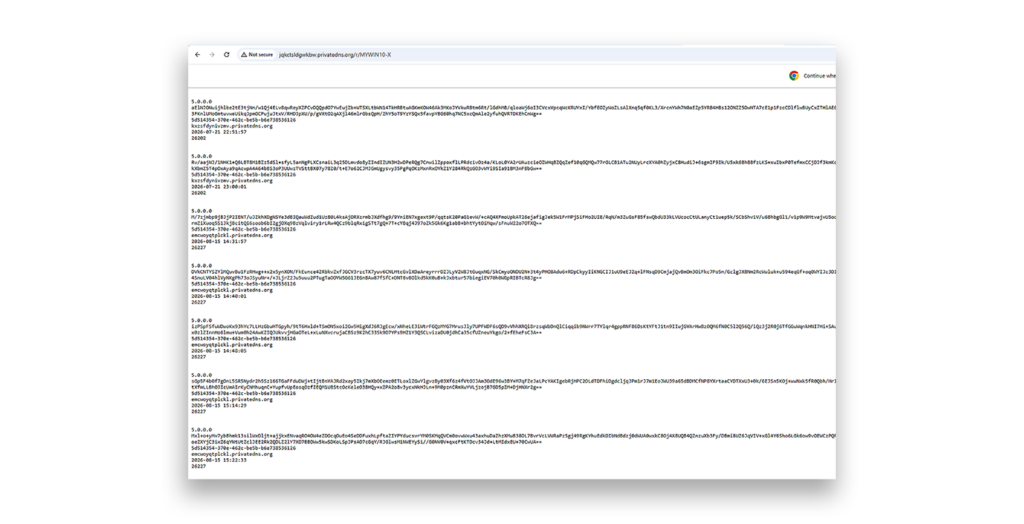
Wir haben zudem die Tests von „Prince of Persia“ zur Datenexfiltration protokolliert (Abbildung 14). Die Gruppe hat diese Protokolle inzwischen gelöscht, sodass sie nicht mehr öffentlich zugänglich sind.
Es handelt sich um dieselbe C2-Struktur, wie sie im September 2025 dokumentiert wurde, allerdings steht die Datei „/t/tga.adr“ nicht zum Download zur Verfügung. Wir vermuten, dass der Angreifer den Dateinamen geändert hat, um es Sicherheitsforschern zu erschweren, seinen Telegram-Chatbot aufzuspüren.
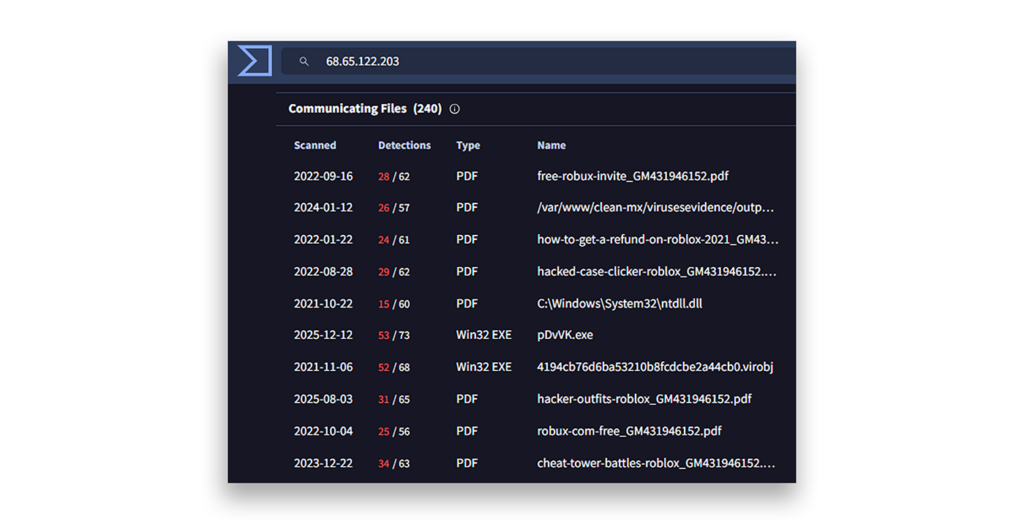
Dieser C2-Server wird zudem erstmals nicht als VPS oder dedizierte Domain gehostet, sondern als Shared-Hosting-Infrastruktur von Namecheap, die Tausende unabhängiger Domains hostet. Einige dieser Domains werden von verschiedenen Angreifern genutzt, vor allem für „Roblox Typo Squatting“-Angriffe. Bei dieser Angriffstechnik handelt es sich um Supply-Chain-Angriffe, bei denen Cyberkriminelle bösartige Pakete in Open-Source-Software-Registern (z. B. NPM, PyPI) veröffentlichen, deren Namen legitime Roblox-Entwicklungstools sehr genau nachahmen (Abbildung 15).
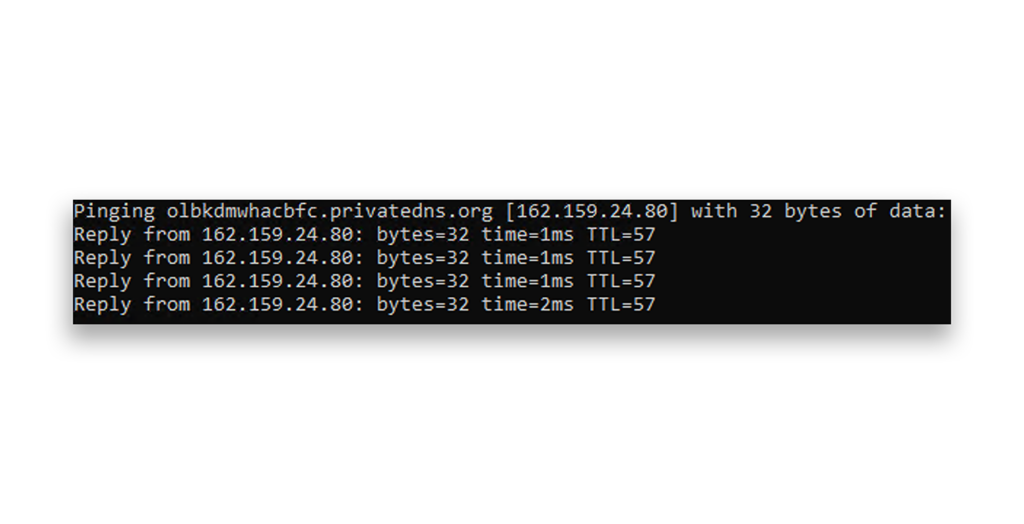
Am 24. August 2026 begann „Prince of Persia“ mit dem Aufbau eines neuen C2-Servers auf Basis der Cloudflare-Infrastruktur (Abbildung 16). Wir vermuten, dass der Angreifer wahrscheinlich erkannt hat, dass sein neuester C2-Server entdeckt worden war.
Anzeichen für eine Kompromittierung durch „Prince of Persia“
Dieser Blog dokumentiert die jüngsten Maßnahmen von „Prince of Persia“. Wir sind davon überzeugt, dass wir durch die öffentliche Veröffentlichung dieser Analyse und der von uns beobachteten Indikatoren für Kompromittierung (IOCs) die Auswirkungen dieser Cyberbedrohung verringern können.
Tornado-C2-Server der zweiten Stufe: 68.65.122.203
- Aktiv seit: Juli 2026
- ASN: AS 22612
- Hosting: Namecheap, Inc.
- Domainnamen:
- jqkctsldgwkbw.privatedns.org
- emcwoyqtplckl.privatedns.org
- izwljrmohqwcq.privatedns.org
- bymznpviesmqs.privatedns.org
- kxzsfydnivzmv.privatedns.org
Tornado-C2-Server der zweiten Stufe: 162.159.24.80
- Aktiv seit: 24. August 2026
- ASN: AS 13335
- Hosting: Cloudflare, Inc.
- Domainname: olbkdmwhacbfc.privatedns.org
Tornado-Server der ersten Stufe, Tonnerre und Foudre C2: 185.244.129.123
- Aktiv seit: 1. September 2026
- Hosting: HOSTGW SRL
- Domainnamen für die erste Stufe des Tornado:
- ouqqdplfgurg.hbmc.net
- trllpgwnarxa.hbmc.net
- dxwwaaciuxyu.hbmc.net
- hyccrukeryvr.hbmc.net
- Ipsskhmcdpgd.hbmc.net
- Izniiyloqqwcq.hbmc.net
- Twogtmbpkkfnk.hbmc.net
- Domainnamen „Tonnerre“ und „Foudre“:
- mksrnosw.privatedns.org
- qroosoqs.space
- ppnrvsst.space
- noornppw.space
- qmmnssws.privatedns.org
Tornado-Server der ersten Stufe, Tonnerre und Foudre C2: 185.244.129.70
- Aktiv seit: Mai 2026 – August 2026
- ASN: AS 204641
- Hosting: HOSTGW SRL
- Domainnamen für die erste Stufe von Tornado:
- nnahinsmqs.site
- nhvvnosqthpt.hbmc.net
- fdyybjvmodho.hbmc.net
- btxxceyzjtdj.hbmc.net
- weaamfurnejn.hbmc.net
- weaanzurnejn.hbmc.net
- skttmrdtwkbw.hbmc.net
- xleergjemlwm.hbmc.net
- Domainnamen für Tonnerre, Version 17:
- f21.ddnsking.com (Domainname, der nicht zur DGA gehört)
- c0596f41.site
- oqunspyr.privatedns.org
- ktomtvus.privatedns.org
- jknnsuqt.privatedns.org
- mntrotxy.privatedns.org
- lkuqpsrz.privatedns.org
- kkuqstqx.privatedns.org
- jntrpsuw.privatedns.org
- romtqwsz.privatedns.org
- mmlnotus.privatedns.org
- lpmmvsqt.privatedns.org
- joupqrsu.privatedns.org
- krtsrqyv.privatedns.org
- osntuouy.privatedns.org
- onrvrsux.privatedns.org
- Domainnamen für Foudre Version 34 und höher:
- t21.ddnsking.com (Domainname, der nicht zur DGA gehört)
- roounvuq.space
- kmrpopwt.space
- otorqvvs.space
- plrmpptr.space
- qmlmwwyy.space
- jllpnwpu.space
- slmootyv.space
- nnotrtsu.space
- qooqosxu.space
- jnovvsqs.space
- snmpopqr.space
- nsqowtwu.space
- Domainnamen für Tonnerre Version 12 und früher sowie Foudre Version 33 und früher:
- aa58862c.ddns.net
- df1908e3.ddns.net
- 417d9d40.ddns.net
- 367aadd6.ddns.net
- af73fc6c.ddns.net
- d874ccfa.ddns.net
- d9b6a6cd.ddns.net
- 4909bb5c.ddns.net
- 3e0e8bca.ddns.net
- 5ec9022f.ddns.net
- 29ce32b9.ddns.net
- bb9b243e.ddns.net
- cc9c14a8.ddns.net
- 52f8810b.ddns.net
- 6b4fcd6e.ddns.net
- f52b58cd.ddns.net
- 822c685b.ddns.net
- 10797edc.ddns.net
- 677e4e4a.ddns.net
- 07b9c7af.ddns.net
- 70bef739.ddns.net
- e38da2e2.ddns.net
- e001eaa8.ddns.net
- 5e851c0b.ddns.net
- 96c4b009.ddns.net
- 0fcde1b3.ddns.net
- 78cad125.ddns.net
- e6ae4486.ddns.net
- 93efca49.ddns.net
- 862e1471.privatedns.org
- ad0347b2.privatedns.org
Ergreifen Sie jetzt Maßnahmen zum Schutz Ihrer Umwelt
Indem wir unsere Forschungsergebnisse öffentlich zugänglich machen, hoffen wir, der Community zu einem besseren Verständnis der damit verbundenen Risiken und der IOCs dieser Gruppe zu verhelfen. Zu diesem Zweck empfehlen wir Organisationen, die folgenden Maßnahmen zu ergreifen, um sich vor den von „Prince of Persia“ eingesetzten Techniken zu schützen:
- Stellen Sie sicher, dass Ihre Sicherheitsmaßnahmen auf dem neuesten Stand sind, um sich vor den in diesem Beitrag genannten IOCs zu schützen.
- Überwachen Sie den Telegram-Datenverkehr auf ungewöhnliche Aktivitäten.
- Stellen Sie sicher, dass Ihre Betriebssysteme vollständig auf dem neuesten Stand sind.
Referenzen
- Prince of Persia: Game Over
- Prince of Persia: Ride the Lightning: Infy kehrt als „Foudre“ zurück
- Prince of Persia: Ein Jahrzehnt der APT-Kampagnen des iranischen Nationalstaats unter der Lupe
- Prince of Persia: Spuren verwischen, zurückschlagen und eine aufschlussreiche Verbindung zum iranischen Regime inmitten der landesweiten Internet-Sperre
- Der Iran und der „sanfte Krieg“ um die Vorherrschaft im Internet
