Identitätsresilienz für Bundesbehörden
Schutz von Bundesbehörden vor Cyberangriffen auf Identitäten
Ransomware-Angriffe auf Bundesbehörden nehmen zu, wobei die meisten Sicherheitsverletzungen das Identitätssystem (Active Directory und Entra ID) betreffen. Der Schutz von Bundesbehörden vor Cyberangriffen erfordert spezielle Tools und Fachkenntnisse, um Schwachstellen aufzudecken, böswillige Änderungen zu überwachen und zu beheben sowie das Identitätssystem in einer vertrauenswürdigen Umgebung wiederherzustellen.
Cyberangriffe auf Bundesbehörden nehmen zu
Identitätsbezogene Cyberangriffe sind in Bundesbehörden weit verbreitet. Die Risiko- und Schwachstellenanalyse der CISA für das Geschäftsjahr 2023 (einschließlich Bewertungen der gesamten zivilen Exekutive des Bundes) hebt den Zugriff auf Anmeldedaten als eine weit verbreitete und erfolgreiche Methode hervor, mit der Angreifer Netzwerke kompromittieren – was mit dem steigenden Anteil von Anmeldedaten-basierten Vektoren übereinstimmt, der in den FISMA-Berichten zu beobachten ist.
Übernehmen Sie die Kontrolle über die Identitätssicherheit von Bundesbehörden.
Active Directory ist an 9 von 10 Cyberangriffen beteiligt. Semperis unterstützt Bundesbehörden dabei, identitätsbezogene Sicherheitsverletzungen zu verhindern, zu mindern und zu beheben – vor, während und nach einem Angriff.

Herausforderungen

Lösungen
Ausgefeilte Ransomware-Gruppen greifen US-Bundesbehörden mit AD- und Entra-ID-Exploits an.
Semperis identifiziert Schwachstellen in AD und Entra ID, einschließlich Indikatoren für Kompromittierung (IOCs) und Indikatoren für Gefährdung (IOEs), die auf menschliches Versagen oder böswillige Akteure zurückzuführen sind.
Viele Angreifer warten oft Wochen oder Monate, bevor sie ein System mit der eingeschleusten Malware oder Ransomware infizieren und System-Backups kompromittieren. Dadurch wird die Wiederherstellung erschwert.
Semperis automatisiert die Cyber-First-Cyber-Wiederherstellung, um sicherzustellen, dass AD in einer malwarefreien Umgebung wiederhergestellt wird, wodurch Folgeangriffe verhindert werden.
Mangelnde Fachkenntnisse in den Bereichen AD und Entra ID verzögern Sicherheits- und Wiederherstellungsinitiativen.
Semperis verfügt über umfassende Fachkompetenz und kann auf insgesamt mehr als 180 Jahre Erfahrung als Microsoft MVP in den Bereichen Verzeichnisdienste und Active Policy zurückgreifen.
Viele Angriffe (einschließlich SolarWinds) beginnen lokal und werden dann in die Cloud verlagert oder umgekehrt, was die Behebung und Wiederherstellung erschwert.
Semperis bietet umfassende Sicherheit und Wiederherstellung für hybride AD- und Entra ID-Umgebungen, um Schwachstellen zu finden und zu beheben, böswillige Änderungen rückgängig zu machen und das hybride Identitätssystem schnell in einer vertrauenswürdigen Umgebung wiederherzustellen.
90 % der Unternehmen gaben an, dass „erhebliche Hindernisse“ einer wirksamen Reaktion auf Cyberkrisen im Wege stünden, was die Wiederherstellung verzögere und zur Zahlung von Lösegeld führe.
Semperis bringt Ordnung in das Chaos eines incident response und stellt eine Kommando- und Kontrollzentrale bereit, um alle Beteiligten, Koordinatoren und technischen Teams auf einer sicheren Plattform mit Out-of-Band-Kommunikation zusammenzuführen.
Erkennung und Reaktion auf Identitätsbedrohungen über den gesamten Lebenszyklus hinweg
Semperis bietet vor Ort einsetzbare Tools, bei denen der Cybersicherheitsaspekt im Vordergrund steht und die speziell darauf ausgelegt sind, Active Directory vor, während und nach einem Angriff zu schützen, abzusichern und wiederherzustellen. Vor einem Angriff mit Purple Knight Forest Druid, während eines Angriffs mit DSP Directory Services Protector) und nach einem Angriff mit ADFR Active Directory Forest Recovery).
Bewerten Sie die Sicherheit Ihrer AD-, Entra ID- und Okta-Systeme im Handumdrehen mit dem kostenlosen Assessment-Tool, das vom Semperis-Team für Bedrohungsforschung entwickelt und verwaltet wird

Das erste Tool seiner Art zur Erkennung von Angriffspfaden der Stufe 0 für Active Directory- und Entra ID-Umgebungen
Die umfassendste Plattform zur Erkennung und Bekämpfung von Identitätsbedrohungen (ITDR) für hybride Umgebungen
Automatisierte, cyberorientierte Wiederherstellung von AD-Forests, die dazu beiträgt, Ihre kritischen Dienste aufrechtzuerhalten
Nachweisliche Erfolge im Bereich Identitätsresilienz für Regierungsbehörden
Mit seiner unübertroffenen Expertise im Bereich Identitätssicherheit und -wiederherstellung bietet Semperis umfassende Hybrid-AD- und Entra-ID-Lösungen für die Erkennung und Bekämpfung von Bedrohungen, die Wiederherstellung und das Krisenmanagement für Regierungsbehörden in den gesamten Vereinigten Staaten, darunter zwei der zehn größten US-Bundesstaaten, eines der drei größten US-Nahverkehrssysteme und der zweitgrößte Rüstungskonzern der Welt.

Unübertroffene Expertise im Bereich Identitätsresilienz
Über 180 Jahre Erfahrung als Microsoft MVP, einschließlich incident response praxiserprobten incident response
Zunehmende Erfolgsbilanz bei Regierungsbehörden
Bewährte Identitätsresilienz für staatliche und lokale Behörden, einschließlich des Bundesstaates Michigan

Meilensteine der Einhaltung bundesstaatlicher Vorschriften
Nachweisliche Einhaltung anerkannter Sicherheitsanforderungen und bewährter Verfahren, die von Bundesbehörden vorgeschrieben sind
Vertraut von den größten staatlichen, lokalen und Bildungsorganisationen der USA
Semperis kann auf eine beeindruckende Erfolgsbilanz beim Schutz von Millionen von Identitäten für zahlreiche staatliche, kommunale und Bildungseinrichtungen verweisen, darunter die größte Stadt der USA, zwei der größten US-Bundesstaaten, Gerichtswesen, Verkehrssysteme, Notfallkommunikationssysteme und viele weitere.

Vorbereitet, um Bundesbehörden vor Cyberangriffen im Zusammenhang mit Identitätsdiebstahl zu schützen
Semperis hält sich konsequent an technische und sicherheitsrelevante Anforderungen sowie bewährte Verfahren und hat bedeutende Meilensteine im Bereich der Sicherheit auf Bundesebene erreicht.

FedRamp
Mit dem Ziel, die FedRamp-Zulassung im Jahr 2026 zu erhalten, arbeitet Semperis mit einer 3PAO zusammen, führt eine schrittweise Lückenanalyse und einen Sanierungsplan durch und strebt die Unterstützung durch wichtige Bundesbehörden an, um die Marktreife und Zertifizierung zu erreichen.
VPAT
Semperis verpflichtet sich zur Einhaltung von Barrierefreiheitsstandards, einschließlich der VPAT-Anforderungen (Voluntary Product Accessibility Template), um sicherzustellen, dass unsere Lösungen für Menschen mit Behinderungen nutzbar sind. Barrierefreiheit ist in unsere Produktdesign- und Entwicklungsprozesse integriert und entspricht anerkannten Standards wie WCAG 2.1 AA.

Gemeinsame Kriterien
Semperis strebt die Common Criteria-Zertifizierung an, ein Rahmenwerk für unabhängige, strenge Bewertungen, um festzustellen, ob ein Produkt bestimmte Sicherheitsanforderungen erfüllt, die in Dokumenten namens Protection Profiles (PPs) definiert sind.

CMMC
Semperis führt eine Lückenanalyse gemäß den Anforderungen von NIST SP 800-171 durch, um aktuelle Kontrollen und Prozesse zu identifizieren, einschließlich der Abbildung von Datenflüssen, der Identifizierung von Stakeholdern und der Überprüfung von Arbeitsabläufen, die mit CUI/FCI umgehen, um die Cybersecurity Maturity Certification zu erhalten.

ISO 27001:2013
Semperis verfügt über die Zertifizierung nach ISO 27001:2013, die strenge Kontrollen, regelmäßige interne und externe Audits sowie fortlaufende Bewertungen umfasst, um sicherzustellen, dass unsere Sicherheitsmaßnahmen wirksam und auf dem neuesten Stand bleiben.

SOC 2 Typ II
Semperis verfügt über eine SOC 2 Typ-II-Zertifizierung für unsere cloudbasierten Dienste, einschließlich Disaster Recovery for Entra Tenant DRET). Dies belegt, dass unsere Sicherheitskontrollen und -prozesse für den Umgang mit sensiblen Kundendaten so konzipiert sind, dass sie den Branchenstandards entsprechen, und dass sie unabhängig geprüft und als langfristig wirksam bestätigt wurden.
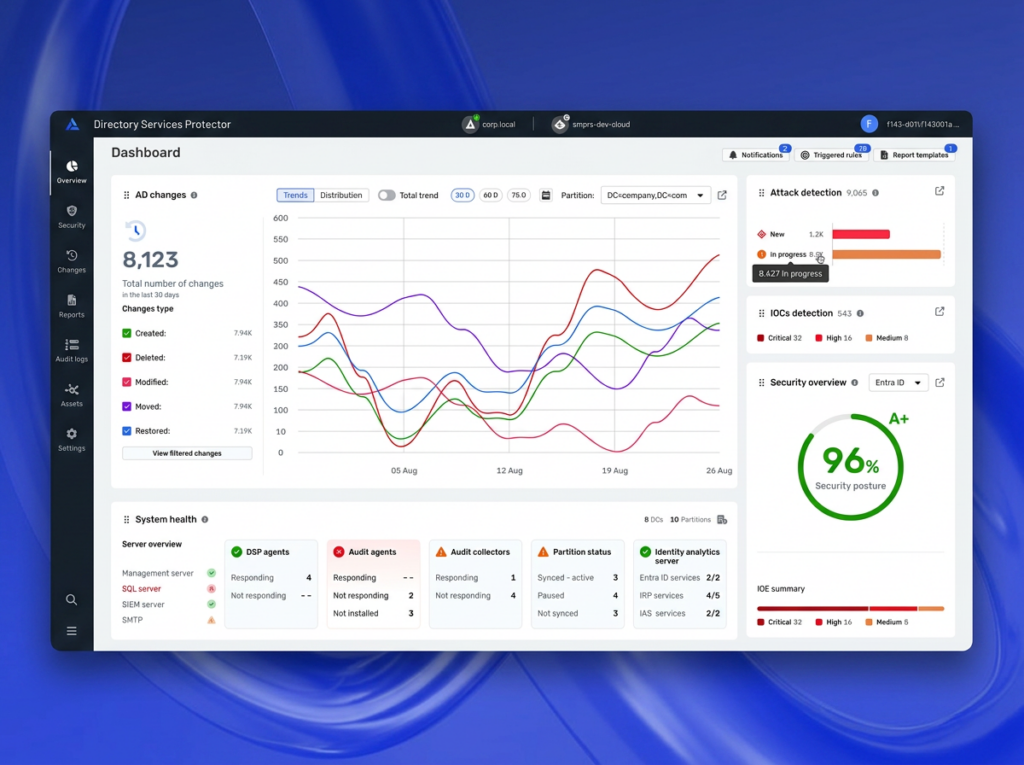
Stärken Sie die Sicherheit von Identitätsdaten auf Bundesebene mit DSP
Directory Services Protector (DSP) überwacht hybride Active Directory- und Entra ID-Umgebungen kontinuierlich auf Schwachstellen und verdächtige Änderungen. Erfahren Sie, wie „ DSP “ Ihren Sicherheitsteams dabei hilft, die Angriffsfläche im Bereich der Identitäten zu verringern, versteckte Identitätsangriffe aufzudecken und Schäden durch automatisierte Rollbacks und Reaktionsmaßnahmen zu verhindern.
Mehr erfahrenWarum Identitätssysteme von Bundesbehörden anfällig für Angriffe sind
Wie die National Security Agency (NSA) in ihrem Bericht „Detecting & Mitigating Active Directory Compromise“ warnte, verschafft die Übernahme der Kontrolle über Active Directory böswilligen Akteuren privilegierten Zugriff auf alle von Active Directory verwalteten Systeme und Benutzer.
„Wie in zahlreichen anderen Netzwerken wird Active Directory auch in vielen Netzwerken des Verteidigungsministeriums und der Verteidigungsindustrie als kritische Komponente für die Verwaltung von Identitäten und Zugriffsrechten eingesetzt“, erklärte Dave Luber, Direktor für Cybersicherheit bei der NSA. „Dies macht es zu einem attraktiven Ziel für böswillige Akteure, die versuchen, die sprichwörtlichen ‚Schlüssel zum Königreich‘ zu stehlen.“
Bundesbehörden stehen vor mehreren Herausforderungen, wenn es darum geht, hybride AD/Entra-ID-Systeme wirksam vor Cyberangriffen zu schützen.

Veraltete Technologien

Remote-Infrastruktur

Abgeschottete IT- und Sicherheitsteams

Veraltete Sicherheitspraktiken

Komplexe digitale und vernetzte Umgebung

Begrenzte Budgets und Ressourcen

Sie können die Identitätssicherheit nicht einfach aufschieben, denn sie ist ein Kernstück des Geschäftsbetriebs und entscheidend für die Verteidigung gegen hochentwickelte und motivierte, von Nationalstaaten unterstützte Bedrohungsgruppen. Wie die Widerstandsfähigkeit von Unternehmen muss auch die Widerstandsfähigkeit von Identitäten im Kern angegangen werden.
Chris Inglis Ehemaliges US National Cyber Directory, Strategischer Berater von Semperis
NSA-Bericht: Abwehr von Angriffen auf Active Directory
Die National Security Agency (NSA) hat gemeinsam mit dem Australian Cyber Security Centre (ASD ACSC) des Australian Signals Directorate und anderen globalen Regierungsbehörden den Cybersecurity Technical Report (CTR) „Detecting and Mitigating Active Directory Compromises” veröffentlicht. Der Leitfaden enthält Präventions- und Erkennungsstrategien für die gängigsten Techniken, die zum Angriff auf Active Directory (AD) eingesetzt werden.
Bitte lesen Sie den Bericht.Informieren Sie sich über die US-Richtlinien zur Identitätsresilienz.
Weitere Ressourcen
Erfahren Sie mehr darüber, wie Cyberkriminelle Identitätssysteme im öffentlichen Sektor und in Regierungsorganisationen ausnutzen.
Erleben Sie eine individuelle Demo
Fordern Sie eine Demo an und sprechen Sie mit einem unserer Produktexperten.