
Durante casi dos décadas, el actor malicioso estatal iraní «Prince of Persia» ha constituido una amenaza cibernética activa, dirigiendo sus ataques principalmente contra disidentes iraníes y organizaciones de los sectores público y privado en Estados Unidos, Europa y Oriente Medio. Este grupo de amenaza persistente avanzada (APT), del que informó por primera vez en 2016 la Unidad 42 de Palo Alto Networks, borró sus huellas y cambió de estrategia en febrero de 2026, tras la publicación de los últimos estudios sobre sus actividades. Esta entrada de blog resume las acciones de «Prince of Persia» desde entonces y describe cómo hemos podido rastrear y supervisar la actividad de este actor malicioso, incluido un cambio en su estrategia de servidores de mando y control (C2).
¿Qué es «El Príncipe de Persia»?
Los investigadores de seguridad (entre los que me incluyo) llevamos vigilando la actividad de Prince of Persia desde su descubrimiento en febrero de 2016. Desde 2010, este grupo APT ha lanzado numerosos ataques de malware:
- La Operación Mermaid, que comenzó a funcionar en 2010, tenía como objetivo a diplomáticos daneses y se sospecha que fue una de las primeras versiones de «Prince of Persia».
- Infy, la familia de malware fundacional del grupo, se dio a conocer a nivel mundial por primera vez alrededor de 2016
- Foudre, un malware de primera fase introducido tras el desmantelamiento de Infy
- Tonnerre, un malware de segunda fase que cuenta con capacidades completas de vigilancia
- Tornado, el malware más reciente, que se basa en el código fuente de un malware anterior e incluye nuevas funcionalidades, como un canal C2 basado en Telegram y algoritmos avanzados de generación de dominios (DGA)
En mi anterior cargo como responsable del equipo de SafeBreach Labs, llevé a cabo una investigación exhaustiva sobre este grupo. Para comprender plenamente sus actividades pasadas, recomiendo consultar dicha investigación, publicada en diciembre de 2025 y febrero de 2026. A continuación, se ofrece un breve resumen de las herramientas y tácticas de «Prince of Persia».
¿Qué es Infy?
Infy funciona como una herramienta de espionaje con todas las funciones. Su variante de gama alta, conocida como Infy M, cuenta con un panel de control con una interfaz gráfica de usuario (GUI) oculta y capacidades HTTP/FTP. Esta variante también admite comandos de ejecución remota, gestionados a través de scripts de backend.
Tras publicar su investigación sobre Infy en 2016, Unit 42 llevó a cabo una operación de desmantelamiento que impidió al grupo de ataque acceder a la mayoría de sus víctimas. Este proceso también proporcionó información sobre las víctimas, los motivos y el alcance de los ataques de Prince of Persia.
En consecuencia, la Unidad 42 confirmó la vinculación del grupo con Irán, ya que la mayoría de las víctimas se encontraban en ese país o eran disidentes iraníes. Además, el grupo no parecía tener motivaciones económicas (una característica distintiva de los actores estatales).
Investigaciones posteriores realizadas por Claudio Guarnieri y Collin Anderson reafirmaron esta relación:
- Prince of Persia comprometió dos sitios web de noticias relacionados con Jundallah, también conocido como el Movimiento de Resistencia Popular de Irán, ya en 2010. El grupo malicioso aprovechó vulnerabilidades de ActiveX para atacar a los visitantes de dichos sitios web.
- Las actividades de «Prince of Persia» en torno a las elecciones presidenciales iraníes de 2013 tuvieron como objetivo a la prensa, incluida la BBC Persa. El grupo también atacó a miembros de la sociedad civil y a activistas.
- Tras la desarticulación del grupo por parte de la Unidad 42, la Compañía de Telecomunicaciones de Irán bloqueó y redirigió todo el tráfico procedente de Irán y destinado a los «sinkholes» de Palo Alto. Guarnieri y Anderson sospecharon que se trataba de un intento deliberado de reducir la visibilidad y recuperar el control sobre las víctimas del grupo, lo que reforzó aún más la teoría de que el grupo está vinculado al Gobierno iraní.
¿Qué es Foudre?
En agosto de 2017, Unit 42 volvió a detectar actividad relacionada con Prince of Persia, esta vez a través de un nuevo programa malicioso denominado Foudre («rayo»). Foudre actúa como programa malicioso de primera fase y se utiliza para:
- Identificar a las víctimas
- Llevar a cabo la intrusión inicial
- Establecer un acceso permanente
- Realizar un reconocimiento básico del host
- Realizar operaciones con archivos, registrar pulsaciones de teclas y sustraer credenciales del navegador
- Analizar los sistemas infectados para determinar si son lo suficientemente valiosos como para seguir infectándolos
¿Qué es Tonnerre?
En 2018, la versión 8 de Foudre introdujo una nueva variante de malware: Tonnerre («trueno»). Ambas variantes actúan conjuntamente. Si se considera que una víctima es lo suficientemente importante, Foudre descarga y ejecuta Tonnerre.
Tonerre permite la exfiltración profunda de datos. El malware captura audio, realiza capturas de pantalla y extrae sistemáticamente documentos confidenciales. Las versiones más recientes utilizan un DGA e integran bots y canales privados de Telegram como mecanismo alternativo para establecer una comunicación C2 de forma sigilosa.
Juntos, Foudre y Tonnerre funcionan como un programa de robo de información de doble protocolo que se comunica tanto a través del protocolo HTTP tradicional como de los canales nativos de la API de Telegram. Tonnerre busca credenciales locales, cookies e información sobre el entorno del sistema. Además, utiliza mecanismos agresivos, como firmas RSA contra la apropiación, para impedir que los investigadores de ciberseguridad desvíen su tráfico hacia un «sinkhole».
¿Qué es Tornado?
En febrero de 2026, SafeBreach descubrió Tornado, una variante de malware que opera como parte del ecosistema multifásico de Prince of Persia. Tornado, que se introduce en los entornos de destino a través de vulnerabilidades de software de un solo día (por ejemplo, exploits de WinRAR), utiliza tanto HTTPS como la API de Telegram como canal C2 encubierto, camuflándose entre el tráfico de red legítimo para eludir los cortafuegos. La clave de la API de Telegram y el ID de chat no están integrados en el código del malware; en su lugar, el malware puede obtener la clave y el ID en función de la configuración de su backend C2.
Tornado utiliza DGA para alternar constantemente entre dominios activos, lo que le permite mantener una infraestructura de gestión altamente resistente. El malware también permite la exfiltración basada en blockchain mediante la decodificación de campos específicos ocultos en las transacciones, lo que permite a los atacantes modificar arbitrariamente la infraestructura de enrutamiento C2 en la cadena de bloques sin necesidad de enviar una actualización de código a las víctimas infectadas. Para evitar ser detectado, Tornado utiliza técnicas de ataque específicas diseñadas para eludir la protección de los terminales.
Prince of Persia implementó la validación de firmas RSA en los ataques «Tornado» para autenticar de forma rigurosa las solicitudes C2 entrantes. Esta táctica impide el acceso a los investigadores de seguridad y automatiza los escáneres que intentan trazar un mapa de la red del grupo de amenazas y los mapas de distribución de las víctimas.
¿Dónde se esconde «El Príncipe de Persia» a plena vista?
En febrero de 2026, la última versión pública conocida de Foudre era la 34. La última versión pública conocida de Tonnerre era la 17. La última versión del malware de primera y segunda fase de Tornado era la 51.
Sin embargo, en aquel momento, el archivo binario del malware de segunda fase de Tornado no estaba disponible públicamente para su análisis. El servidor C2 desapareció en septiembre de 2025, y el grupo malicioso trasladó todos sus demás servidores C2 a una ubicación desconocida tras la publicación del estudio de SafeBreach en febrero de 2026.
Desde marzo de 2026, Prince of Persia ha dejado de dar señales de vida, sin que se haya detectado ninguna actividad pública. Sin embargo, hemos podido rastrear y supervisar la actividad del grupo, incluido un cambio en su estrategia de servidores C2:
- Prince of Persia saturó los servidores C2 conocidos y creó un nuevo conjunto de servidores C2 activos.
- El grupo cambió de proveedores de alojamiento web, pasando de unos europeos a otros nuevos.
- Prince of Persia modificó la gestión de sus paneles de control remotos y pasó del alojamiento en servidores privados virtuales (VPS) al alojamiento público, junto a sitios web tanto inofensivos como maliciosos gestionados por otros actores maliciosos.
Hemos descubierto servidores C2 activos para todo el malware conocido del grupo: Foudre, Tonnerre y Tornado (tanto para las familias de malware de primera como de segunda fase).
Pero lo más importante es que nuestro descubrimiento del servidor C2 de la segunda fase de «Tornado» revela que, por primera vez en una década, el actor malicioso iraní decidió alojar su nuevo servidor C2 en territorio estadounidense, coincidiendo con el inicio de las recientes hostilidades entre Irán y Estados Unidos. Este es el último lugar en el que esperábamos encontrar al actor malicioso escondido. También hemos encontrado más correlaciones entre este conflicto geopolítico y la actividad del grupo malicioso.
Cronología de la actividad actual de Prince of Persia
La reacción de Prince of Persia ante la investigación de Unit 42 no se hizo esperar.
- Menos de una semana después de la publicación de los investigadores, el 4 de febrero de 2026, el autor de la amenaza cerró el servidor C2 con la dirección IP 45.80.148.249.
- El 9 de febrero de 2026 entró en funcionamiento un nuevo servidor C2 (45.80.148.194). Parece que el autor de la amenaza se apresuró a actuar: el servidor se encontraba en el mismo rango de direcciones IP conocido que los servidores C2 descubiertos anteriormente (Figura 1). Incluso había un servidor en la dirección 45.80.148.195.
- Asimismo, el 9 de febrero, el actor malicioso eliminó todas las entradas correspondientes a los GUID de los equipos de las víctimas del archivo «updatelist.txt» de su servidor C2 (Figura 2). Durante años, el grupo había utilizado esta lista para gestionar las infecciones de las víctimas.
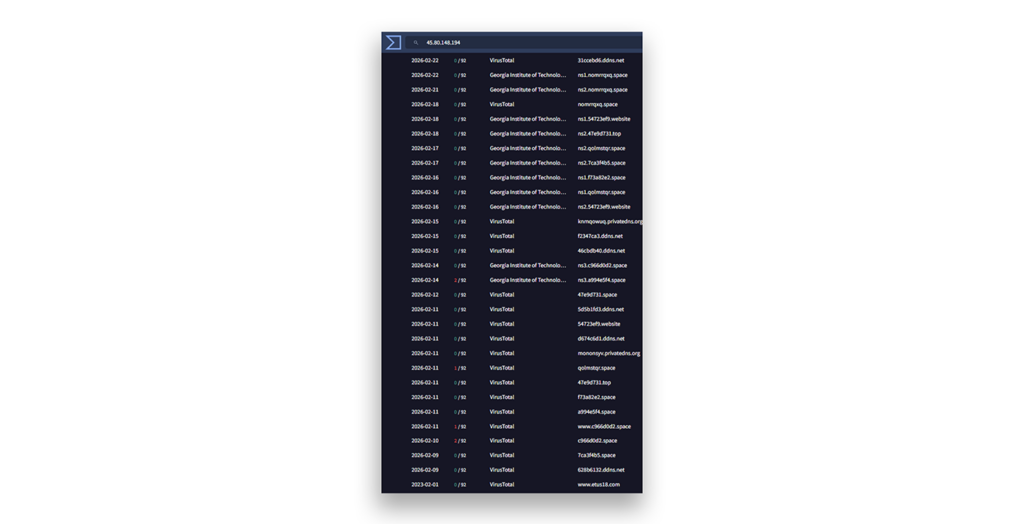
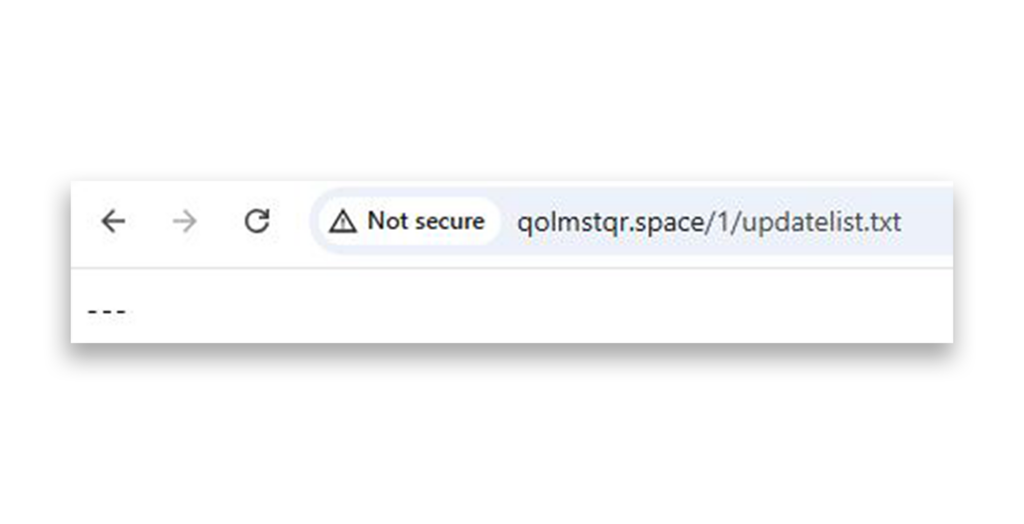
Esto nos lleva al 28 de febrero de 2026, fecha en la que se inició el conflicto entre Estados Unidos e Irán. A modo de referencia mientras repasamos la actividad reciente de Prince of Persia, a continuación se enumeran los principales acontecimientos de dicho conflicto desde esa fecha hasta el momento de la publicación de este blog:
- 28 de febrero de 2026: Las fuerzas estadounidenses e israelíes lanzan ataques aéreos contra los sistemas de misiles, la infraestructura militar y los mandos iraníes.
- Del 1 al 10 de marzo de 2026: Irán y sus aliados lanzan ataques de represalia contra bases estadounidenses de la región y el tráfico marítimo.
- 8 de abril de 2026: Comienza un alto el fuego de dos semanas.
- 12 y 13 de abril de 2026: Estados Unidos impone un bloqueo naval a Irán.
- 17 de junio de 2026: Estados Unidos e Irán firman un memorando de entendimiento.
Históricamente, los conflictos geopolíticos en los que se ha visto envuelto Irán han provocado interrupciones en el funcionamiento del servidor C2 de Prince of Persia. De hecho, como se ha señalado anteriormente, el último registro de dominio del actor malicioso tuvo lugar el 25 de febrero. Sin embargo, a pesar de que Irán se encontraba bajo un ataque activo, el grupo no abandonó por completo su servidor C2. Siguió registrando certificados hasta el 1 de abril de 2026, incluso mientras el servidor C2 permanecía inactivo (Figura 3).
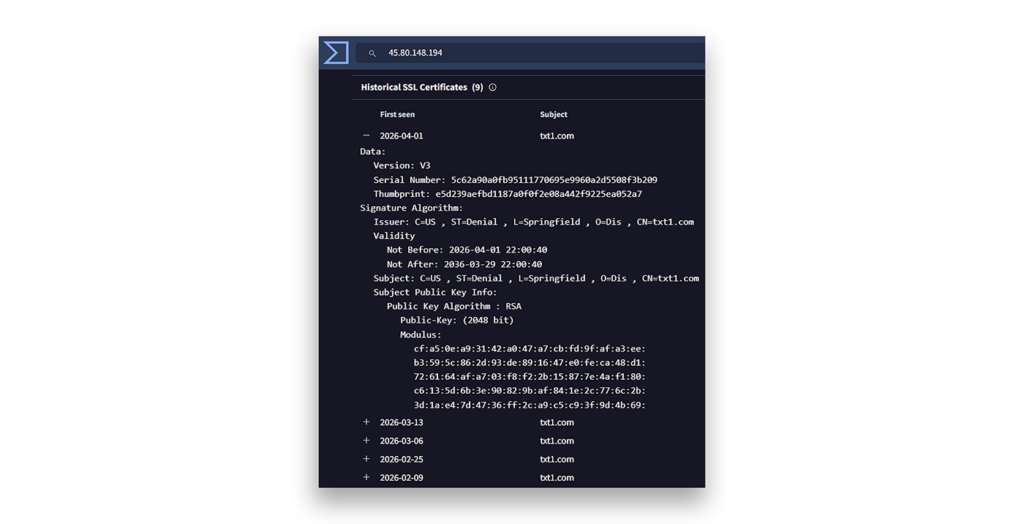
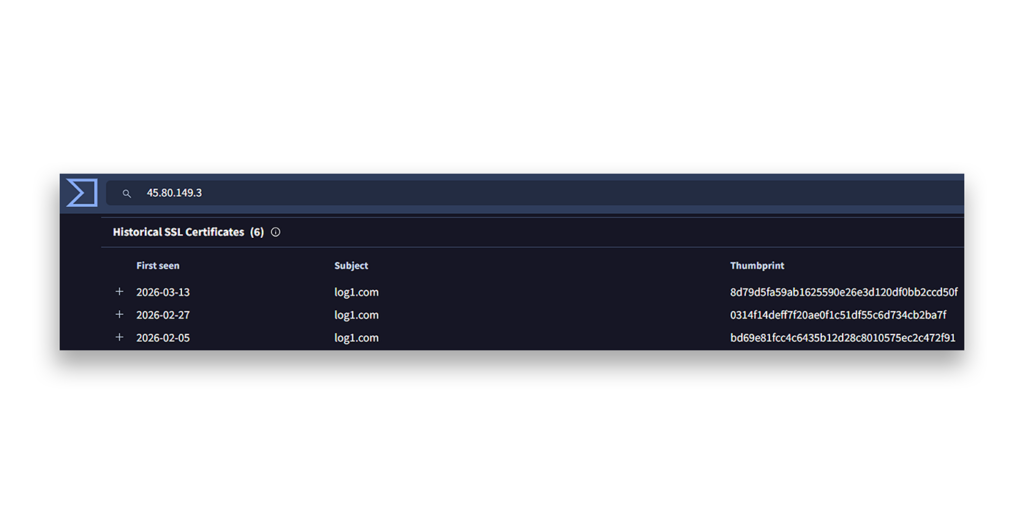
Observamos el mismo patrón en otro servidor C2 (45.80.149.3). El autor de la amenaza dejó de registrar nuevos servidores C2 tan solo dos días después de la publicación del estudio de SafeBreach (Figura 4).
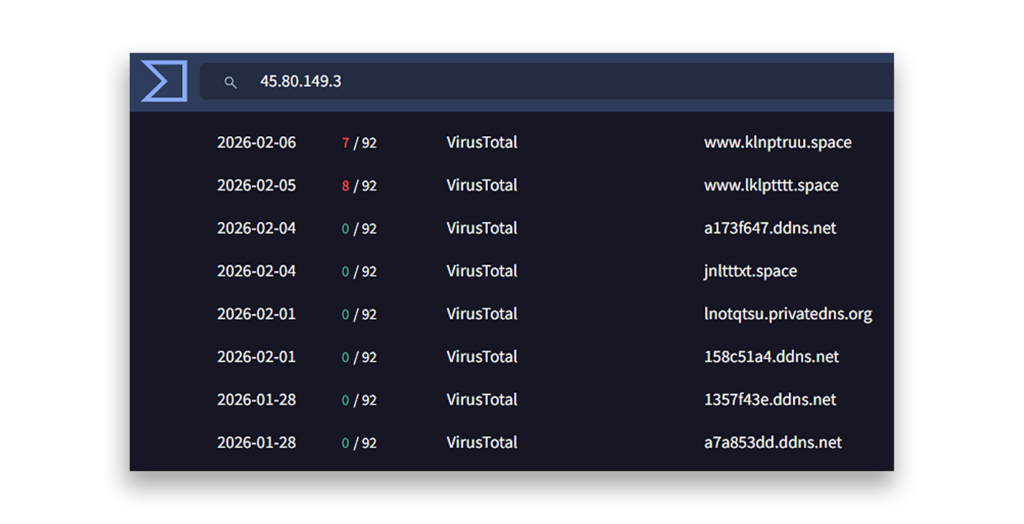
Sin embargo, el grupo registró certificados SSL hasta mediados de marzo de 2026 (Figura 5).
Este periodo de inactividad se prolongó durante tres meses, el más largo en casi dos décadas de actividad del actor malicioso. Este periodo de inactividad finalizó el 27 de mayo de 2026.
En ese momento, se creó un nuevo servidor C2 (185.244.129.70) y comenzó la exfiltración hacia el nombre de dominio C2 aa58862c.ddns.net. Pudimos detectar esta actividad casi en tiempo real (Figura 6). Solo durante la primera semana, Tonnerre exfiltró más de 1.800 archivos de esta víctima. Nota: Hemos ocultado los datos de la víctima en este artículo por motivos de privacidad.
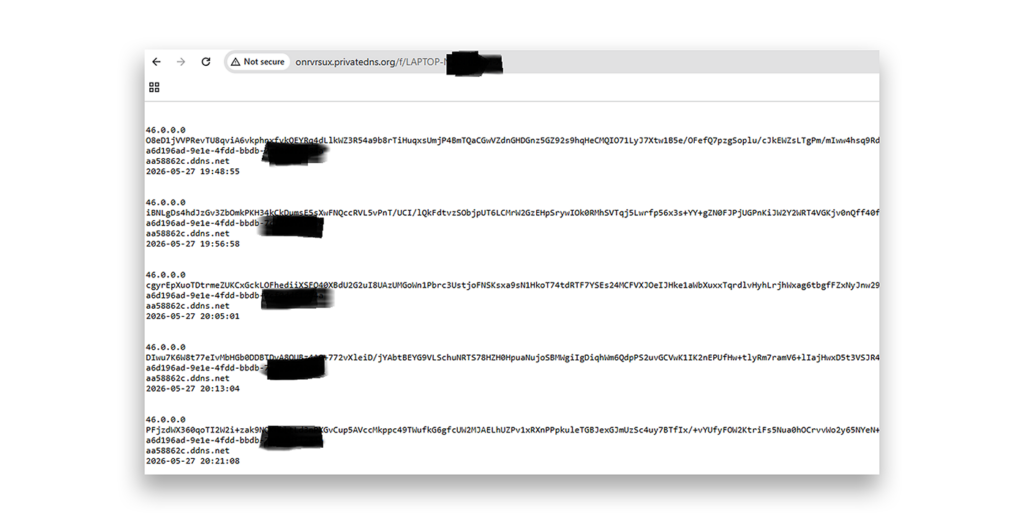
Llevamos seis meses realizando un seguimiento de la actividad de exfiltración de «Prince of Persia». El número de víctimas sigue siendo reducido, lo que podría indicar que se trata de ataques selectivos o de dificultades para infectar a nuevas víctimas. La víctima que se muestra en la figura 7 sigue activa y, desde entonces, se le ha sustraído información.
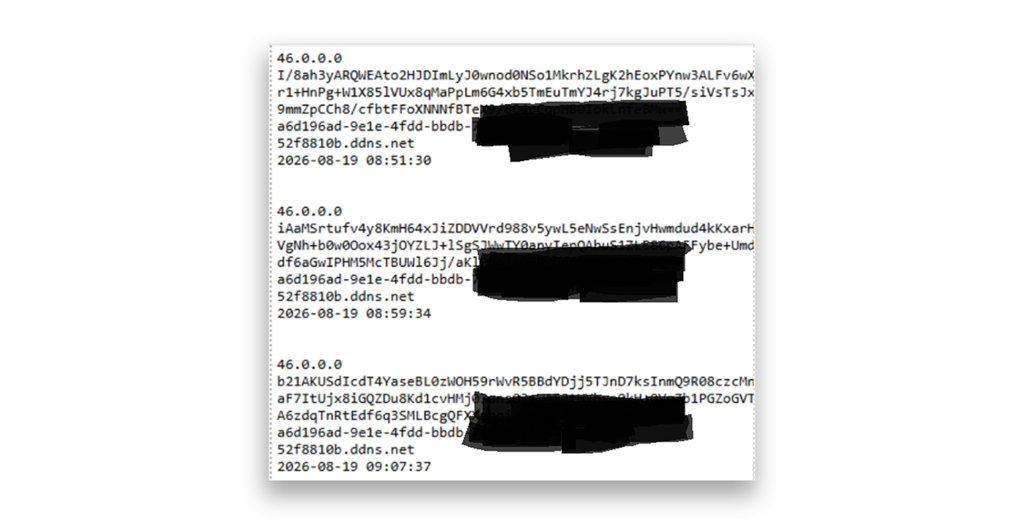
Este servidor C2 controlaba tanto a las víctimas de Tornado como a las de Foudre + Tonnerre. El primer nombre de dominio C2 de Tornado, xleergjemlwm.hbmc.net, se registró el 31 de mayo de 2026.
Esa misma semana se registró un segundo nombre de dominio: nnahinsmqs.site. Este nombre de dominio se generó mediante el algoritmo Tornado DGA, utilizando el prefijo 26623G3 (<YY><M><WEEK NUMBER><G><3>). Pudimos descargar los archivos sustraídos a la víctima desde este servidor C2 (Figura 8).
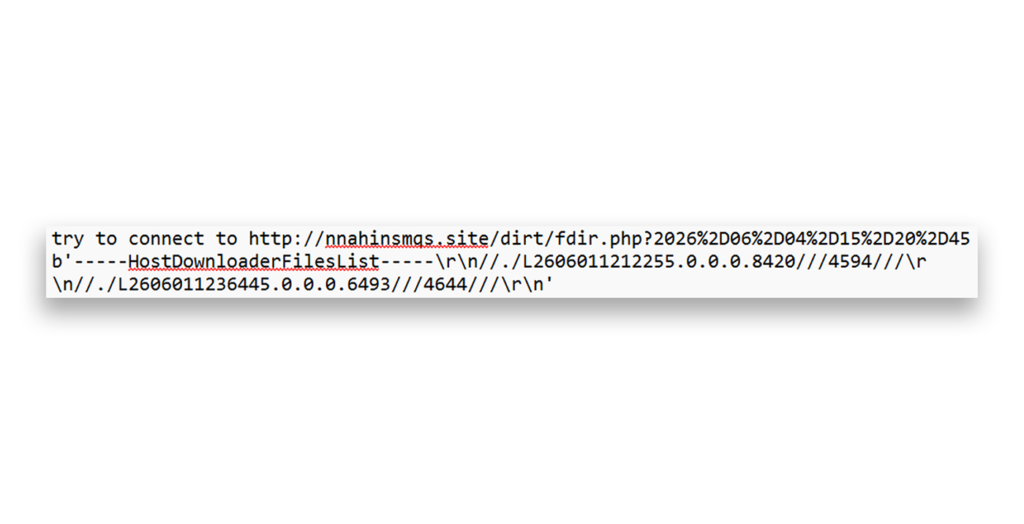
El formato del archivo sustraído era L<YY><MM><DD><HH><MM><SS><VICTIM IP overwritten with zeroes>. El autor de la amenaza dejó de utilizar los rangos de direcciones IP 45.80.148.0/24, 45.80.149.0/24 y 45.80.151.0/24 que había empleado durante años. Sin embargo, no cambió de proveedor de alojamiento; la nueva dirección IP del servidor C2, 185.244.129.70, pertenece al mismo proveedor que «Prince of Persia» utilizaba anteriormente. El servidor C2 se gestiona mediante Cyber Panel a través del puerto 8090, al igual que los demás servidores C2 del grupo en los últimos años (Figura 9).
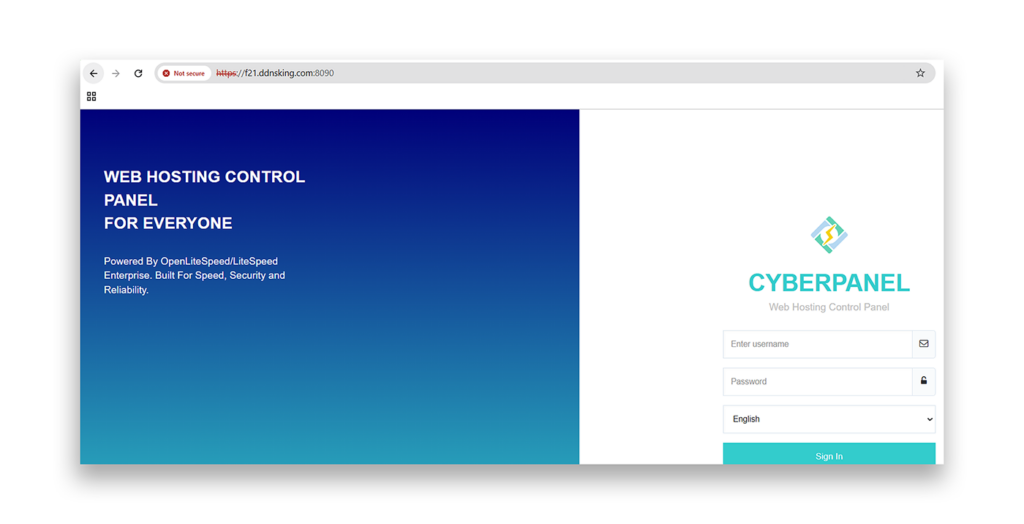
La última (y más importante) pieza que faltaba era el servidor C2 de segunda fase de Tornado. Se trata del único servidor C2 que aloja el archivo tga.adr, que pueden descargar determinadas víctimas y que incluye la clave API del bot de Telegram que exfiltra los archivos de las víctimas a un chat de grupo de Telegram controlado por el autor de la amenaza.
Este servidor se detectó por primera vez en septiembre de 2025, alojado en el mismo servidor C2 (45.80.148.124) que el servidor C2 de primera fase de Tornado. Entre el 31 de julio y el 5 de septiembre de 2025 solo se utilizaron cuatro nombres de dominio (Figura 10).
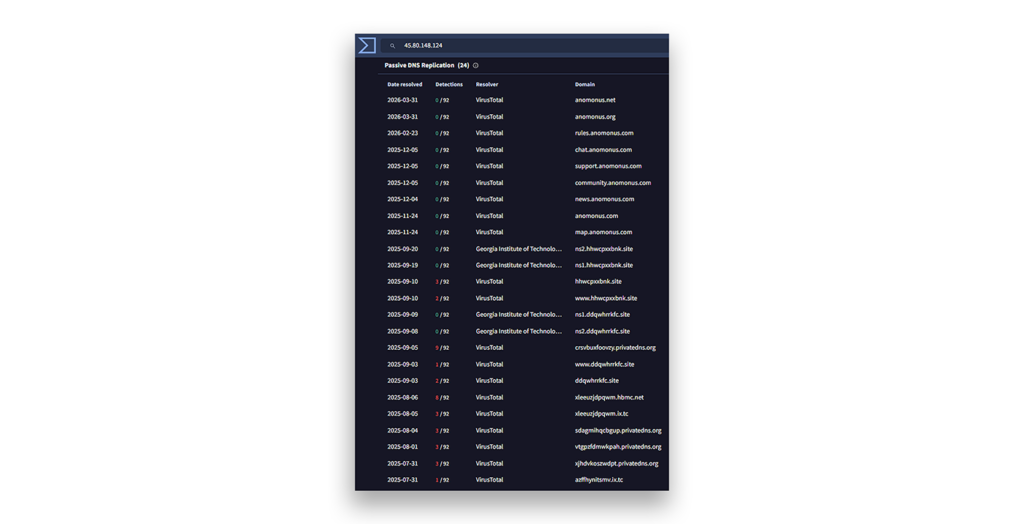
A partir de esa fecha, el servidor C2 de segunda fase desapareció. Creíamos (aunque no podíamos demostrarlo) que seguía activo bajo una dirección IP desconocida.
La ubicación del servidor siguió siendo un misterio durante un año, hasta agosto de 2026, cuando logramos descubrir el nuevo servidor C2 activo de segunda fase «Tornado» del grupo. No fue una tarea fácil. El actor malicioso se había cambiado a una nueva empresa de alojamiento, había modificado su estrategia pasando de utilizar un VPS a un sitio web compartido e incluso había cambiado su panel de administración a cPanel. Aun así, estas medidas no fueron suficientes para impedir que se descubriera al grupo.
Lo que nos sorprendió fue la decisión del actor malicioso de alojar el nuevo servidor C2 en territorio estadounidense por primera vez en una década, coincidiendo además con el inicio del conflicto más reciente entre Irán y Estados Unidos (Figura 11). No es inusual que los grupos maliciosos patrocinados por Estados-nación oculten servidores C2 dentro de Estados Unidos utilizando infraestructura en la nube y proveedores de alojamiento web, pero se trata de un comportamiento inusual por parte de este actor malicioso.
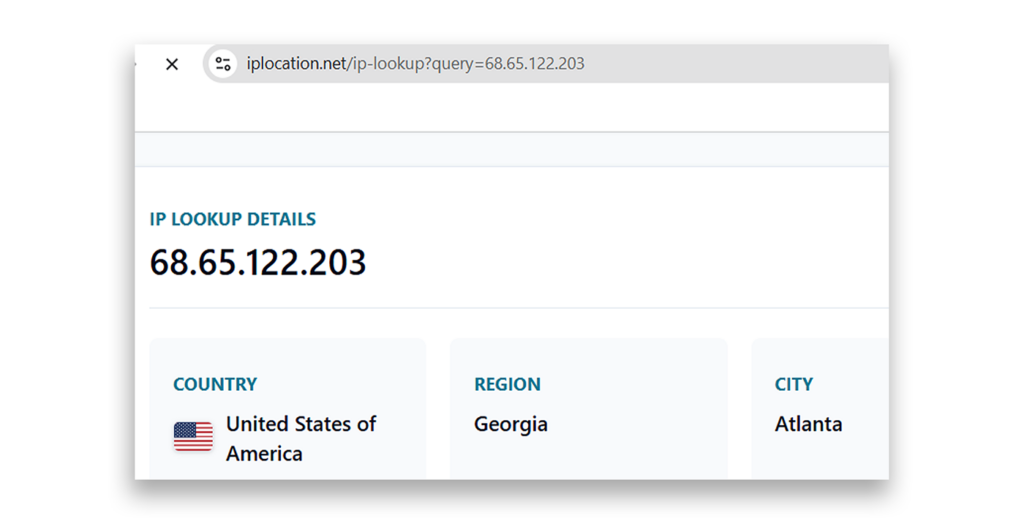
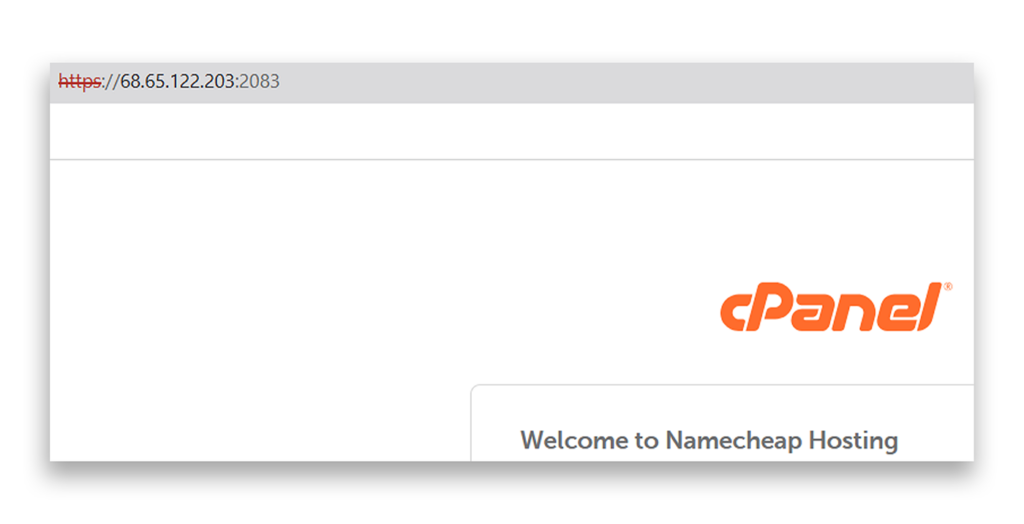
El servidor se gestiona mediante cPanel en lugar de Cyber Panel (Figura 12).
Es probable que la nueva dirección IP del servidor C2 (68.65.122.203) se creara por primera vez el 7 de julio de 2026. El primer nombre de dominio conocido es kxzsfydnivzmv.privatedns.org (Figura 13).
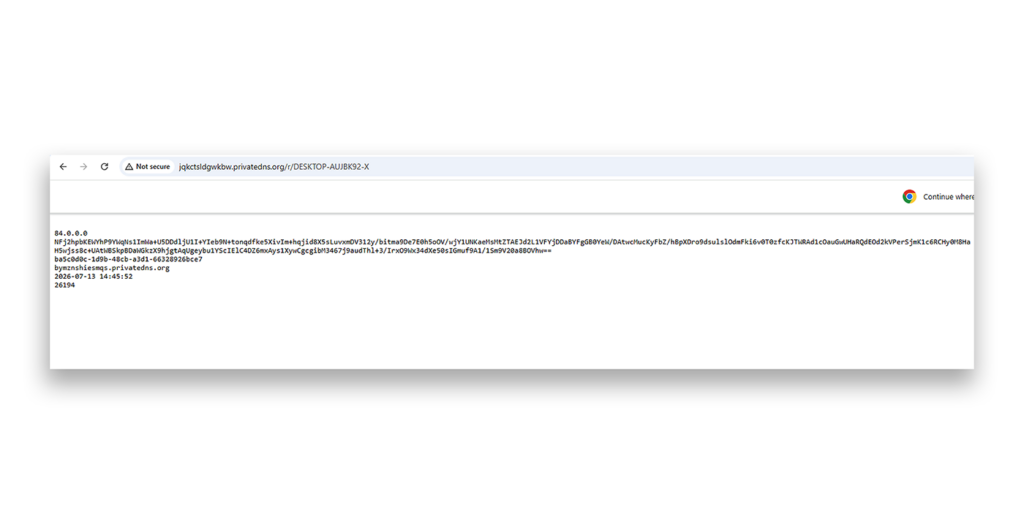
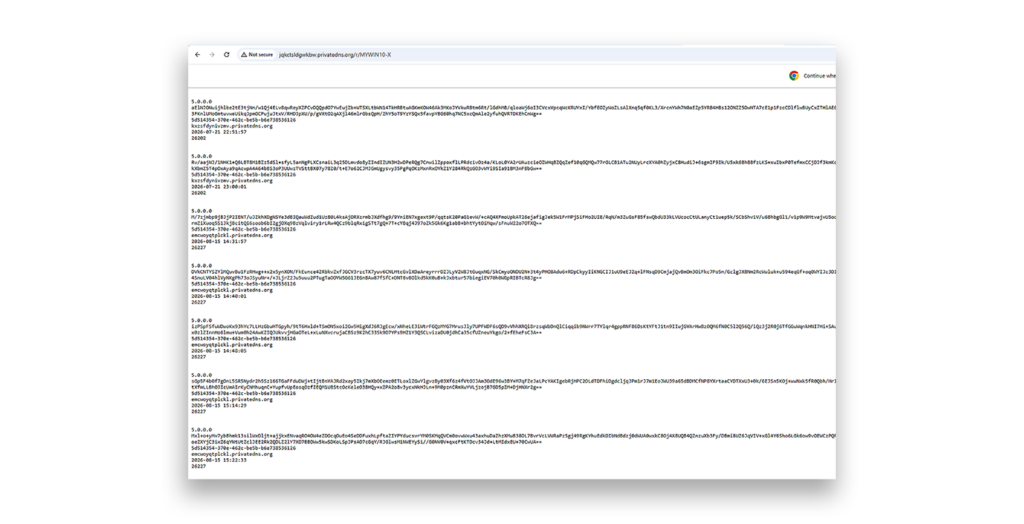
También registramos las pruebas de exfiltración de datos realizadas por Prince of Persia (Figura 14). Desde entonces, el grupo ha eliminado estos registros, que ya no están disponibles públicamente.
La misma estructura C2 que se documentó en septiembre de 2025, pero el archivo /t/tga.adr no está disponible para su descarga. Sospechamos que el autor de la amenaza modificó el nombre del archivo para dificultar a los investigadores de seguridad la localización de su chatbot de Telegram.
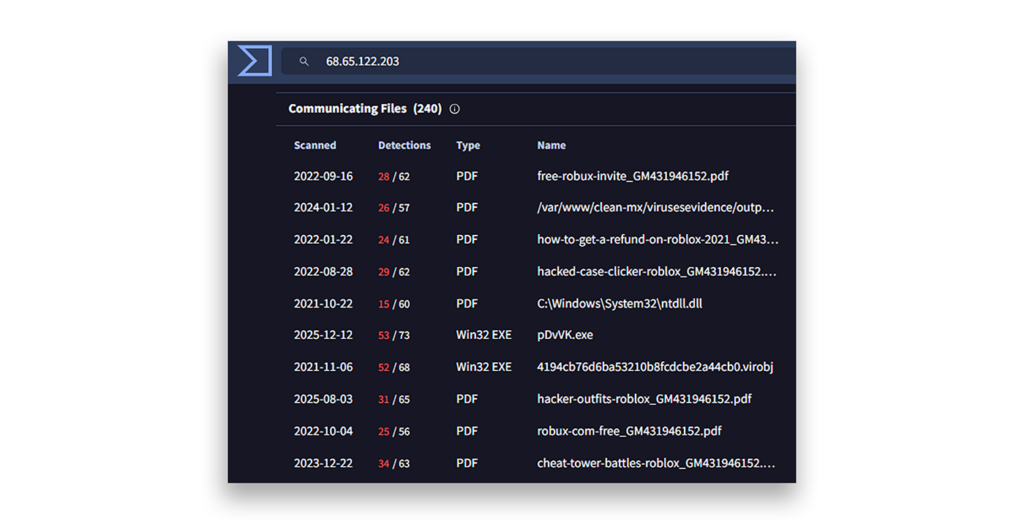
Este servidor C2 también se aloja, por primera vez, no como un VPS o un dominio dedicado, sino como una infraestructura de alojamiento compartido proporcionada por Namecheap, que aloja miles de dominios independientes. Algunos de estos dominios son utilizados por diversos actores maliciosos, principalmente para llevar a cabo ataques de «typo squatting» en Roblox. La técnica de este ataque se refiere a los ataques a la cadena de suministro, en los que los ciberdelincuentes publican paquetes maliciosos en registros de software de código abierto (por ejemplo, NPM, PyPI) con nombres que imitan fielmente a las herramientas de desarrollo legítimas de Roblox (Figura 15).
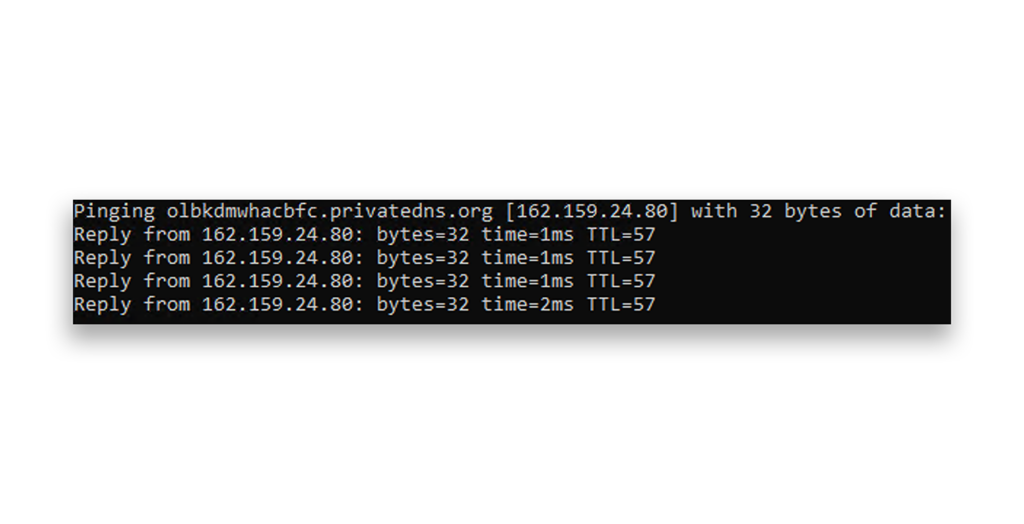
El 24 de agosto de 2026, Prince of Persia comenzó a crear un nuevo servidor C2 a través de la infraestructura de Cloudflare (Figura 16). Sospechamos de que el autor de la amenaza probablemente se dio cuenta de que su servidor C2 más reciente había sido descubierto.
Indicadores de compromiso de Prince of Persia
Este blog recoge las últimas medidas adoptadas por Prince of Persia. Creemos que, al compartir públicamente este análisis y los indicadores de compromiso (IOC) que hemos observado, podemos reducir el impacto de esta ciberamenaza.
Servidor C2 de segunda etapa de Tornado: 68.65.122.203
- Activo desde: julio de 2026
- ASN: AS 22612
- Alojamiento web: Namecheap, Inc.
- Nombres de dominio:
- jqkctsldgwkbw.privatedns.org
- emcwoyqtplckl.privatedns.org
- izwljrmohqwcq.privatedns.org
- bymznpviesmqs.privatedns.org
- kxzsfydnivzmv.privatedns.org
Servidor C2 de segunda etapa de Tornado: 162.159.24.80
- Activo desde: 24 de agosto de 2026
- ASN: AS 13335
- Alojamiento: Cloudflare, Inc.
- Nombre de dominio: olbkdmwhacbfc.privatedns.org
Servidor Tornado de primera etapa, Tonnerre y Foudre C2: 185.244.129.123
- En activo desde: 1 de septiembre de 2026
- Alojamiento web: HOSTGW SRL
- Nombres de dominio para la primera etapa del Tornado:
- ouqqdplfgurg.hbmc.net
- trllpgwnarxa.hbmc.net
- dxwwaaciuxyu.hbmc.net
- hyccrukeryvr.hbmc.net
- Ipsskhmcdpgd.hbmc.net
- Izniiyloqqwcq.hbmc.net
- Twogtmbpkkfnk.hbmc.net
- Nombres de dominio «Tonnerre» y «Foudre»:
- mksrnosw.privatedns.org
- qroosoqs.space
- ppnrvsst.space
- noornppw.space
- qmmnssws.privatedns.org
Servidor Tornado de primera etapa, Tonnerre y Foudre C2: 185.244.129.70
- En activo desde: mayo de 2026 – agosto de 2026
- ASN: AS 204641
- Alojamiento web: HOSTGW SRL
- Nombres de dominio para la primera etapa de Tornado:
- nnahinsmqs.site
- nhvvnosqthpt.hbmc.net
- fdyybjvmodho.hbmc.net
- btxxceyzjtdj.hbmc.net
- weaamfurnejn.hbmc.net
- weaanzurnejn.hbmc.net
- skttmrdtwkbw.hbmc.net
- xleergjemlwm.hbmc.net
- Nombres de dominio para Tonnerre, versión 17:
- f21.ddnsking.com (nombre de dominio ajeno a la DGA)
- c0596f41.site
- oqunspyr.privatedns.org
- ktomtvus.privatedns.org
- jknnsuqt.privatedns.org
- mntrotxy.privatedns.org
- lkuqpsrz.privatedns.org
- kkuqstqx.privatedns.org
- jntrpsuw.privatedns.org
- romtqwsz.privatedns.org
- mmlnotus.privatedns.org
- lpmmvsqt.privatedns.org
- joupqrsu.privatedns.org
- krtsrqyv.privatedns.org
- osntuouy.privatedns.org
- onrvrsux.privatedns.org
- Nombres de dominio para la versión 34 y posteriores de Foudre:
- t21.ddnsking.com (nombre de dominio ajeno a la DGA)
- roounvuq.space
- kmrpopwt.space
- otorqvvs.space
- plrmpptr.space
- qmlmwwyy.space
- jllpnwpu.space
- slmootyv.space
- nnotrtsu.space
- qooqosxu.space
- jnovvsqs.space
- snmpopqr.space
- nsqowtwu.space
- Nombres de dominio para Tonnerre, versión 12 y anteriores, y Foudre, versión 33 y anteriores:
- aa58862c.ddns.net
- df1908e3.ddns.net
- 417d9d40.ddns.net
- 367aadd6.ddns.net
- af73fc6c.ddns.net
- d874ccfa.ddns.net
- d9b6a6cd.ddns.net
- 4909bb5c.ddns.net
- 3e0e8bca.ddns.net
- 5ec9022f.ddns.net
- 29ce32b9.ddns.net
- bb9b243e.ddns.net
- cc9c14a8.ddns.net
- 52f8810b.ddns.net
- 6b4fcd6e.ddns.net
- f52b58cd.ddns.net
- 822c685b.ddns.net
- 10797edc.ddns.net
- 677e4e4a.ddns.net
- 07b9c7af.ddns.net
- 70bef739.ddns.net
- e38da2e2.ddns.net
- e001eaa8.ddns.net
- 5e851c0b.ddns.net
- 96c4b009.ddns.net
- 0fcde1b3.ddns.net
- 78cad125.ddns.net
- e6ae4486.ddns.net
- 93efca49.ddns.net
- 862e1471.privatedns.org
- ad0347b2.privatedns.org
Toma medidas ahora para proteger tu entorno
Al dar a conocer públicamente nuestra investigación, esperamos ayudar a la comunidad a comprender mejor los riesgos asociados y los indicadores de ataque (IOC) de este grupo. Con este fin, recomendamos que las organizaciones adopten las siguientes medidas para protegerse contra las técnicas utilizadas por «Prince of Persia»:
- Asegúrate de que tus controles de seguridad estén actualizados para protegerte contra los indicadores de compromiso (IOC) que se indican en esta publicación.
- Supervisa si hay algún tráfico inusual en Telegram.
- Asegúrate de que tus sistemas operativos estén totalmente actualizados.
Referencias
- El Príncipe de Persia: Game Over
- Prince of Persia: Ride the Lightning: Infy vuelve como «Foudre»
- Prince of Persia: Una década de campañas APT del Estado-nación iraní bajo la lupa
- Prince of Persia: Borrar huellas, contraatacar y un vínculo revelador con el régimen iraní en medio del apagón de Internet en el país
- Irán y la guerra encubierta por el dominio de Internet
