
Há quase duas décadas que o «Prince of Persia», um agente de ameaças ligado ao Estado iraniano, tem sido uma ameaça cibernética ativa, atacando principalmente dissidentes iranianos e organizações dos setores público e privado nos Estados Unidos, na Europa e no Médio Oriente. Inicialmente identificado em 2016 pela Unit 42 da Palo Alto Networks, este grupo de Ameaça Persistente Avançada (APT) encobriu os seus rastos e alterou as suas estratégias em fevereiro de 2026, na sequência da investigação mais recente publicada sobre as suas atividades. Esta publicação no blogue resume as ações do «Prince of Persia» desde então e descreve como conseguimos rastrear e monitorizar a atividade deste agente de ameaças, incluindo uma mudança na sua estratégia de servidores de comando e controlo (C2).
O que é o «Prince of Persia»?
Os investigadores de segurança (incluindo eu próprio) têm vindo a acompanhar a atividade do Prince of Persia desde a sua descoberta, em fevereiro de 2016. Desde 2010, este grupo APT lançou inúmeros ataques de malware:
- A Operação Mermaid, que iniciou as suas atividades em 2010, tinha como alvo diplomatas dinamarqueses e suspeita-se que seja uma versão inicial do «Prince of Persia»
- A Infy, a família de malware pioneira do grupo, surgiu pela primeira vez a nível mundial por volta de 2016
- Foudre, um malware de primeira fase lançado na sequência do desmantelamento do Infy
- O Tonnerre, um malware de segunda fase que inclui capacidades completas de vigilância
- O Tornado, o mais recente malware, que se baseia no código-fonte de um malware anterior e inclui novas funcionalidades, tais como um canal C2 baseado no Telegram e algoritmos avançados de geração de domínios (DGAs)
No meu cargo anterior como responsável pela equipa do SafeBreach Labs, realizei uma investigação aprofundada sobre o grupo. Para compreender plenamente as suas atividades passadas, recomendo a consulta dessa investigação, publicada em dezembro de 2025 e fevereiro de 2026. Segue-se um breve resumo das ferramentas e táticas do Prince of Persia.
O que é a Infy?
O Infy funciona como uma ferramenta de espionagem com todas as funcionalidades. A sua variante de gama alta, conhecida como Infy M, inclui um painel de controlo com uma interface gráfica de utilizador (GUI) oculta e funcionalidades HTTP/FTP. Esta variante também suporta comandos de execução remota, geridos através de scripts de backend.
Após a publicação do seu estudo sobre a Infy em 2016, a Unit 42 levou a cabo uma operação de neutralização, que impediu o acesso do grupo de ataque à maioria das suas vítimas. Este processo também forneceu informações sobre as vítimas, o motivo e o âmbito dos ataques do «Prince of Persia».
Consequentemente, a Unidade 42 confirmou a ligação do grupo ao Irão, uma vez que a maioria das vítimas se encontrava nesse país ou era constituída por dissidentes iranianos. Além disso, o grupo não parecia ter motivações financeiras (uma característica distintiva dos atores estatais).
Estudos posteriores realizados por Claudio Guarnieri e Collin Anderson reafirmaram esta ligação:
- O Prince of Persia comprometeu dois sites de notícias relacionados com o Jundallah, também conhecido como Movimento de Resistência Popular do Irão, já em 2010. O grupo de ciberataques explorou vulnerabilidades do ActiveX para atacar os visitantes dos sites.
- As atividades do «Príncipe da Pérsia» em torno das eleições presidenciais iranianas de 2013 tiveram como alvo a imprensa, incluindo a BBC Persa. O grupo também atacou membros da sociedade civil e ativistas.
- Após a desmantelamento do grupo pela Unidade 42, a Empresa de Telecomunicações do Irão bloqueou e redirecionou todo o tráfego proveniente do Irão e destinado aos «sinkholes» de Palo Alto. Guarnieri e Anderson suspeitaram que se tratasse de uma tentativa deliberada de reduzir a visibilidade e recuperar o controlo sobre as vítimas do grupo, o que reforçou ainda mais a teoria de que o grupo está ligado ao governo iraniano.
O que é o Foudre?
Em agosto de 2017, a Unit 42 voltou a detetar atividade relacionada com o Prince of Persia, desta vez através de um novo malware denominado Foudre («relâmpago»). O Foudre funciona como malware de primeira fase e é utilizado para:
- Identificar as vítimas
- Realizar a infiltração inicial
- Estabelecer acesso persistente
- Realizar um reconhecimento básico do anfitrião
- Realizar manipulação de ficheiros, registo de teclas premidas e roubo de credenciais do navegador
- Analisar os sistemas infetados para determinar se são suficientemente valiosos para uma infeção mais profunda
O que é o Tonnerre?
Em 2018, a versão 8 do Foudre introduziu uma nova variante de malware: o Tonnerre («trovão»). As duas variantes funcionam em conjunto. Se uma vítima for considerada suficientemente importante, o Foudre descarrega e executa o Tonnerre.
O Tonerre permite a exfiltração profunda de dados. O malware captura áudio, tira capturas de ecrã e extrai sistematicamente documentos confidenciais. As versões mais recentes utilizam um DGA e integram bots e canais privados do Telegram como mecanismo alternativo para fins de comunicação C2 discreta.
Em conjunto, o Foudre e o Tonnerre funcionam como um programa de roubo de informações de protocolo duplo, que comunica através tanto do HTTP tradicional como dos canais nativos da API do Telegram. O Tonnerre procura credenciais localizadas, cookies e informações sobre o ambiente do sistema. Utiliza também mecanismos agressivos, como assinaturas RSA anti-takeover, para impedir que os investigadores de cibersegurança desviem o seu tráfego para um sinkhole.
O que é o Tornado?
Em fevereiro de 2026, a SafeBreach descobriu o Tornado, uma variante de malware que opera como parte do ecossistema multifásico do Prince of Persia. Inserido nos ambientes-alvo através de vulnerabilidades de software de um dia (por exemplo, exploits do WinRAR), o Tornado utiliza tanto o HTTPS como a API do Telegram como canal C2 oculto, misturando-se com o tráfego de rede legítimo para contornar as firewalls. A chave da API do Telegram e o ID do chat não estão incorporados no código do malware; em vez disso, o malware consegue obter a chave e o ID com base na sua configuração de backend C2.
O Tornado utiliza a DGA para alternar constantemente entre domínios ativos, mantendo uma infraestrutura de gestão altamente resiliente. O malware também suporta a exfiltração baseada em blockchain através da descodificação de campos específicos ocultos nas transações, permitindo que os autores maliciosos alterem arbitrariamente a infraestrutura de encaminhamento C2 na blockchain sem terem de enviar uma atualização de código às vítimas infetadas. Para evitar a deteção, o Tornado utiliza técnicas de ataque específicas concebidas para contornar a proteção dos terminais.
O Prince of Persia implementou a validação de assinaturas RSA nos ataques «Tornado» para autenticar rigorosamente os pedidos C2 recebidos. Esta tática impede o acesso dos investigadores de segurança e automatiza os scanners que tentam mapear a rede do grupo de ameaças e os mapas de concentração das vítimas.
Onde é que o Príncipe da Pérsia se esconde à vista de todos?
Em fevereiro de 2026, a versão pública mais recente conhecida do Foudre era a versão 34. A versão pública mais recente conhecida do Tonnerre era a versão 17. A versão mais recente do malware de primeira e segunda fases do Tornado era a versão 51.
No entanto, nessa altura, o ficheiro binário do segundo estágio do malware Tornado não estava disponível publicamente para análise. O servidor C2 desapareceu em setembro de 2025 e o grupo de cibercriminosos transferiu todos os seus outros servidores C2 para um local desconhecido após a publicação do estudo da SafeBreach, em fevereiro de 2026.
Desde março de 2026 que o Prince of Persia está inativo, sem qualquer atividade identificada publicamente. No entanto, conseguimos rastrear e monitorizar a atividade do grupo, incluindo uma mudança na sua estratégia relativa aos servidores C2:
- O Prince of Persia esgotou os servidores C2 conhecidos e criou um novo conjunto de servidores C2 ativos.
- O grupo mudou os fornecedores de alojamento da Europa para novos fornecedores.
- A Prince of Persia alterou a gestão dos seus painéis remotos e passou da hospedagem em Servidor Privado Virtual (VPS) para a hospedagem pública, juntamente com sites inofensivos e sites maliciosos operados por outros agentes maliciosos.
Descobrimos servidores C2 ativos para todo o malware conhecido do grupo: Foudre, Tonnerre e Tornado (tanto para as famílias de malware de primeira como de segunda fase).
Mas, acima de tudo, a nossa descoberta do servidor C2 da segunda fase do Tornado revela que, pela primeira vez numa década, o agente de ameaça iraniano decidiu alojar o seu novo servidor C2 em solo norte-americano — precisamente na altura em que tiveram início as recentes hostilidades entre o Irão e os Estados Unidos. Este é o último lugar onde esperávamos encontrar o agente de ameaça escondido. Descobrimos também outras correlações entre este conflito geopolítico e a atividade do grupo de ameaça.
Cronologia da atividade atual do Príncipe da Pérsia
A reação da Prince of Persia à investigação da Unit 42 foi imediata.
- Menos de uma semana após a publicação dos investigadores, a 4 de fevereiro de 2026, o autor da ameaça desativou o servidor C2 com o endereço IP 45.80.148.249.
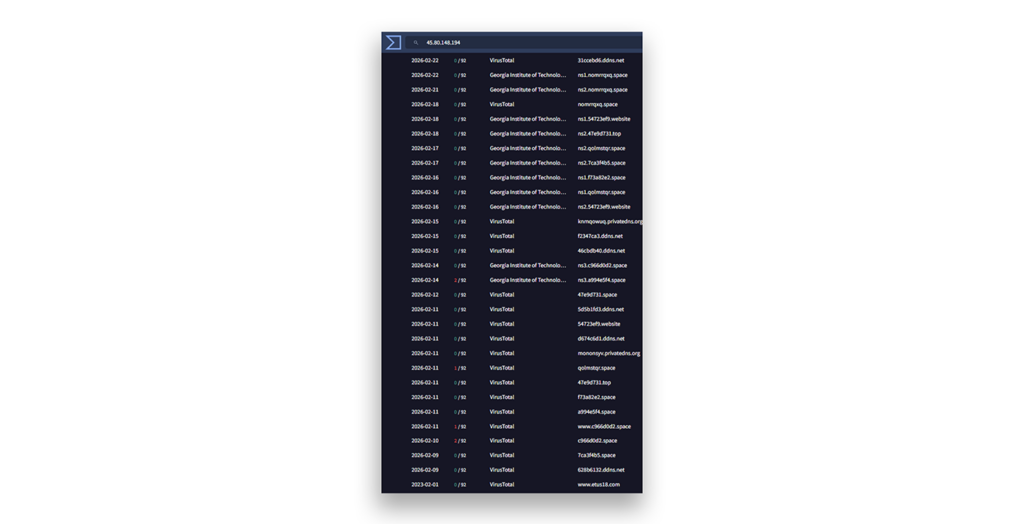
- A 9 de fevereiro de 2026, um novo servidor C2 (45.80.148.194) entrou em funcionamento. Parece que o autor da ameaça agiu rapidamente: o servidor encontrava-se no mesmo intervalo de IPs já conhecido de servidores C2 descobertos anteriormente (Figura 1). Havia até um servidor com o endereço 45.80.148.195.
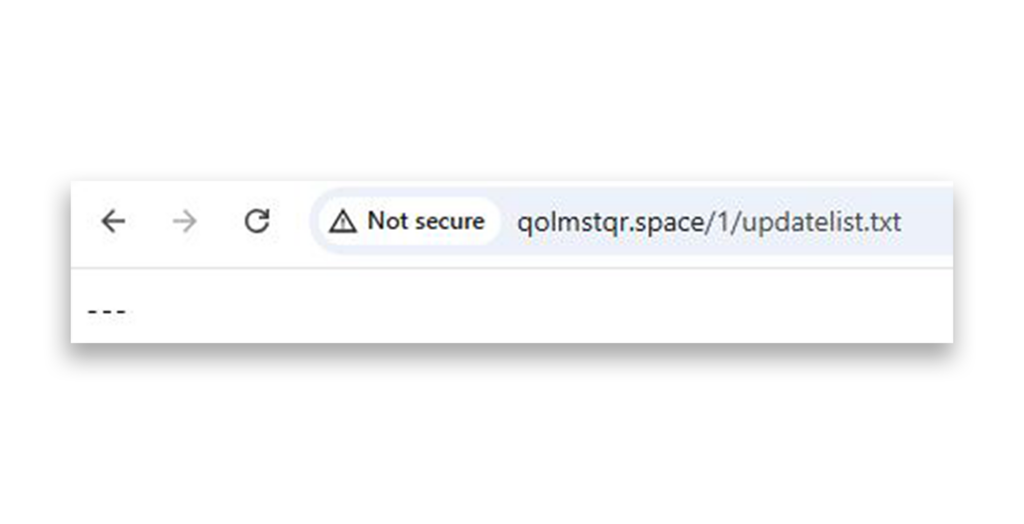
- Ainda a 9 de fevereiro, o autor da ameaça removeu todas as entradas relativas aos GUIDs dos computadores das vítimas do ficheiro «updatelist.txt» no seu servidor C2 (Figura 2). Durante anos, o grupo tinha utilizado esta lista para gerir as infeções das vítimas.
Isso leva-nos a 28 de fevereiro de 2026, o início do conflito entre os Estados Unidos e o Irão. Para servir de referência à medida que analisamos a atividade recente do Príncipe da Pérsia, eis os principais acontecimentos desse conflito, desde essa data até ao momento da publicação deste blogue:
- 28 de fevereiro de 2026: As forças norte-americanas e israelitas lançam ataques aéreos contra sistemas de mísseis, infraestruturas militares e líderes iranianos.
- 1 a 10 de março de 2026: O Irão e os seus aliados lançam ataques de retaliação contra bases regionais dos EUA e contra o tráfego marítimo.
- 8 de abril de 2026: Tem início um cessar-fogo de duas semanas.
- 12 e 13 de abril de 2026: Os Estados Unidos impõem um bloqueio naval ao Irão.
- 17 de junho de 2026: Os Estados Unidos e o Irão assinam um memorando de entendimento.
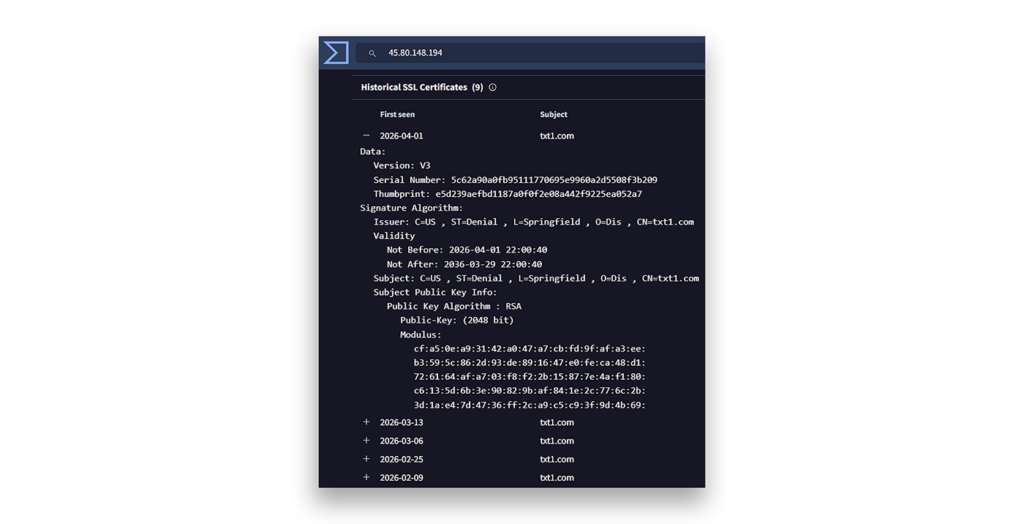
Historicamente, os conflitos geopolíticos que envolvem o Irão têm levado à inatividade do servidor C2 do «Prince of Persia». De facto, tal como referido anteriormente, o último registo de domínio do agente malicioso ocorreu a 25 de fevereiro. No entanto, mesmo com o Irão sob ataque ativo, o grupo não abandonou completamente o seu servidor C2. Continuou a registar certificados até 1 de abril de 2026 — mesmo enquanto o servidor C2 se encontrava inativo (Figura 3).
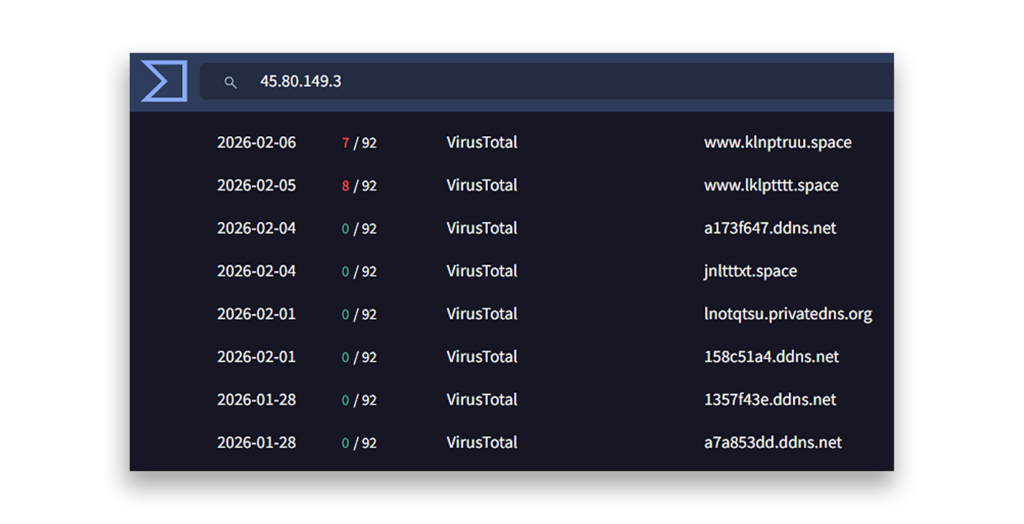
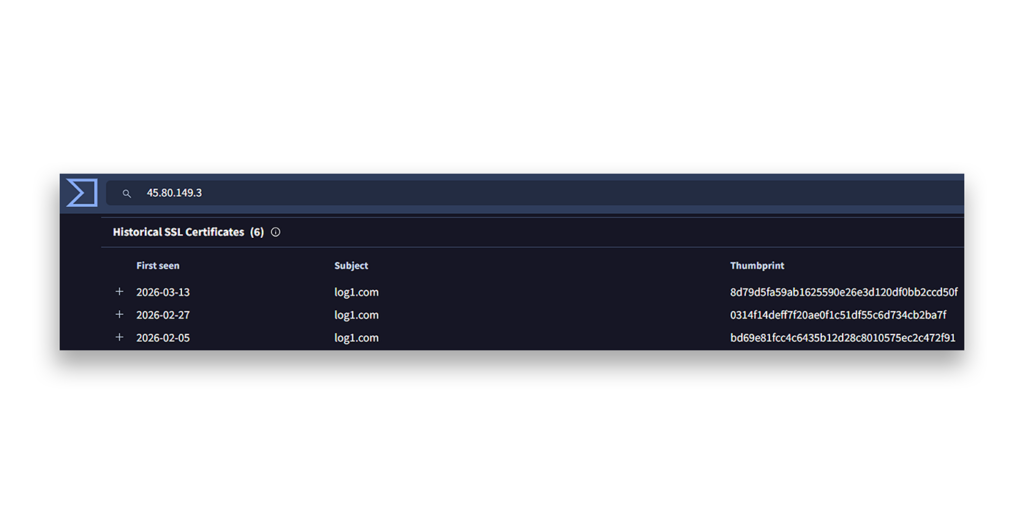
Observámos o mesmo padrão noutro servidor C2 (45.80.149.3). O autor da ameaça deixou de registar novos servidores C2 apenas dois dias após a publicação do estudo da SafeBreach (Figura 4).
No entanto, o grupo registou certificados SSL até meados de março de 2026 (Figura 5).
Este período de inatividade durou três meses, tendo sido o mais longo em quase duas décadas de atividade do agente malicioso. Este período de inatividade terminou a 27 de maio de 2026.
Nessa altura, foi criado um novo servidor C2 (185.244.129.70) e começou a exfiltração para o nome de domínio C2 aa58862c.ddns.net. Conseguimos detetar esta atividade quase em tempo real (Figura 6). Só na primeira semana, o Tonnerre exfiltrou mais de 1 800 ficheiros desta vítima. Nota: Ocultámos os detalhes da vítima neste artigo por motivos de privacidade.
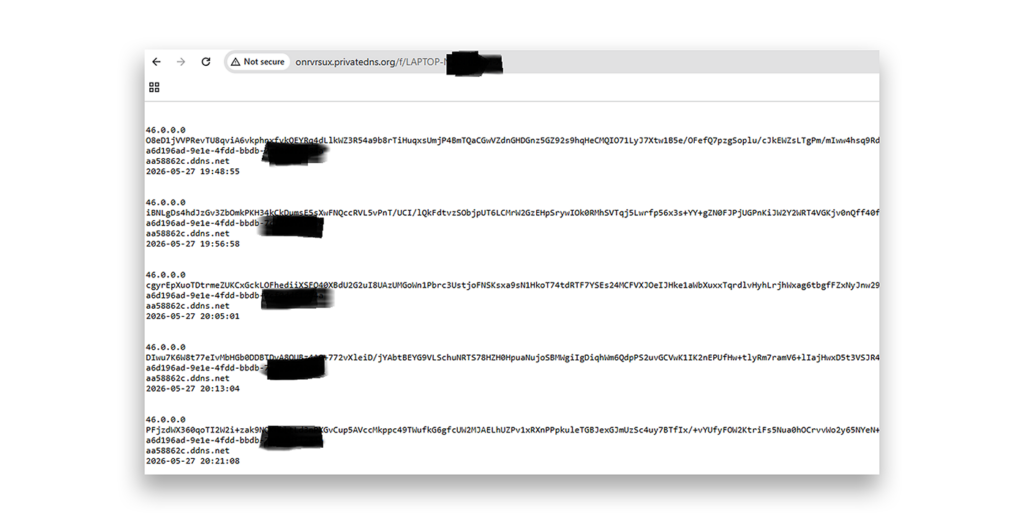
Temos vindo a monitorizar a atividade de exfiltração do Prince of Persia nos últimos seis meses. O número de vítimas continua a ser baixo, o que poderá indicar ataques direcionados ou dificuldades em infetar novas vítimas. A vítima apresentada na Figura 7 continua ativa e, desde então, sofreu exfiltração.
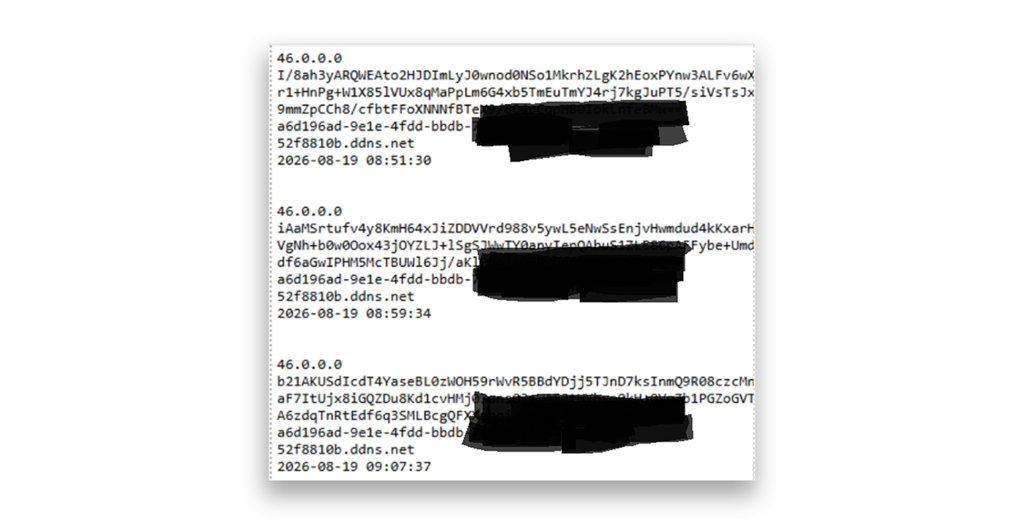
Este servidor C2 controlava tanto as vítimas do Tornado como as do Foudre + Tonnerre. O primeiro nome de domínio C2 do Tornado, xleergjemlwm.hbmc.net, foi registado a 31 de maio de 2026.
Na mesma semana, foi registado um segundo nome de domínio, nnahinsmqs.site. Este nome de domínio foi gerado através do algoritmo Tornado DGA, utilizando o prefixo 26623G3 (<YY><M><WEEK NUMBER><G><3>). Conseguimos descarregar os ficheiros subtraídos à vítima a partir deste servidor C2 (Figura 8).
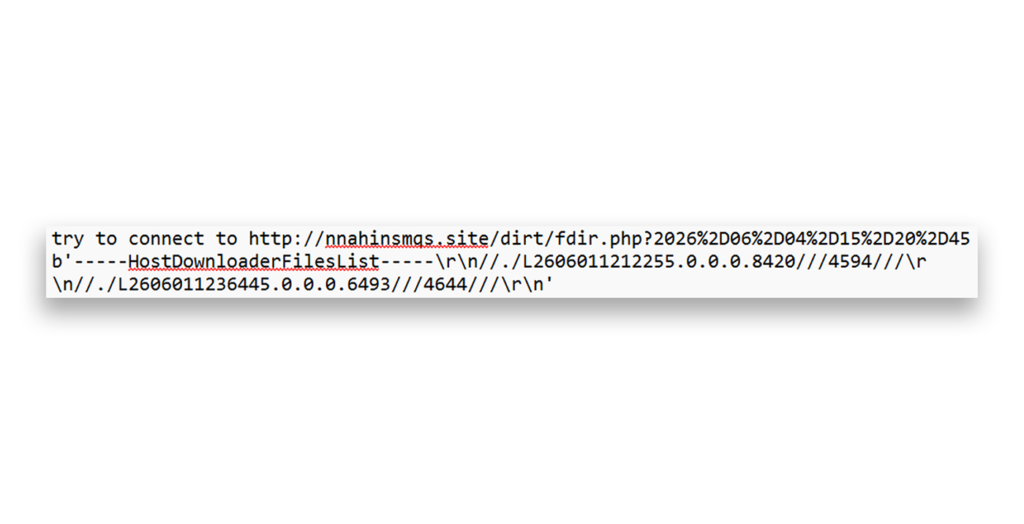
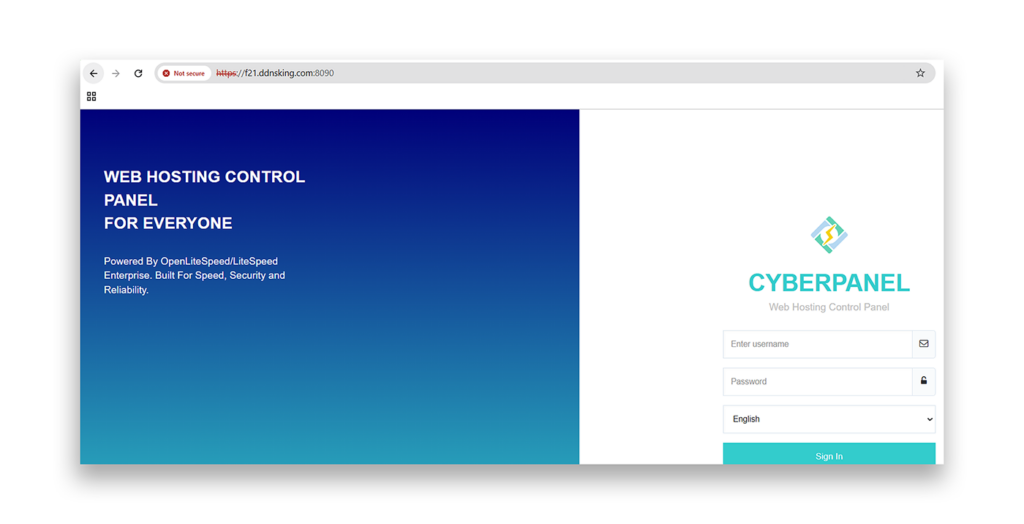
O formato do ficheiro extraído foi L<YY><MM><DD><HH><MM><SS><VICTIM IP overwritten with zeroes>. O autor da ameaça deixou de utilizar os intervalos de IP 45.80.148.0/24, 45.80.149.0/24 e 45.80.151.0/24, que vinha utilizando há anos. No entanto, não alterou o fornecedor de alojamento; o novo endereço IP do C2, 185.244.129.70, pertence ao mesmo fornecedor que o «Prince of Persia» utilizava anteriormente. O servidor C2 é gerido através do Cyber Panel na porta 8090, tal como os outros servidores C2 do grupo nos últimos anos (Figura 9).
A última (e mais importante) peça que faltava era o servidor C2 de segunda fase do Tornado. Este é o único servidor C2 que aloja o ficheiro tga.adr, que pode ser descarregado por vítimas específicas e inclui a chave API do bot do Telegram que extrai os ficheiros das vítimas para um chat de grupo do Telegram controlado pelo autor da ameaça.
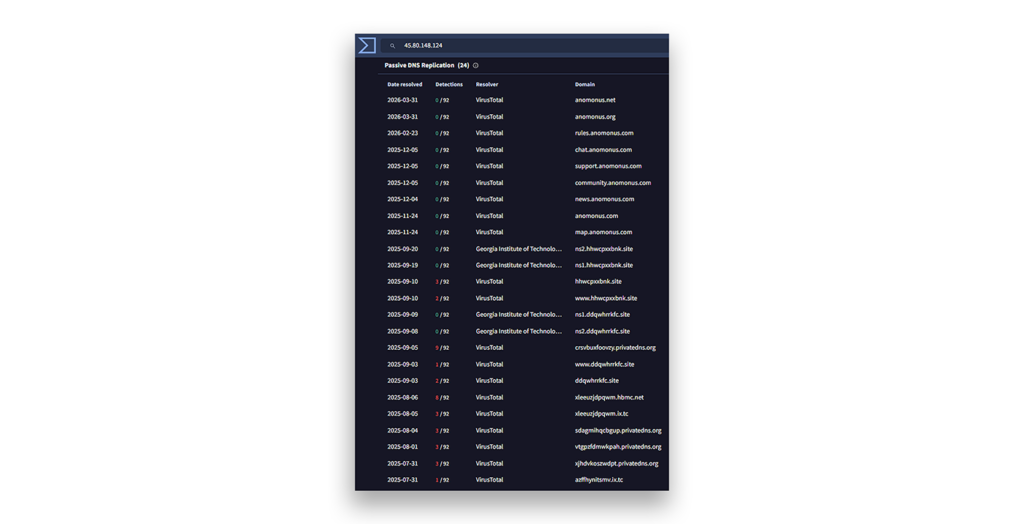
Este servidor foi detetado pela primeira vez em setembro de 2025, alojado no mesmo servidor C2 (45.80.148.124) que o servidor C2 de primeira fase do Tornado. Entre 31 de julho e 5 de setembro de 2025, foram utilizados apenas quatro nomes de domínio (Figura 10).
Após essa data, o servidor C2 de segunda fase desapareceu. Acreditávamos (mas não conseguíamos provar) que continuava ativo sob um endereço IP desconhecido.
A localização do servidor permaneceu um mistério durante um ano, até agosto de 2026, altura em que conseguimos descobrir o novo servidor C2 ativo de segunda fase do grupo, denominado «Tornado». Não foi uma tarefa fácil. O agente malicioso tinha mudado para uma nova empresa de alojamento, alterado a estratégia, passando da utilização de um VPS para um site partilhado, e até mudado o seu painel de gestão para o cPanel. Ainda assim, estas ações não foram suficientes para impedir a descoberta do grupo.
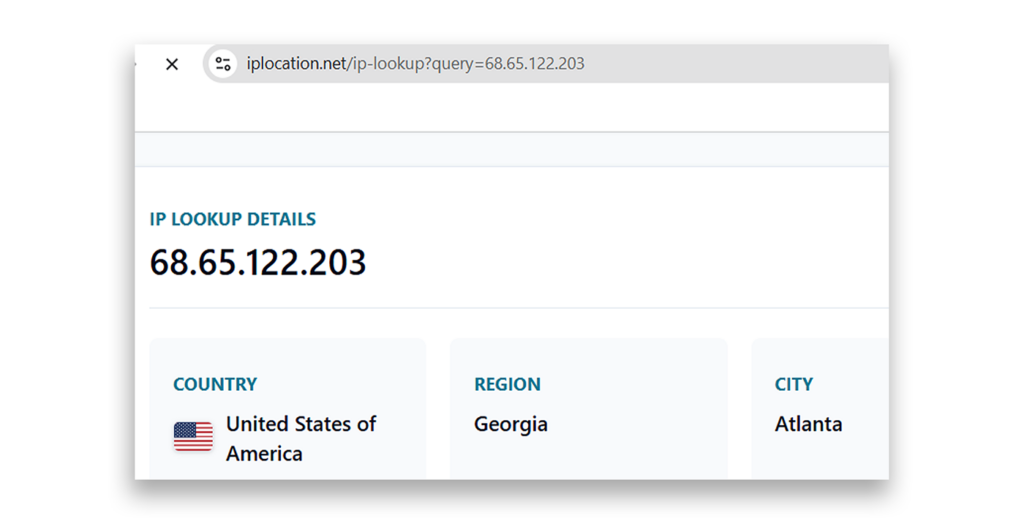
O que nos surpreendeu foi a decisão do agente malicioso de alojar o novo servidor C2 em território norte-americano pela primeira vez numa década, e precisamente na altura em que teve início o mais recente conflito entre o Irão e os Estados Unidos (Figura 11). Não é invulgar que grupos maliciosos patrocinados por Estados-nação ocultem servidores C2 no interior dos Estados Unidos, recorrendo a infraestruturas na nuvem e a fornecedores de alojamento web, mas trata-se de um comportamento invulgar por parte deste agente malicioso.
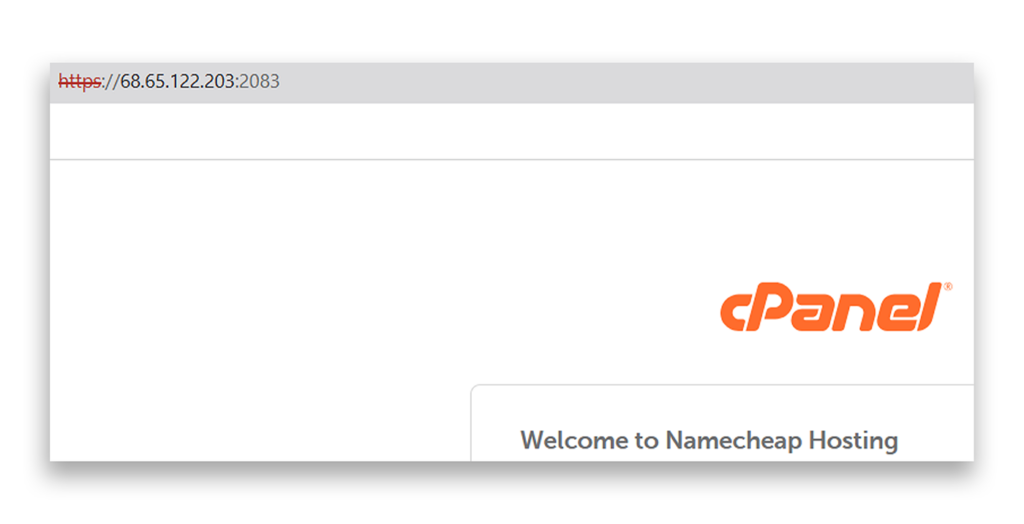
O servidor é gerido pelo cPanel, em vez do Cyber Panel (Figura 12).
O novo endereço IP do servidor C2 (68.65.122.203) foi provavelmente criado pela primeira vez a 7 de julho de 2026. O primeiro nome de domínio conhecido é kxzsfydnivzmv.privatedns.org (Figura 13).
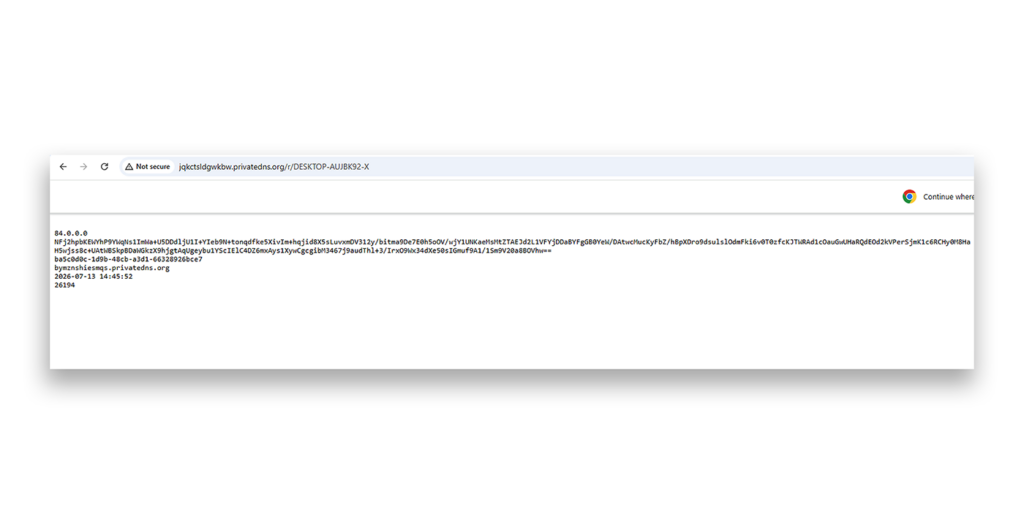
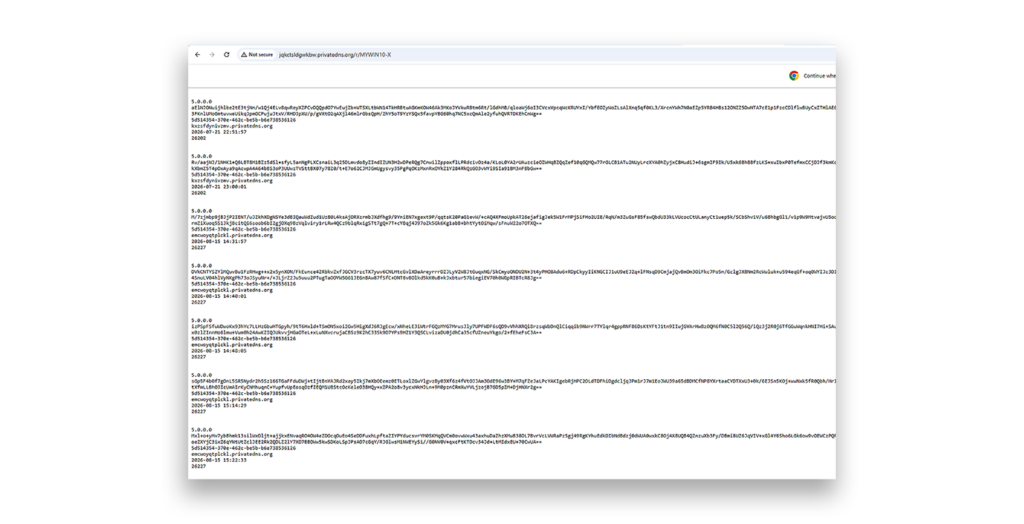
Registámos também os testes de exfiltração de dados realizados pelo «Prince of Persia» (Figura 14). Entretanto, o grupo apagou esses registos, que já não estão disponíveis ao público.
A mesma estrutura C2 que foi documentada em setembro de 2025, mas o ficheiro /t/tga.adr não está disponível para descarregar. Suspeitamos que o autor da ameaça tenha alterado o nome do ficheiro para dificultar a tarefa dos investigadores de segurança na localização do seu chatbot do Telegram.
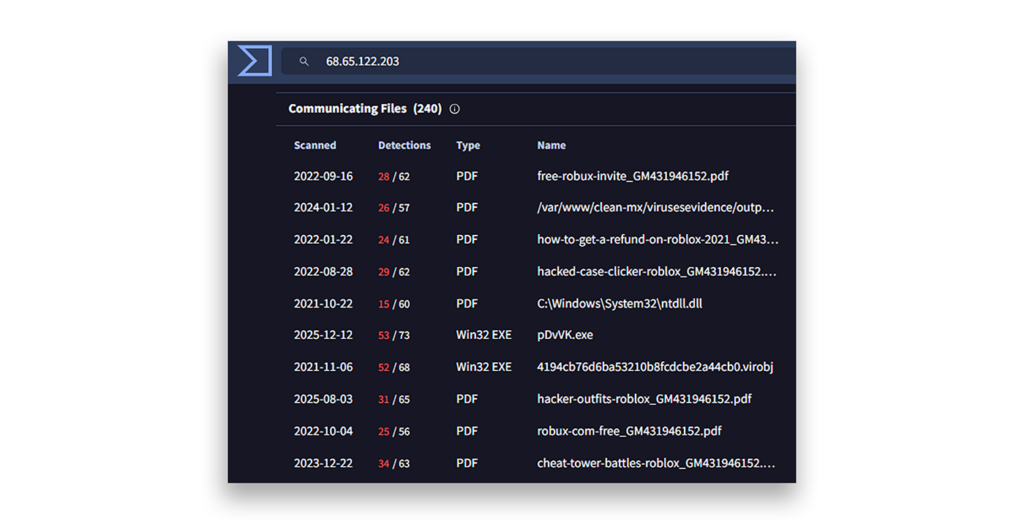
Este servidor C2 está também alojado, pela primeira vez, não como um VPS ou domínio dedicado, mas sim numa infraestrutura de alojamento partilhado fornecida pela Namecheap, que aloja milhares de domínios independentes. Alguns destes domínios são utilizados por vários agentes maliciosos, principalmente para ataques de «typo squatting» no Roblox. A técnica deste ataque refere-se a ataques à cadeia de abastecimento, em que os cibercriminosos publicam pacotes maliciosos em registos de software de código aberto (por exemplo, NPM, PyPI) com nomes que imitam de perto as ferramentas de desenvolvimento legítimas do Roblox (Figura 15).
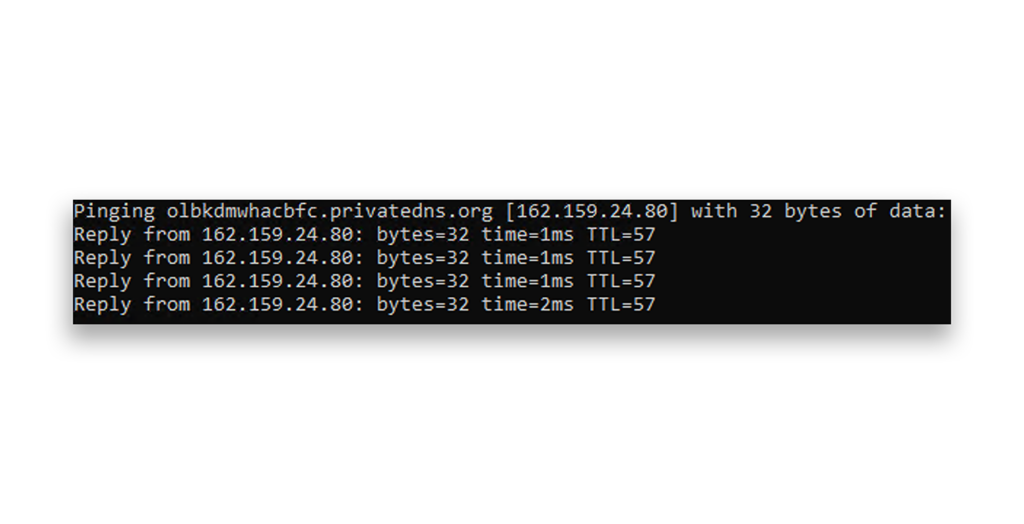
A 24 de agosto de 2026, o Prince of Persia começou a criar um novo servidor C2 através da infraestrutura da Cloudflare (Figura 16). Suspeitamos que o autor da ameaça se tenha apercebido de que o seu mais recente servidor C2 tinha sido descoberto.
Indicadores de comprometimento do Prince of Persia
Este blogue documenta as últimas medidas tomadas pelo Prince of Persia. Acreditamos que, ao partilhar publicamente esta análise e os indicadores de comprometimento (IOCs) que observámos, podemos reduzir o impacto desta ameaça cibernética.
Servidor C2 da segunda fase do Tornado: 68.65.122.203
- Ativo desde: julho de 2026
- ASN: AS 22612
- Alojamento: Namecheap, Inc.
- Nomes de domínio:
- jqkctsldgwkbw.privatedns.org
- emcwoyqtplckl.privatedns.org
- izwljrmohqwcq.privatedns.org
- bymznpviesmqs.privatedns.org
- kxzsfydnivzmv.privatedns.org
Servidor C2 da segunda fase do Tornado: 162.159.24.80
- Ativo desde: 24 de agosto de 2026
- ASN: AS 13335
- Alojamento: Cloudflare, Inc.
- Nome de domínio: olbkdmwhacbfc.privatedns.org
Servidor Tornado de primeiro nível, Tonnerre e Foudre C2: 185.244.129.123
- Ativo desde: 1 de setembro de 2026
- Alojamento: HOSTGW SRL
- Nomes de domínio para o primeiro estágio do Tornado:
- ouqqdplfgurg.hbmc.net
- trllpgwnarxa.hbmc.net
- dxwwaaciuxyu.hbmc.net
- hyccrukeryvr.hbmc.net
- Ipsskhmcdpgd.hbmc.net
- Izniiyloqqwcq.hbmc.net
- Twogtmbpkkfnk.hbmc.net
- Nomes de domínio «Tonnerre» e «Foudre»:
- mksrnosw.privatedns.org
- qroosoqs.space
- ppnrvsst.space
- noornppw.space
- qmmnssws.privatedns.org
Servidor Tornado de primeiro nível, Tonnerre e Foudre C2: 185.244.129.70
- Ativo desde: maio de 2026 – agosto de 2026
- ASN: AS 204641
- Alojamento: HOSTGW SRL
- Nomes de domínio para o primeiro estágio do Tornado:
- nnahinsmqs.site
- nhvvnosqthpt.hbmc.net
- fdyybjvmodho.hbmc.net
- btxxceyzjtdj.hbmc.net
- weaamfurnejn.hbmc.net
- weaanzurnejn.hbmc.net
- skttmrdtwkbw.hbmc.net
- xleergjemlwm.hbmc.net
- Nomes de domínio para a versão 17 do Tonnerre:
- f21.ddnsking.com (nome de domínio não pertencente à DGA)
- c0596f41.site
- oqunspyr.privatedns.org
- ktomtvus.privatedns.org
- jknnsuqt.privatedns.org
- mntrotxy.privatedns.org
- lkuqpsrz.privatedns.org
- kkuqstqx.privatedns.org
- jntrpsuw.privatedns.org
- romtqwsz.privatedns.org
- mmlnotus.privatedns.org
- lpmmvsqt.privatedns.org
- joupqrsu.privatedns.org
- krtsrqyv.privatedns.org
- osntuouy.privatedns.org
- onrvrsux.privatedns.org
- Nomes de domínio para a versão 34 e posteriores do Foudre:
- t21.ddnsking.com (nome de domínio não pertencente à DGA)
- roounvuq.space
- kmrpopwt.space
- otorqvvs.space
- plrmpptr.space
- qmlmwwyy.space
- jllpnwpu.space
- slmootyv.space
- nnotrtsu.space
- qooqosxu.space
- jnovvsqs.space
- snmpopqr.space
- nsqowtwu.space
- Nomes de domínio para o Tonnerre, versão 12 e anteriores, e para o Foudre, versão 33 e anteriores:
- aa58862c.ddns.net
- df1908e3.ddns.net
- 417d9d40.ddns.net
- 367aadd6.ddns.net
- af73fc6c.ddns.net
- d874ccfa.ddns.net
- d9b6a6cd.ddns.net
- 4909bb5c.ddns.net
- 3e0e8bca.ddns.net
- 5ec9022f.ddns.net
- 29ce32b9.ddns.net
- bb9b243e.ddns.net
- cc9c14a8.ddns.net
- 52f8810b.ddns.net
- 6b4fcd6e.ddns.net
- f52b58cd.ddns.net
- 822c685b.ddns.net
- 10797edc.ddns.net
- 677e4e4a.ddns.net
- 07b9c7af.ddns.net
- 70bef739.ddns.net
- e38da2e2.ddns.net
- e001eaa8.ddns.net
- 5e851c0b.ddns.net
- 96c4b009.ddns.net
- 0fcde1b3.ddns.net
- 78cad125.ddns.net
- e6ae4486.ddns.net
- 93efca49.ddns.net
- 862e1471.privatedns.org
- ad0347b2.privatedns.org
Tome medidas agora para proteger o seu ambiente
Ao partilhar publicamente a nossa investigação, esperamos ajudar a comunidade a compreender melhor os riscos associados e os IOC deste grupo. Para tal, recomendamos que as organizações tomem as seguintes medidas para se protegerem contra as técnicas utilizadas pelo «Prince of Persia»:
- Certifique-se de que os seus controlos de segurança estão atualizados para se proteger contra os IOCs apresentados nesta publicação.
- Fique atento a qualquer tráfego invulgar no Telegram.
- Certifique-se de que os seus sistemas operativos estão totalmente atualizados.
Referências
- Príncipe da Pérsia: Fim do Jogo
- Príncipe da Pérsia: Ride the Lightning: Infy regressa como «Foudre»
- Príncipe da Pérsia: Uma década de atividades de campanhas APT do Estado-nação iraniano sob a lupa
- Príncipe da Pérsia: Apagar os rastos, contra-atacar e uma ligação reveladora ao regime iraniano no meio do bloqueio da Internet no país
- O Irão e a guerra silenciosa pelo domínio da Internet
