
Da quasi due decenni, l’attore di minaccia statale iraniano “Prince of Persia” rappresenta una minaccia informatica attiva, che prende di mira principalmente dissidenti iraniani e organizzazioni del settore pubblico e privato negli Stati Uniti, in Europa e in Medio Oriente. Segnalato per la prima volta nel 2016 dall’Unit 42 di Palo Alto Networks, questo gruppo di minaccia persistente avanzata (APT) ha coperto le proprie tracce e modificato le proprie strategie nel febbraio 2026, in seguito alle più recenti ricerche pubblicate sulle sue attività. Questo post sul blog riassume le azioni di “Prince of Persia” da allora e descrive come siamo riusciti a tracciare e monitorare l’attività dell’attore malintenzionato, compreso un cambiamento nella sua strategia relativa ai server di comando e controllo (C2).
Cos’è Prince of Persia?
I ricercatori nel campo della sicurezza (me compreso) stanno monitorando l'attività di Prince of Persia sin dalla sua scoperta nel febbraio 2016. Dal 2010, questo gruppo APT ha sferrato numerosi attacchi malware:
- L'operazione Mermaid, avviata nel 2010, aveva come obiettivo i diplomatici danesi ed è sospettata di essere una delle prime versioni di "Prince of Persia"
- Infy, la famiglia di malware fondatrice del gruppo, è stata individuata per la prima volta a livello globale intorno al 2016
- Foudre, un malware di primo livello introdotto in seguito allo smantellamento di Infy
- Tonnerre, un malware di seconda generazione dotato di funzionalità complete di sorveglianza
- Tornado, il malware più recente, che si basa sul codice sorgente di un malware precedente e include nuove funzionalità quali un canale C2 basato su Telegram e algoritmi avanzati di generazione di domini (DGA)
Nel mio precedente ruolo di responsabile del team SafeBreach Labs, ho condotto ricerche approfondite su questo gruppo. Per comprendere appieno le sue attività passate, consiglio di consultare tali ricerche, pubblicate nel dicembre 2025 e nel febbraio 2026. Ecco una breve sintesi degli strumenti e delle tattiche utilizzati da Prince of Persia.
Che cos’è Infy?
Infy funziona come uno strumento di spionaggio completo. La sua variante di fascia alta, nota come Infy M, presenta un pannello di controllo con interfaccia grafica utente (GUI) nascosta e funzionalità HTTP/FTP. Questa variante supporta inoltre l'esecuzione remota di comandi, gestita tramite script di backend.
Dopo aver pubblicato la propria ricerca su Infy nel 2016, Unit 42 ha condotto un’operazione di smantellamento che ha interrotto l’accesso del gruppo di hacker alla maggior parte delle sue vittime. Questo processo ha inoltre fornito informazioni sulle vittime, sulle motivazioni e sulla portata degli attacchi di Prince of Persia.
Di conseguenza, l’Unit 42 ha confermato il legame del gruppo con l’Iran, poiché la maggior parte delle vittime si trovava in quel Paese o era costituita da dissidenti iraniani. Inoltre, il gruppo non sembrava agire per motivi economici (una caratteristica tipica degli attori statali).
Ricerche successive condotte da Claudio Guarnieri e Collin Anderson hanno confermato questo nesso:
- Già nel 2010, Prince of Persia ha compromesso due siti web di notizie legati a Jundallah, noto anche come Movimento di Resistenza Popolare dell’Iran. Il gruppo hacker ha sfruttato alcune vulnerabilità di ActiveX per attaccare i visitatori dei siti web.
- Le attività di Prince of Persia in occasione delle elezioni presidenziali iraniane del 2013 hanno preso di mira la stampa, compresa la BBC Persian. Il gruppo ha inoltre attaccato membri della società civile e attivisti.
- Dopo lo smantellamento del gruppo da parte dell’Unit 42, la Compagnia delle Telecomunicazioni dell’Iran ha bloccato e reindirizzato tutto il traffico proveniente dall’Iran e diretto verso i “sinkhole” di Palo Alto. Guarnieri e Anderson hanno sospettato che si trattasse di un tentativo deliberato di ridurre la visibilità e riprendere il controllo delle vittime del gruppo, rafforzando ulteriormente la teoria secondo cui il gruppo sarebbe collegato al governo iraniano.
Che cos’è Foudre?
Nell'agosto 2017, l'Unit 42 ha nuovamente rilevato attività legate a Prince of Persia, questa volta tramite un nuovo malware denominato Foudre (“fulmine”). Foudre funge da malware di primo livello e viene utilizzato per:
- Identificare le vittime
- Eseguire l'attacco iniziale
- Configurare l'accesso persistente
- Eseguire un'analisi preliminare dell'host
- Eseguire operazioni di manipolazione dei file, registrazione dei tasti premuti e furto delle credenziali del browser
- Analizzare i sistemi infetti per stabilire se siano sufficientemente importanti da giustificare un'ulteriore infezione
Che cos’è Tonnerre?
Nel 2018, la versione 8 di Foudre ha introdotto una nuova variante di malware: Tonnerre (“tuono”). Le due varianti operano in sinergia. Se una vittima viene ritenuta sufficientemente importante, Foudre scarica ed esegue Tonnerre.
Tonerre consente un'esfiltrazione approfondita dei dati. Il malware registra audio, acquisisce schermate ed estrae sistematicamente documenti sensibili. Le versioni più recenti utilizzano un DGA e integrano bot e canali privati di Telegram come meccanismo di riserva per comunicazioni C2 nascoste.
Insieme, Foudre e Tonnerre fungono da infostealer a doppio protocollo che comunica sia tramite il tradizionale protocollo HTTP sia tramite i canali nativi dell’API di Telegram. Tonnerre ricerca credenziali locali, cookie e informazioni sull’ambiente di sistema. Utilizza inoltre meccanismi aggressivi, come le firme RSA anti-takeover, per impedire ai ricercatori di sicurezza informatica di deviare il proprio traffico verso un sinkhole.
Che cos’è Tornado?
Nel febbraio 2026, SafeBreach ha scoperto Tornado, una variante di malware che opera nell’ambito dell’ecosistema multistadio di Prince of Persia. Inserito negli ambienti di destinazione tramite vulnerabilità software di tipo “one-day” (ad esempio, exploit di WinRAR), Tornado utilizza sia il protocollo HTTPS che l’API di Telegram come canale C2 nascosto, mimetizzandosi con il traffico di rete legittimo per aggirare i firewall. La chiave API di Telegram e l’ID della chat non sono incorporati nel codice del malware; il malware è invece in grado di recuperare la chiave e l’ID in base alla configurazione del proprio backend C2.
Tornado utilizza la DGA per alternare costantemente i domini attivi, mantenendo un’infrastruttura di gestione altamente resiliente. Il malware supporta inoltre l’esfiltrazione basata su blockchain decodificando specifici campi nascosti nelle transazioni, consentendo agli autori degli attacchi di modificare arbitrariamente l’infrastruttura di routing C2 sulla blockchain senza inviare un aggiornamento del codice alle vittime infettate. Per evitare il rilevamento, Tornado utilizza tecniche di attacco specifiche progettate per aggirare la protezione degli endpoint.
Prince of Persia ha implementato la convalida delle firme RSA negli attacchi Tornado per autenticare rigorosamente le richieste C2 in entrata. Questa tattica impedisce l'accesso ai ricercatori di sicurezza e automatizza gli scanner che tentano di mappare la rete del gruppo malintenzionato e le mappe di distribuzione delle vittime.
Dove si nasconde “Prince of Persia” proprio sotto gli occhi di tutti?
A febbraio 2026, la versione pubblica più recente nota di Foudre era la versione 34. La versione pubblica più recente nota di Tonnerre era la versione 17. La versione più recente del malware Tornado (primo e secondo stadio) era la versione 51.
Tuttavia, all’epoca, il file binario del malware Tornado di secondo stadio non era disponibile pubblicamente per l’analisi. Il server C2 è scomparso nel settembre 2025 e il gruppo malintenzionato ha trasferito tutti gli altri server C2 in una località sconosciuta dopo la pubblicazione della ricerca di SafeBreach del febbraio 2026.
Da marzo 2026, Prince of Persia è scomparso dalla scena, senza alcuna attività pubblicamente identificabile. Tuttavia, siamo riusciti a tracciare e monitorare l’attività del gruppo, compreso un cambiamento nella sua strategia relativa ai server C2:
- Prince of Persia ha saturato i server C2 noti e ha creato una nuova serie di server C2 attivi.
- Il gruppo ha sostituito i provider di hosting europei con nuovi provider.
- Prince of Persia ha modificato la gestione dei propri pannelli di controllo e è passato dall'hosting su server privato virtuale (VPS) all'hosting pubblico, affiancandosi sia a siti innocui che a siti dannosi gestiti da altri autori di minacce.
Abbiamo individuato server C2 attivi per tutti i malware noti del gruppo: Foudre, Tonnerre e Tornado (sia per le famiglie di malware di primo che di secondo livello).
Ma, cosa ancora più importante, la nostra scoperta del server C2 di secondo livello “Tornado” rivela che, per la prima volta in un decennio, l’attore malintenzionato iraniano ha deciso di ospitare il proprio nuovo server C2 sul territorio statunitense — proprio in concomitanza con l’inizio delle recenti ostilità tra l’Iran e gli Stati Uniti. Questo è l’ultimo posto in cui ci saremmo aspettati di trovare nascosto l’attore malintenzionato. Abbiamo inoltre individuato ulteriori correlazioni tra questo conflitto geopolitico e l’attività del gruppo malintenzionato.
Cronologia delle attività recenti di Prince of Persia
La reazione di Prince of Persia alla ricerca dell’Unit 42 non si è fatta attendere.
- A meno di una settimana dalla pubblicazione del studio dei ricercatori, avvenuta il 4 febbraio 2026, l’autore dell’attacco ha disattivato il server C2 con indirizzo IP 45.80.148.249.
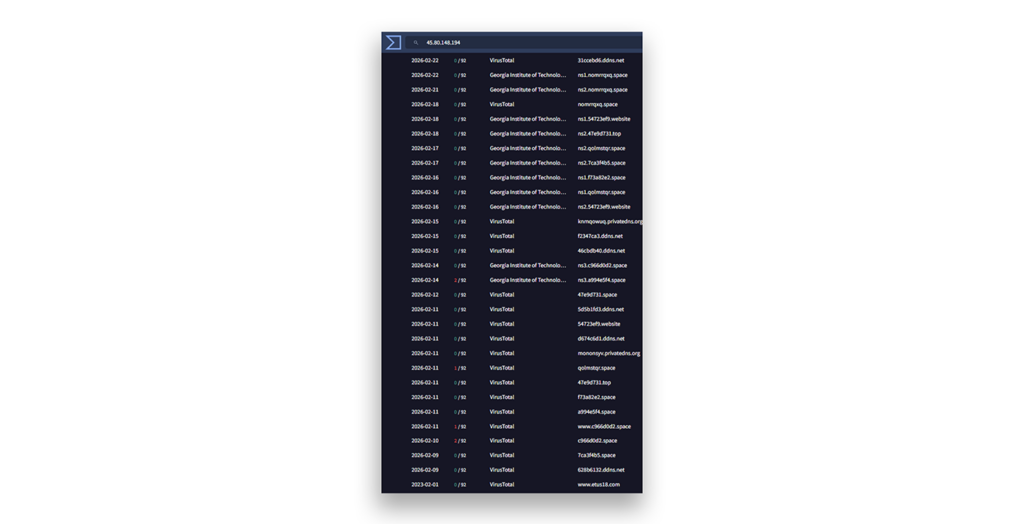
- Il 9 febbraio 2026 è entrato in funzione un nuovo server C2 (45.80.148.194). Sembra che l’autore dell’attacco si sia mosso in fretta: il server rientrava nello stesso intervallo di indirizzi IP già noto, in cui erano stati individuati in precedenza altri server C2 (Figura 1). C’era persino un server all’indirizzo 45.80.148.195.
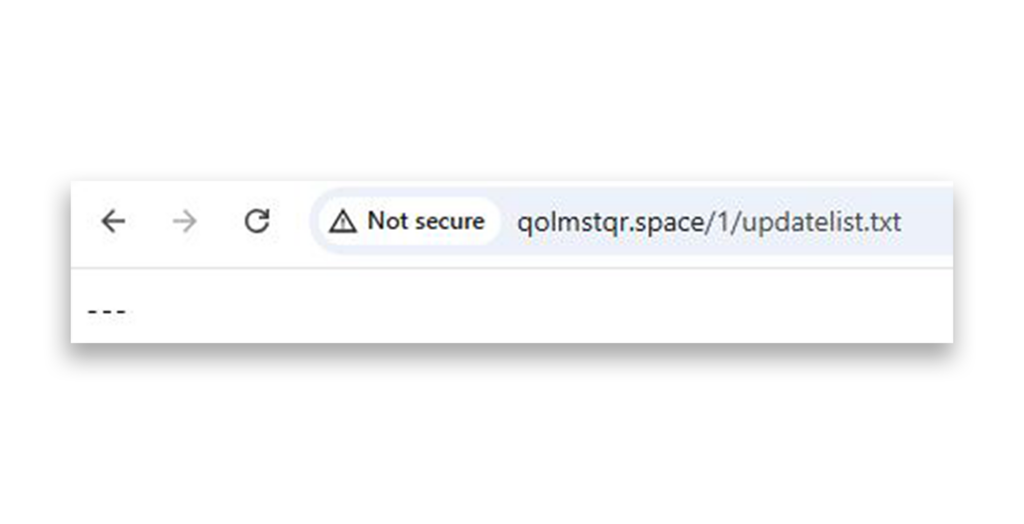
- Sempre il 9 febbraio, l’autore dell’attacco ha rimosso tutte le voci relative ai GUID dei computer delle vittime dal file updatelist.txt presente sul proprio server C2 (Figura 2). Per anni, il gruppo aveva utilizzato questo elenco per gestire le infezioni delle vittime.
Questo ci porta al 28 febbraio 2026, data di inizio del conflitto tra gli Stati Uniti e l’Iran. Per avere un quadro di riferimento mentre esaminiamo le recenti attività di Prince of Persia, di seguito sono riportati i principali eventi di quel conflitto, a partire da quella data fino al momento della pubblicazione di questo blog:
- 28 febbraio 2026: le forze statunitensi e israeliane sferrano attacchi aerei contro i sistemi missilistici, le infrastrutture militari e i vertici iraniani.
- 1-10 marzo 2026: l’Iran e i suoi alleati sferrano attacchi di rappresaglia contro le basi statunitensi nella regione e il traffico marittimo.
- 8 aprile 2026: ha inizio un cessate il fuoco della durata di due settimane.
- 12-13 aprile 2026: Gli Stati Uniti impongono un blocco navale all'Iran.
- 17 giugno 2026: Gli Stati Uniti e l'Iran firmano un protocollo d'intesa.
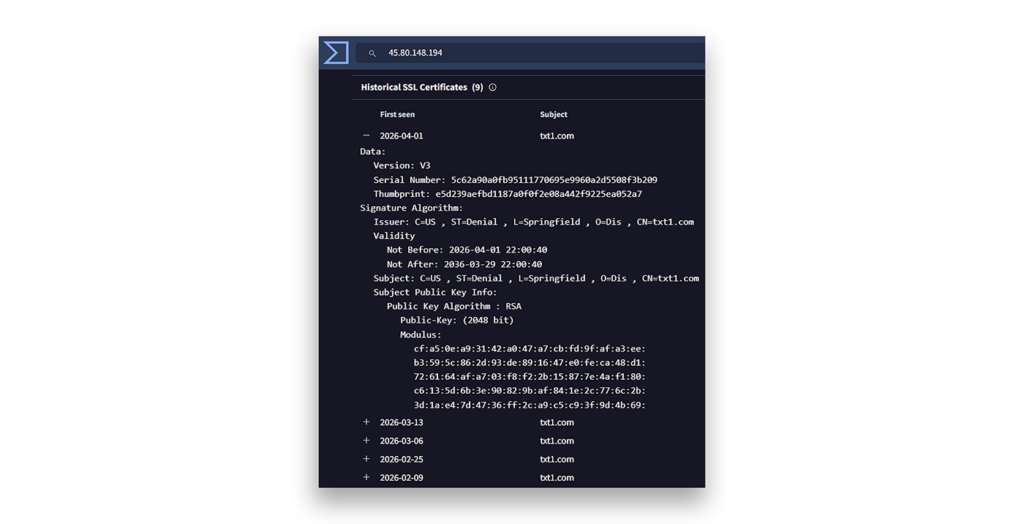
Storicamente, i conflitti geopolitici che hanno coinvolto l’Iran hanno causato interruzioni del funzionamento del server C2 di Prince of Persia. Infatti, come osservato in precedenza, l’ultima registrazione di dominio da parte dell’autore della minaccia risale al 25 febbraio. Tuttavia, nonostante l’Iran fosse oggetto di attacchi in corso, il gruppo non ha abbandonato completamente il proprio server C2. Ha continuato a registrare certificati fino al 1° aprile 2026, anche mentre il server C2 era inattivo (Figura 3).
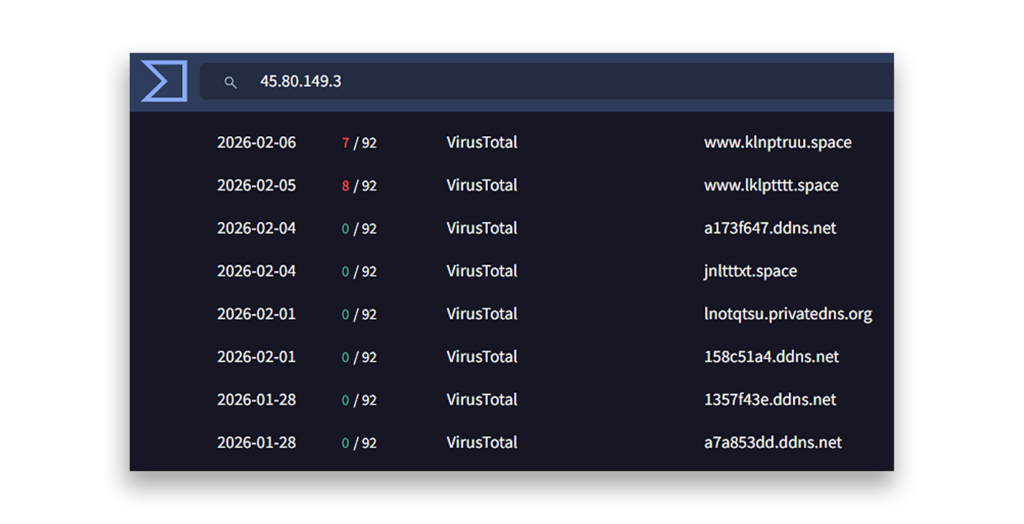
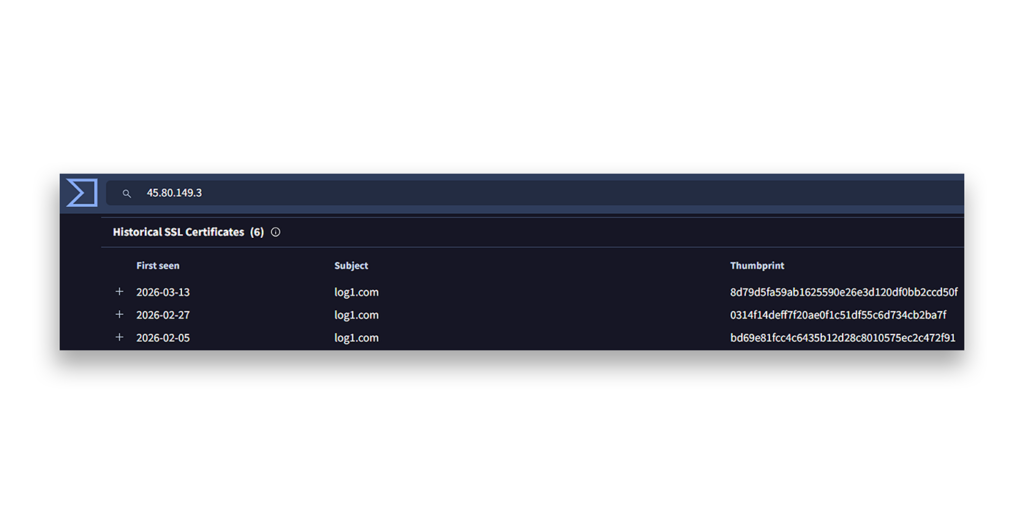
Abbiamo riscontrato lo stesso andamento in un altro server C2 (45.80.149.3). L’autore dell’attacco ha smesso di registrare nuovi server C2 appena due giorni dopo la pubblicazione della ricerca di SafeBreach (Figura 4).
Tuttavia, il gruppo ha registrato certificati SSL fino a metà marzo 2026 (Figura 5).
Questo periodo di inattività è durato tre mesi, il più lungo registrato in quasi due decenni di attività da parte dell'autore della minaccia. Tale periodo di inattività si è concluso il 27 maggio 2026.
In quel momento è stato creato un nuovo server C2 (185.244.129.70) ed è iniziata l’esfiltrazione verso il nome di dominio C2 aa58862c.ddns.net. Siamo riusciti a rilevare questa attività quasi in tempo reale (Figura 6). Solo nella prima settimana, Tonnerre ha esfiltrato più di 1.800 file da questa vittima. Nota: in questo articolo abbiamo oscurato i dettagli relativi alla vittima per motivi di privacy.
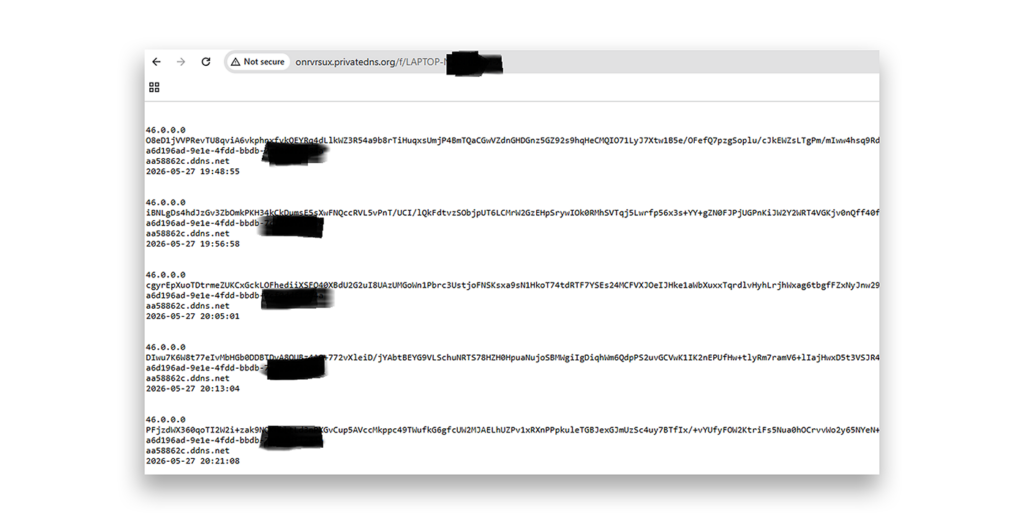
Negli ultimi sei mesi abbiamo monitorato l’attività di esfiltrazione di Prince of Persia. Il numero delle vittime rimane basso, il che potrebbe indicare attacchi mirati oppure difficoltà nell’infettare nuove vittime. La vittima illustrata nella Figura 7 è ancora attiva e da allora è stata oggetto di esfiltrazione.
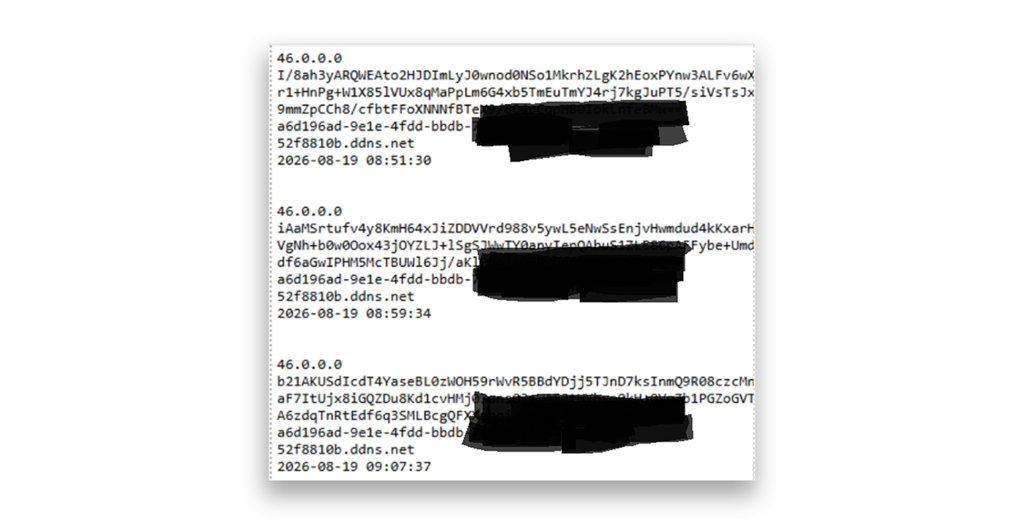
Questo server C2 controllava sia le vittime di Tornado che quelle di Foudre + Tonnerre. Il primo nome di dominio C2 di Tornado, xleergjemlwm.hbmc.net, è stato registrato il 31 maggio 2026.
Nella stessa settimana è stato registrato un secondo nome di dominio, nnahinsmqs.site. Questo nome di dominio è stato generato tramite l'algoritmo Tornado DGA, utilizzando il prefisso 26623G3 (<YY><M><WEEK NUMBER><G><3>). Siamo riusciti a scaricare i file sottratti alla vittima da questo server C2 (Figura 8).
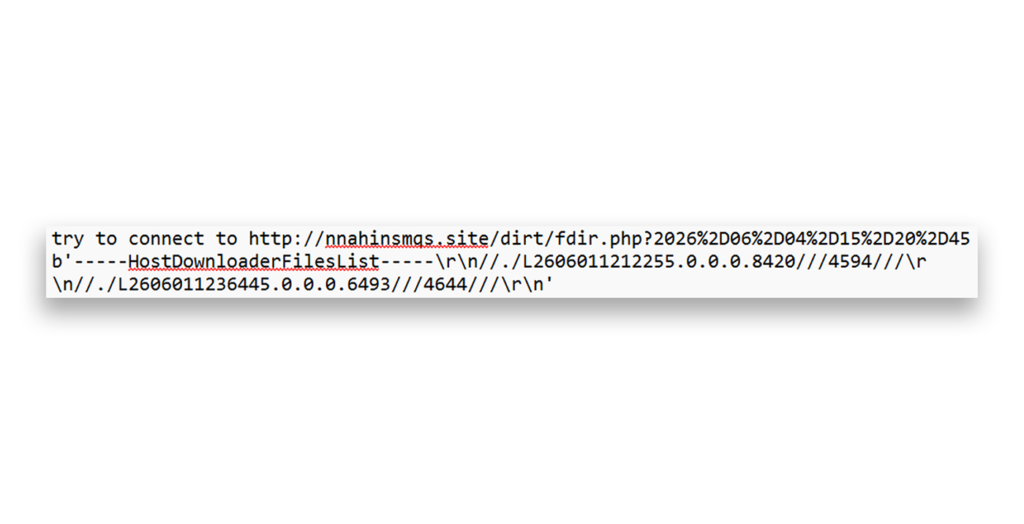
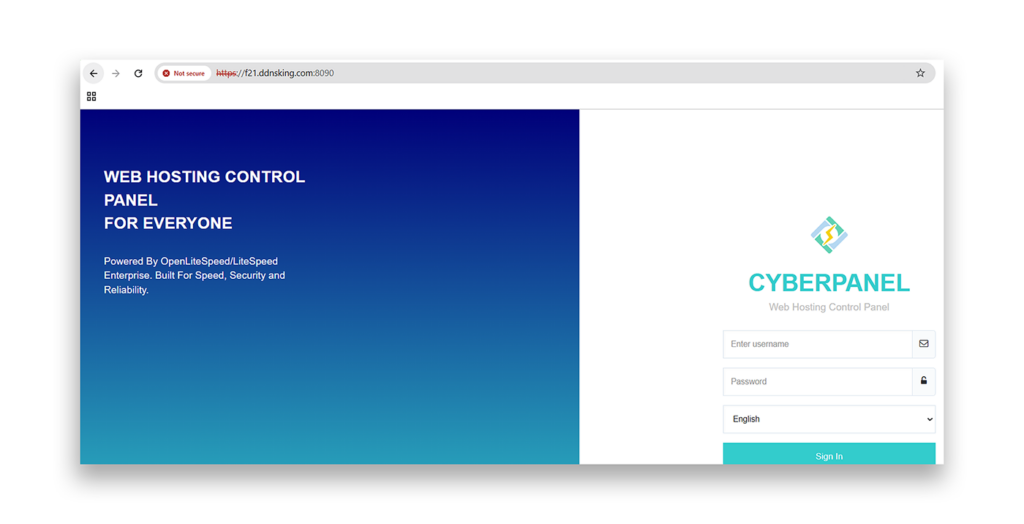
Il formato del file sottratto era L<YY><MM><DD><HH><MM><SS><VICTIM IP overwritten with zeroes>. L’autore dell’attacco ha abbandonato gli intervalli IP 45.80.148.0/24, 45.80.149.0/24 e 45.80.151.0/24 che utilizzava da anni. Tuttavia, non ha cambiato il provider di hosting; il nuovo indirizzo IP del C2, 185.244.129.70, appartiene allo stesso provider utilizzato in precedenza da Prince of Persia. Il server C2 è gestito tramite Cyber Panel sulla porta 8090, proprio come gli altri server C2 del gruppo negli ultimi anni (Figura 9).
L'ultimo (e più importante) tassello mancante era il server C2 di secondo livello Tornado. Si tratta dell'unico server C2 che ospita il file tga.adr, scaricabile da vittime specifiche e contenente la chiave API del bot di Telegram che esfiltra i file delle vittime verso una chat di gruppo su Telegram controllata dall'autore dell'attacco.
Questo server è stato individuato per la prima volta nel settembre 2025; era ospitato sullo stesso server C2 (45.80.148.124) del server C2 di primo livello di Tornado. Tra il 31 luglio e il 5 settembre 2025 sono stati utilizzati solo quattro nomi di dominio (Figura 10).
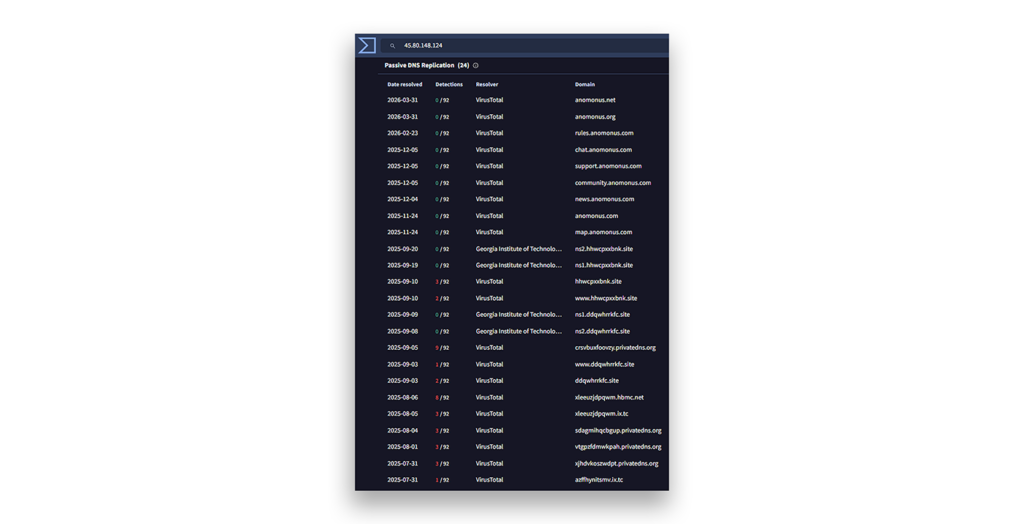
Dopo quella data, il server C2 di secondo livello è scomparso. Ritenevamo (ma non potevamo provarlo) che fosse rimasto attivo con un indirizzo IP sconosciuto.
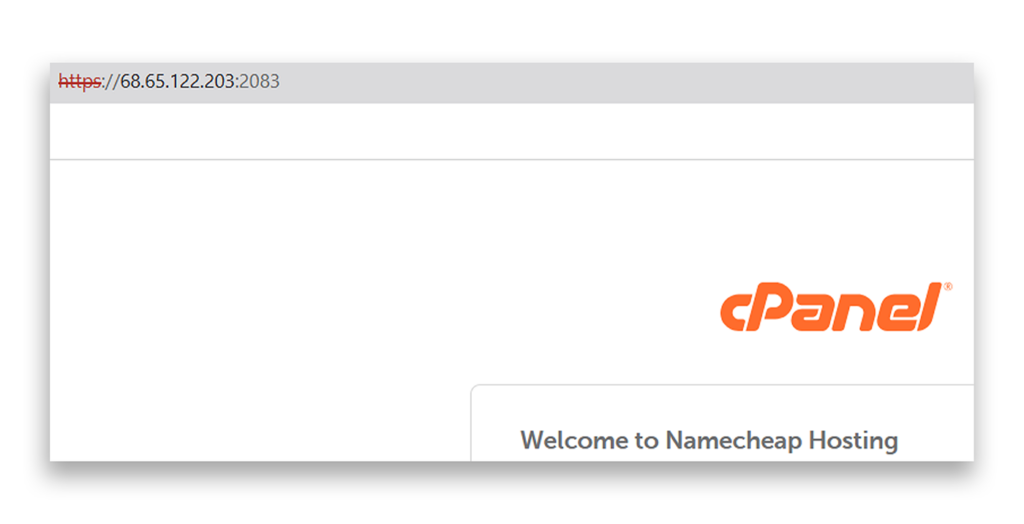
L’ubicazione del server è rimasta un mistero per un anno, fino all’agosto 2026, quando siamo riusciti a individuare il nuovo server C2 attivo di secondo livello “Tornado” del gruppo. Non è stato un compito facile. L’autore della minaccia era passato a un nuovo provider di hosting, aveva cambiato strategia passando da un VPS a un sito web condiviso e aveva persino sostituito il proprio pannello di controllo con cPanel. Tuttavia, queste misure non sono state sufficienti a impedire l’individuazione del gruppo.
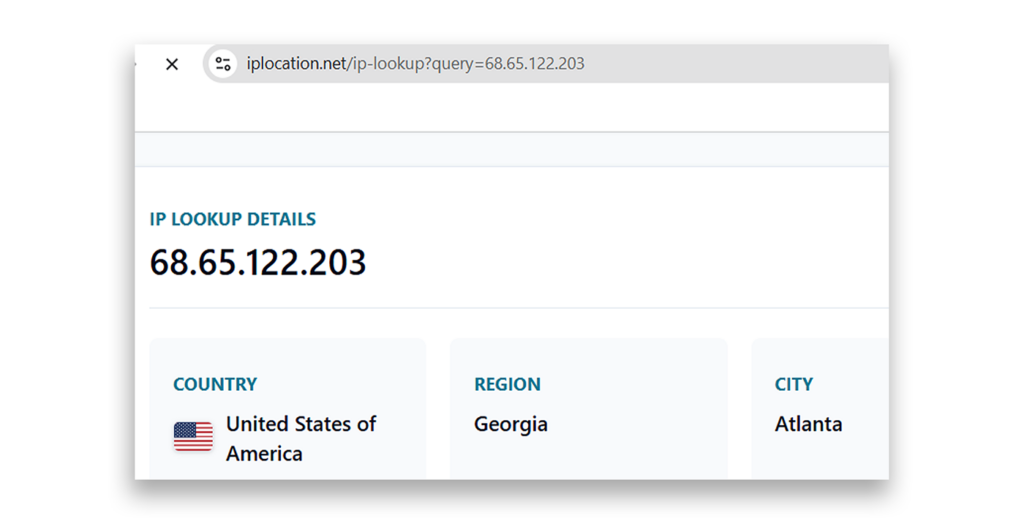
Ciò che ci ha sorpreso è stata la decisione dell’autore dell’attacco di ospitare il nuovo server C2 sul territorio statunitense per la prima volta in un decennio, proprio in concomitanza con l’inizio dell’ultimo conflitto tra l’Iran e gli Stati Uniti (Figura 11). Non è insolito che gruppi di hacker sponsorizzati da Stati nascondano server C2 all’interno degli Stati Uniti utilizzando infrastrutture cloud e provider di web hosting, ma si tratta di un comportamento insolito per questo autore dell’attacco.
Il server è gestito da cPanel anziché da Cyber Panel (Figura 12).
L'indirizzo IP del nuovo server C2 (68.65.122.203) è stato probabilmente creato per la prima volta il 7 luglio 2026. Il primo nome di dominio noto è kxzsfydnivzmv.privatedns.org (Figura 13).
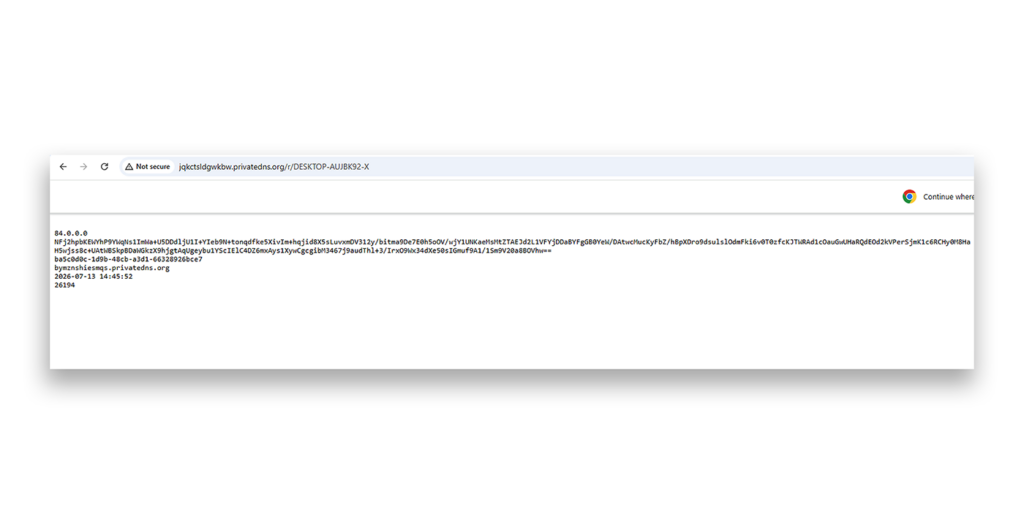
Abbiamo inoltre registrato i test condotti da Prince of Persia sull’esfiltrazione dei dati (Figura 14). Il gruppo ha successivamente cancellato questi log, che non sono più disponibili al pubblico.
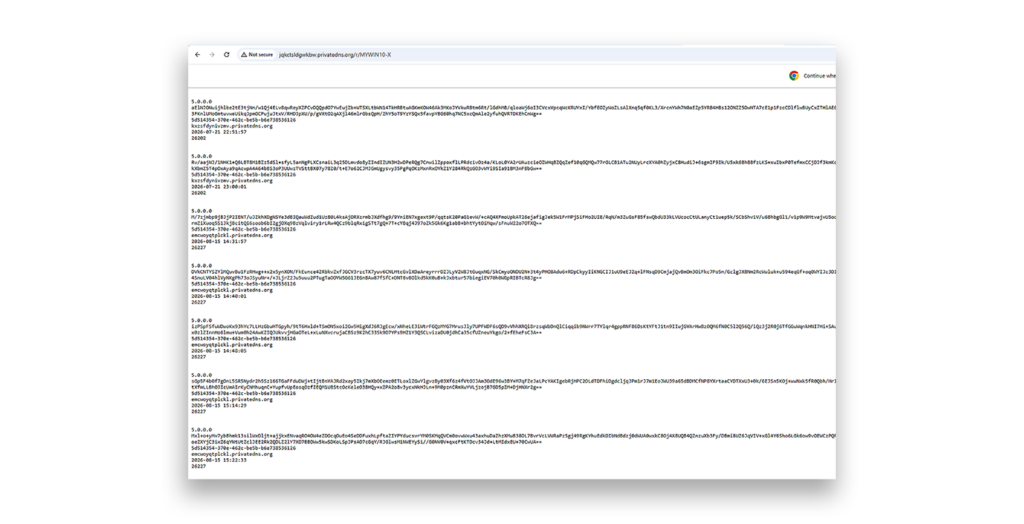
La struttura C2 è la stessa documentata nel settembre 2025, ma il file /t/tga.adr non è disponibile per il download. Si sospetta che l’autore dell’attacco abbia modificato il nome del file per rendere più difficile ai ricercatori di sicurezza individuare il suo chatbot su Telegram.
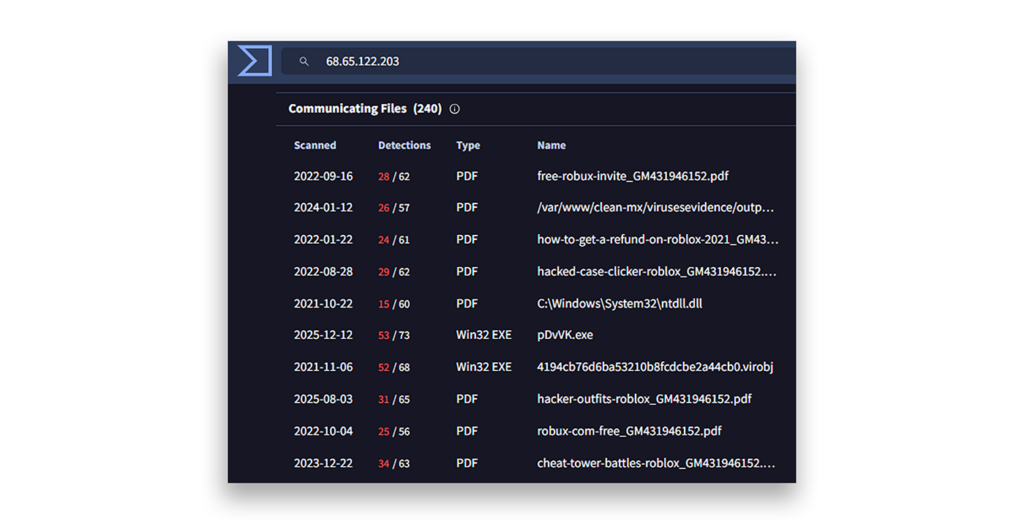
Questo server C2 è inoltre ospitato per la prima volta non come VPS o dominio dedicato, ma come infrastruttura di hosting condiviso fornita da Namecheap, che ospita migliaia di domini indipendenti. Alcuni di questi domini sono utilizzati da vari autori di minacce, principalmente per attacchi di "typo squatting" su Roblox. La tecnica di questo attacco fa riferimento agli attacchi alla catena di approvvigionamento, in cui i criminali informatici pubblicano pacchetti dannosi su registri di software open source (ad esempio, NPM, PyPI) con nomi che imitano da vicino quelli degli strumenti di sviluppo legittimi di Roblox (Figura 15).
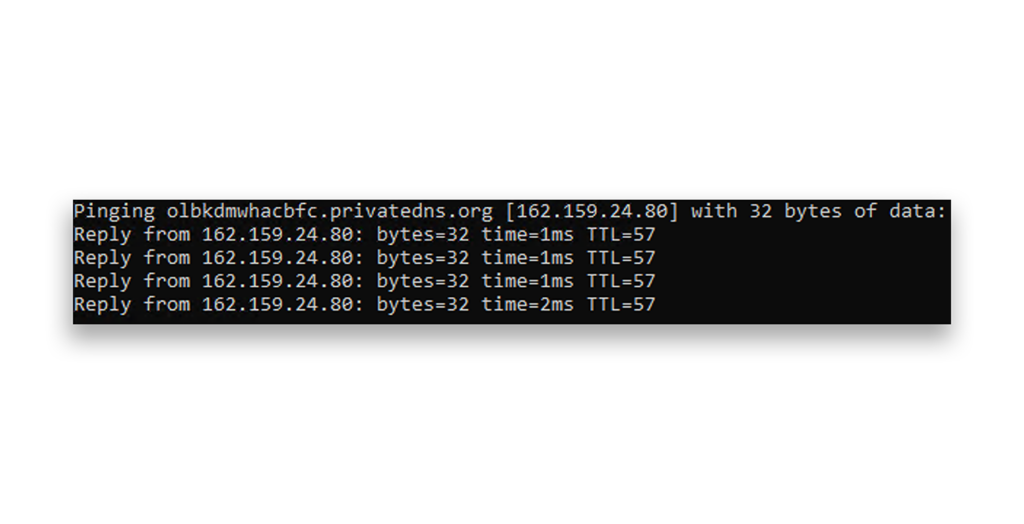
Il 24 agosto 2026, Prince of Persia ha iniziato a configurare un nuovo server C2 utilizzando l’infrastruttura di Cloudflare (Figura 16). Riteniamo che l’autore dell’attacco si sia probabilmente reso conto che il suo server C2 più recente era stato scoperto.
Indicatori di compromissione di Prince of Persia
Questo blog documenta le ultime azioni intraprese da Prince of Persia. Riteniamo che, condividendo pubblicamente questa analisi e gli indicatori di compromissione (IOC) da noi rilevati, potremo ridurre l'impatto di questa minaccia informatica.
Server C2 di secondo livello di Tornado: 68.65.122.203
- Attivo dal: luglio 2026
- ASN: AS 22612
- Hosting: Namecheap, Inc.
- Nomi di dominio:
- jqkctsldgwkbw.privatedns.org
- emcwoyqtplckl.privatedns.org
- izwljrmohqwcq.privatedns.org
- bymznpviesmqs.privatedns.org
- kxzsfydnivzmv.privatedns.org
Server C2 di secondo livello di Tornado: 162.159.24.80
- Attivo dal: 24 agosto 2026
- ASN: AS 13335
- Hosting: Cloudflare, Inc.
- Nome di dominio: olbkdmwhacbfc.privatedns.org
Server Tornado (primo livello), Tonnerre e Foudre C2: 185.244.129.123
- Attivo dal: 1° settembre 2026
- Hosting: HOSTGW SRL
- Nomi di dominio per il primo stadio del Tornado:
- ouqqdplfgurg.hbmc.net
- trllpgwnarxa.hbmc.net
- dxwwaaciuxyu.hbmc.net
- hyccrukeryvr.hbmc.net
- Ipsskhmcdpgd.hbmc.net
- Izniiyloqqwcq.hbmc.net
- Twogtmbpkkfnk.hbmc.net
- Nomi di dominio Tonnerre e Foudre:
- mksrnosw.privatedns.org
- qroosoqs.space
- ppnrvsst.space
- noornppw.space
- qmmnssws.privatedns.org
Server Tornado (primo livello), Tonnerre e Foudre C2: 185.244.129.70
- Attivo dal: maggio 2026 – agosto 2026
- ASN: AS 204641
- Hosting: HOSTGW SRL
- Nomi di dominio per il primo stadio del Tornado:
- nnahinsmqs.site
- nhvvnosqthpt.hbmc.net
- fdyybjvmodho.hbmc.net
- btxxceyzjtdj.hbmc.net
- weaamfurnejn.hbmc.net
- weaanzurnejn.hbmc.net
- skttmrdtwkbw.hbmc.net
- xleergjemlwm.hbmc.net
- Nomi di dominio per Tonnerre versione 17:
- f21.ddnsking.com (nome di dominio non DGA)
- c0596f41.site
- oqunspyr.privatedns.org
- ktomtvus.privatedns.org
- jknnsuqt.privatedns.org
- mntrotxy.privatedns.org
- lkuqpsrz.privatedns.org
- kkuqstqx.privatedns.org
- jntrpsuw.privatedns.org
- romtqwsz.privatedns.org
- mmlnotus.privatedns.org
- lpmmvsqt.privatedns.org
- joupqrsu.privatedns.org
- krtsrqyv.privatedns.org
- osntuouy.privatedns.org
- onrvrsux.privatedns.org
- Nomi di dominio per Foudre versione 34 e successive:
- t21.ddnsking.com (nome di dominio non DGA)
- roounvuq.space
- kmrpopwt.space
- otorqvvs.space
- plrmpptr.space
- qmlmwwyy.space
- jllpnwpu.space
- slmootyv.space
- nnotrtsu.space
- qooqosxu.space
- jnovvsqs.space
- snmpopqr.space
- nsqowtwu.space
- Nomi di dominio per Tonnerre versione 12 e precedenti e Foudre versione 33 e precedenti:
- aa58862c.ddns.net
- df1908e3.ddns.net
- 417d9d40.ddns.net
- 367aadd6.ddns.net
- af73fc6c.ddns.net
- d874ccfa.ddns.net
- d9b6a6cd.ddns.net
- 4909bb5c.ddns.net
- 3e0e8bca.ddns.net
- 5ec9022f.ddns.net
- 29ce32b9.ddns.net
- bb9b243e.ddns.net
- cc9c14a8.ddns.net
- 52f8810b.ddns.net
- 6b4fcd6e.ddns.net
- f52b58cd.ddns.net
- 822c685b.ddns.net
- 10797edc.ddns.net
- 677e4e4a.ddns.net
- 07b9c7af.ddns.net
- 70bef739.ddns.net
- e38da2e2.ddns.net
- e001eaa8.ddns.net
- 5e851c0b.ddns.net
- 96c4b009.ddns.net
- 0fcde1b3.ddns.net
- 78cad125.ddns.net
- e6ae4486.ddns.net
- 93efca49.ddns.net
- 862e1471.privatedns.org
- ad0347b2.privatedns.org
Agisci subito per proteggere l'ambiente
Rendendo pubbliche le nostre ricerche, speriamo di aiutare la comunità a comprendere meglio i rischi associati e gli IOC di questo gruppo. A tal fine, raccomandiamo alle organizzazioni di adottare le seguenti misure per proteggersi dalle tecniche utilizzate dal “Prince of Persia”:
- Assicurati che i tuoi controlli di sicurezza siano aggiornati per proteggerti dagli IOC indicati in questo post.
- Monitorare eventuali movimenti insoliti su Telegram.
- Assicurati che i tuoi sistemi operativi siano completamente aggiornati.
Riferimenti
- Prince of Persia: Game Over
- Prince of Persia: Ride the Lightning: Infy torna nei panni di “Foudre”
- Prince of Persia: un decennio di attività delle campagne APT dello Stato-nazione iraniano sotto la lente d’ingrandimento
- Prince of Persia: nascondere le tracce, contrattaccare e un collegamento rivelatore con il regime iraniano nel contesto del blackout di Internet nel Paese
- L’Iran e la guerra soft per il dominio su Internet
