Bienvenue dans la série « Le b.a.-ba de la sécurité AD », qui couvre les bases de la sécurité d'Active Directory (AD). Cette semaine, nous nous intéressons à l'ID des groupes principaux et à la manière dont des modifications inutiles peuvent compliquer la gestion des comptes. Les attaquants peuvent également exploiter l'ID des comptes principaux pour introduire des risques de sécurité, y compris l'escalade des privilèges, et pour masquer leur appartenance à un groupe privilégié, dissimulant ainsi leur présence et leurs activités sur le réseau et échappant à la surveillance de la sécurité.
Qu'est-ce qu'un ID de groupe principal ?
Dans Active Directory (AD), chaque compte utilisateur est associé à un identifiant de groupe principal, qui détermine l'appartenance par défaut de l'utilisateur à un groupe. L'identifiant de groupe principal dans AD est un vestige de la conformité à la norme POSIX (Portable Operating System Interface), qui a été conçue pour assurer la compatibilité multiplateforme entre différents systèmes d'exploitation.
L'identifiant de groupe principal définit l'appartenance par défaut d'un compte utilisateur à un groupe. Par défaut, lorsqu'un compte utilisateur est créé dans AD, il devient membre du groupe « Utilisateurs du domaine », qui devient alors son groupe principal. Ce processus est automatique et permet de rationaliser le contrôle d'accès et la gestion des ressources au sein de l'environnement AD.
Dans les environnements Windows modernes, l'ID de groupe principal ne joue plus un rôle aussi important qu'auparavant. Les stratégies de gestion des appartenances à des groupes et des autorisations ont évolué dans Windows AD, qui propose désormais des mécanismes plus fins et plus flexibles pour le contrôle d'accès. L'ID de groupe principal redevient essentiel lorsque des services pour Macintosh ou des applications conformes à la norme POSIX sont impliqués. Ces applications s'appuient sur les normes POSIX, dans lesquelles l'ID de groupe principal est utilisé pour la gestion de la propriété des fichiers et des répertoires ainsi que des autorisations. À moins d'utiliser ces services, il n'est pas nécessaire de modifier le groupe principal « Utilisateurs du domaine ».
Risques liés aux ID des groupes principaux
Un attaquant capable de modifier l'ID de groupe principal d'un utilisateur peut, de fait, altérer le rôle et les privilèges attribués à ce dernier au sein du réseau. Par exemple, si un attaquant remplace l'ID de groupe principal d'un utilisateur standard compromis par celui du groupe « Domain Admins », il peut obtenir des droits d'accès administratifs au sein de l'environnement Active Directory. Cela peut potentiellement lui conférer un contrôle étendu sur le réseau. Il peut alors modifier les configurations système, manipuler les privilèges des comptes utilisateurs, accéder à des données sensibles, et bien plus encore, tout en apparaissant comme un utilisateur lambda.
Cette tactique de camouflage peut également permettre aux attaquants d'échapper à la détection par les outils de sécurité. En modifiant l'ID du groupe principal, les attaquants peuvent contourner les mécanismes de contrôle d'accès habituels et déguiser leurs activités malveillantes en actions de routine effectuées par des utilisateurs normaux. Cette tactique rend leurs activités moins susceptibles d'être signalées comme suspectes, ce qui leur donne plus de temps pour compromettre le réseau.
Plus inquiétant encore, ce délai supplémentaire peut permettre à l'attaquant d'effectuer toute une série d'actions malveillantes, telles que l'exfiltration de données, le sabotage du système ou l'installation de portes dérobées supplémentaires en vue d'un accès ultérieur. Ces actions peuvent se poursuivre sans être détectées jusqu'à ce que le comportement inhabituel soit découvert et correctement interprété.
Comment les cyberattaquants exploitent-ils les ID des groupes principaux ?
Il existe plusieurs façons pour un pirate de modifier l'ID de groupe principal d'un utilisateur dans Active Directory. Ces méthodes nécessitent généralement un certain niveau de privilèges ou d'accès ; par conséquent, de telles modifications indiquent souvent une faille de sécurité.
- Identifiants compromis : si un pirate parvient à obtenir les informations de connexion d'un compte disposant de privilèges suffisants, tel qu'un administrateur de domaine ou un opérateur de compte, il peut utiliser ces identifiants pour se connecter au système AD et modifier l'ID de groupe principal d'un utilisateur. Une telle compromission peut résulter d'une attaque par force brute, d'une tentative d'hameçonnage ou d'une autre forme d'ingénierie sociale.
- Vulnérabilités d'Active Directory : les attaquants peuvent exploiter des vulnérabilités au sein du système Active Directory ou du réseau dans son ensemble. Par exemple, un attaquant peut exploiter des vulnérabilités logicielles non corrigées pour obtenir des privilèges élevés, qu'il peut ensuite utiliser pour modifier l'identifiant de groupe principal d'un utilisateur.
- Élévation de privilèges : les attaquants peuvent obtenir un accès initial au réseau en utilisant un compte disposant de privilèges limités, puis exploiter une vulnérabilité ou une erreur de configuration pour augmenter les privilèges de ce compte.
Comment détecter l'utilisation abusive des ID de groupes principaux ?
Ces vecteurs d'attaque soulignent la nécessité de maintenir une bonne hygiène en matière de cybersécurité :
- Mettre régulièrement à jour les logiciels.
- Surveiller les activités suspectes et les gérer rapidement.
- Appliquer le principe du moindre privilège.
- Sensibiliser les utilisateurs aux tactiques potentielles d'ingénierie sociale.
Pour limiter les risques associés aux identifiants de groupes primaires, il convient d'envisager une approche à plusieurs niveaux de la sécurité AD, en mettant l'accent sur l'audit proactif et la surveillance en temps réel.
L'audit proactif dans Active Directory consiste à analyser régulièrement les journaux d'Active Directory afin de détecter les anomalies. Dans ce contexte, toute modification inattendue des identifiants de groupe principal d'un utilisateur pourrait indiquer des tentatives non autorisées ou malveillantes visant à modifier les privilèges d'un utilisateur ou à masquer son appartenance réelle à un groupe.
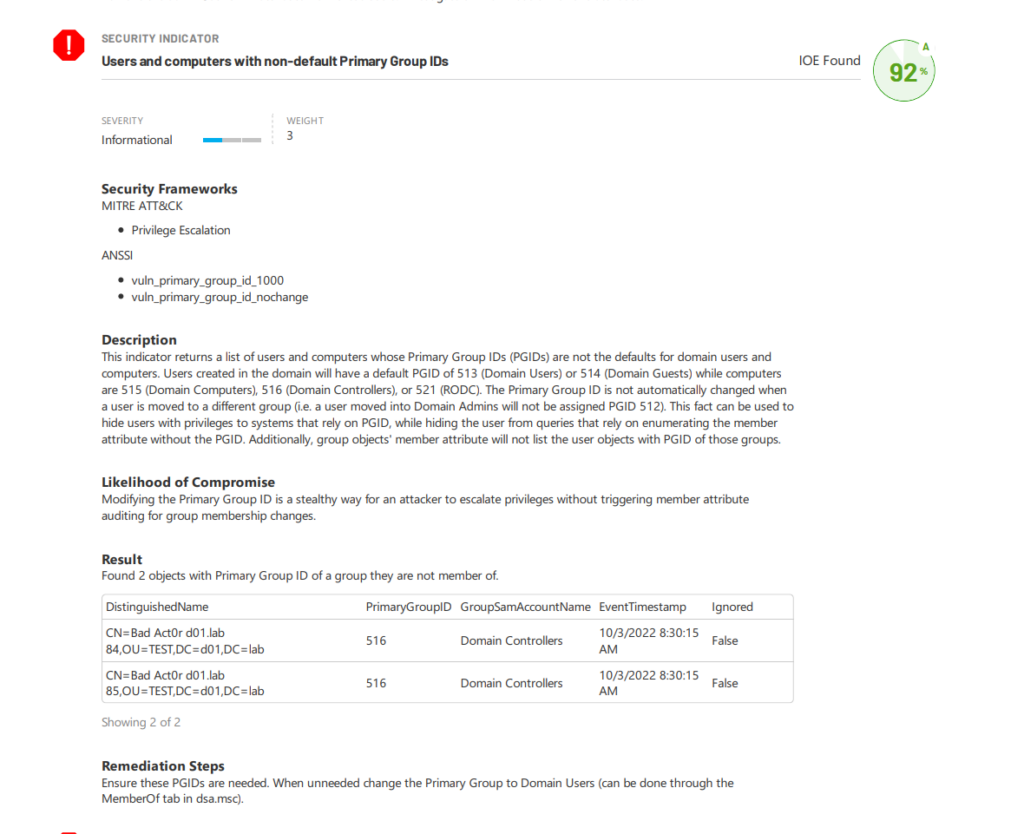
Un signal d'alarme typique pourrait être de voir un utilisateur standard devenir membre d'un groupe administratif, ce qui indiquerait une violation potentielle de la sécurité. L'audit proactif permet aux professionnels de l'informatique d'identifier ces incohérences à un stade précoce, afin d'éviter qu'elles ne se transforment en problèmes majeurs. Des outils tels que Purple Knight peuvent aider en automatisant la surveillance des changements dans l'environnement AD et en fournissant des informations qui pourraient être négligées lors d'un examen manuel. La figure 1 montre un rapport qui trouve un indicateur d'exposition (IOE) lié aux identifiants de groupes principaux.
La surveillance en temps réel nécessite l'utilisation d'outils avancés de détection des menaces, capables d'alerter les administrateurs dès qu'un changement survient. Ces outils évaluent en permanence l'environnement Active Directory, à la recherche d'activités telles que des modifications inattendues de l'identifiant de groupe principal d'un utilisateur, qui pourraient indiquer une faille de sécurité potentielle ou une menace interne. La solution « Directory Services Protector » de Semperis (DSP), par exemple, permet d'assurer une surveillance en temps réel des changements survenant dans l'environnement Active Directory, offrant ainsi aux administrateurs la possibilité de réagir rapidement dès qu'une anomalie est détectée.
Garder une vue d'ensemble sur les ID des groupes principaux
Une compréhension approfondie du rôle de l'identifiant de groupe principal (Primary Group ID) dans Active Directory est essentielle tant pour les responsables informatiques que pour les professionnels de la cybersécurité. Ces connaissances leur apportent des informations précieuses sur l'architecture et les mécanismes opérationnels d'AD, leur fournissent des conseils pour une administration efficace des comptes utilisateurs et mettent en lumière les implications potentielles en matière de sécurité inhérentes aux configurations de comptes. Forts de cette compréhension, ils sont en mesure de mieux protéger l'infrastructure informatique et de contribuer à la résilience globale de l'organisation en matière de cybersécurité.
L'utilisation d'outils d'audit et de surveillance performants est également essentielle. Ceux-ci permettent de détecter des activités inhabituelles, telles que la modification de l'identifiant de groupe principal d'un utilisateur, ce qui pourrait indiquer une faille de sécurité. Grâce à une détection précoce, des mesures correctives appropriées peuvent être prises avant que l'attaquant ne cause des dommages importants.
En savoir plus sur la sécurité AD