
Bienvenido a Seguridad de AD 101, una serie que cubre los aspectos básicos de la seguridad de Active Directory (AD). Esta semana nos ocuparemos de los ID de grupo primario y de cómo los cambios innecesarios en ellos pueden complicar la gestión de cuentas. Los atacantes también pueden explotar los ID de grupo primario para introducir riesgos de seguridad, incluyendo la escalada de privilegios, y para ocultar su pertenencia a un grupo privilegiado, ocultando su presencia y actividades en la red y evadiendo la supervisión de seguridad.
¿Qué son los identificadores de grupo primario?
En AD, cada cuenta de usuario está asociada a un identificador de grupo principal, que determina la pertenencia predeterminada del usuario a un grupo. El identificador de grupo principal en AD es un vestigio del cumplimiento del estándar POSIX (Interfaz Portátil del Sistema Operativo), que se diseñó para permitir la compatibilidad entre diferentes sistemas operativos.
El ID de grupo principal define la pertenencia predeterminada a un grupo de una cuenta de usuario. De forma predeterminada, cuando se crea una cuenta de usuario en AD, esta pasa a formar parte del grupo «Usuarios del dominio», que se convierte en el grupo principal del usuario. Este proceso es automático y ayuda a optimizar el control de acceso y la gestión de recursos dentro del entorno de AD.
En los entornos modernos de Windows, el ID de grupo principal ya no desempeña un papel tan importante como antes. Las estrategias de gestión de la pertenencia a grupos y de permisos han evolucionado en Windows AD, que ahora ofrece mecanismos más detallados y flexibles para el control de acceso. El ID de grupo principal resulta esencial cuando se utilizan Servicios para Macintosh o aplicaciones compatibles con POSIX. Estas aplicaciones se basan en los estándares POSIX, en los que el ID de grupo principal se utiliza para la gestión de la propiedad de archivos y directorios, así como de los permisos. A menos que se utilicen estos servicios, no es necesario cambiar el grupo principal de «Usuarios del dominio».
Riesgos asociados a los identificadores de grupo primario
Un atacante que pueda modificar el ID de grupo principal de un usuario puede alterar de hecho el rol y los privilegios que se le atribuyen dentro de la red. Por ejemplo, si un atacante cambia el ID de grupo principal de un usuario estándar cuya cuenta haya sido comprometida por el del grupo «Domain Admins», podrá obtener derechos de acceso administrativo dentro del entorno de Active Directory. Esto podría otorgar al atacante un control amplio sobre la red. De este modo, podría modificar configuraciones del sistema, manipular los privilegios de las cuentas de usuario, acceder a datos confidenciales y mucho más, todo ello mientras aparece como un usuario normal.
Esta táctica de camuflaje también puede permitir a los agresores eludir la detección por parte de las herramientas de seguridad. Al alterar el ID de grupo principal, los agresores pueden eludir los mecanismos típicos de control de acceso, disfrazando sus actividades maliciosas como acciones rutinarias realizadas por usuarios normales. Esta táctica hace que sea menos probable que sus actividades se detecten como sospechosas, lo que les da más tiempo para comprometer la red.
Y lo que es aún más preocupante, este mayor margen de tiempo puede permitir al atacante llevar a cabo una serie de acciones maliciosas, como la exfiltración de datos, el sabotaje del sistema o la plantación de puertas traseras adicionales para futuros accesos. Estas acciones pueden continuar sin ser detectadas hasta que se descubra e interprete correctamente el comportamiento inusual.
¿Cómo explotan los ciberatacantes los identificadores de grupo primario?
Existen varias formas en las que un atacante puede modificar el ID del grupo principal de un usuario en AD. Estos métodos suelen requerir ciertos niveles de privilegios o acceso, por lo que dichas modificaciones suelen indicar alguna brecha de seguridad.
- Credenciales comprometidas: si un atacante obtiene los datos de acceso de una cuenta con privilegios suficientes, como los de un administrador de dominio o un operador de cuenta, puede utilizar dichas credenciales para iniciar sesión en el sistema AD y modificar el identificador de grupo principal de un usuario. Este tipo de compromiso puede lograrse mediante un ataque de fuerza bruta, phishing u otra forma de ingeniería social.
- Vulnerabilidades de AD: Los atacantes pueden aprovechar las vulnerabilidades del sistema AD o de la red en su conjunto. Por ejemplo, un atacante puede aprovechar las vulnerabilidades de software sin parchear para obtener privilegios elevados, que luego puede utilizar para modificar el ID de grupo principal de un usuario.
- Escalada de privilegios: Los atacantes pueden obtener acceso inicial a la red utilizando una cuenta con privilegios reducidos y, a continuación, aprovechar una vulnerabilidad o una configuración incorrecta para aumentar los privilegios de dicha cuenta.
¿Cómo se puede detectar el uso indebido de identificadores de grupo primario?
Estos vectores de ataque subrayan la necesidad de mantener una buena higiene de ciberseguridad:
- Parchar y actualizar regularmente el software.
- Vigilar las actividades sospechosas y responder con prontitud a ellas.
- Aplicar el principio del menor privilegio.
- Educar a los usuarios sobre posibles tácticas de ingeniería social.
Para mitigar los riesgos asociados a los ID de grupo primario, considere la posibilidad de utilizar un enfoque de varios niveles para la seguridad de AD centrado en la auditoría proactiva y la supervisión en tiempo real.
La auditoría proactiva en AD consiste en un análisis periódico de los registros de AD para detectar anomalías. En este contexto, cualquier cambio inesperado en los ID de los grupos principales de los usuarios podría indicar intentos no autorizados o maliciosos de alterar los privilegios de un usuario u ocultar su verdadera pertenencia a un grupo.
Una señal de alarma típica podría ser ver a un usuario estándar formar parte de un grupo administrativo, lo que indicaría una posible vulneración de la seguridad. La auditoría proactiva permite a los profesionales de TI identificar estas incoherencias a tiempo, evitando que se conviertan en problemas graves. Herramientas como Purple Knight pueden ayudar automatizando la supervisión de los cambios en el entorno de AD y proporcionando información que, de otro modo, podría pasarse por alto en una revisión manual. La figura 1 muestra un informe en el que se encuentra un indicador de exposición (IOE) relacionado con identificadores de grupo primario.
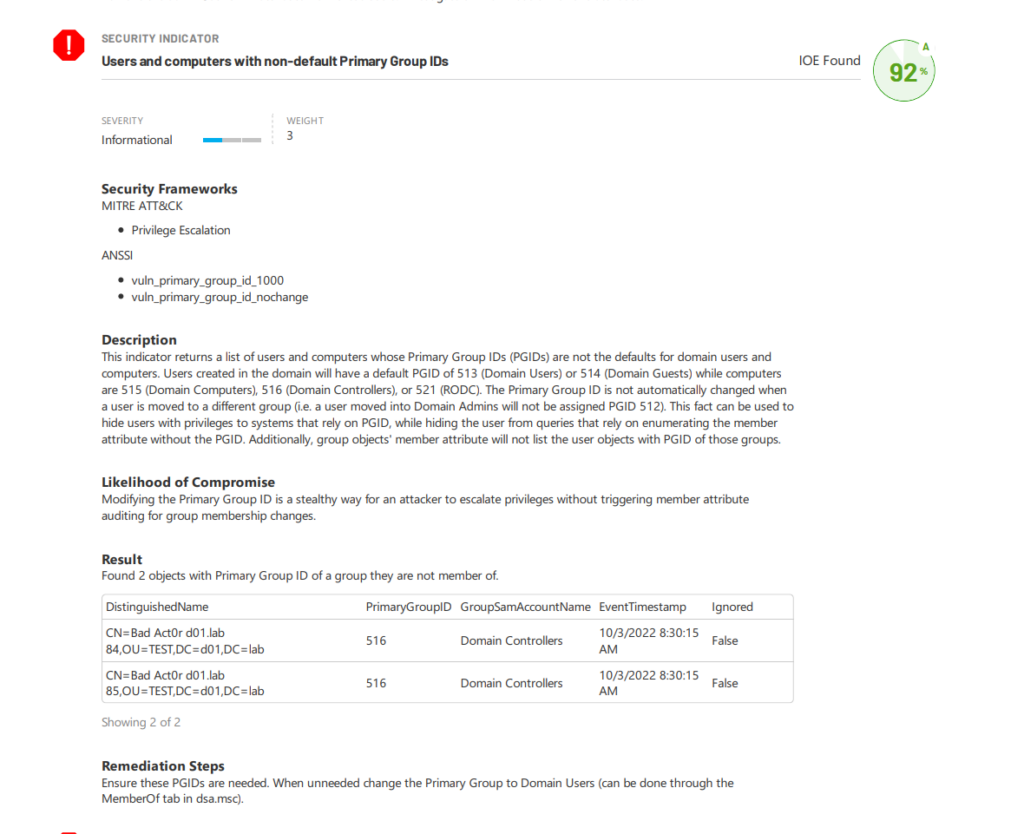
La supervisión en tiempo real requiere el uso de herramientas avanzadas de detección de amenazas capaces de alertar a los administradores de los cambios a medida que se producen. Estas herramientas evalúan continuamente el entorno de Active Directory, buscando actividades como alteraciones inesperadas en el ID de grupo principal de un usuario, lo que podría indicar una posible brecha de seguridad o una amenaza interna. Semperis Directory Services Protector (DSP), por ejemplo, puede llevar a cabo una supervisión en tiempo real de los cambios en el entorno de Active Directory, lo que permite a los administradores reaccionar con rapidez cuando se detecta una anomalía.
Mantener el conocimiento de los identificadores de grupo primario
Una comprensión profunda del papel que desempeña el identificador de grupo primario (primary group ID) en Active Directory es fundamental tanto para los responsables de TI como para los profesionales de la ciberseguridad. Estos conocimientos les proporcionan una valiosa perspectiva sobre la arquitectura y los mecanismos operativos de AD, les sirven de guía para la administración eficaz de las cuentas de usuario y aclaran las posibles implicaciones de seguridad inherentes a las configuraciones de las cuentas. Gracias a esta comprensión, pueden proteger mejor la infraestructura de TI y contribuir a la resiliencia general de la organización en materia de ciberseguridad.
El uso de herramientas sólidas de auditoría y supervisión también es fundamental. Estas pueden ayudar a detectar actividades inusuales, como cambios en el identificador de grupo principal de un usuario, lo que podría indicar una brecha de seguridad. Gracias a la detección temprana, se pueden adoptar las medidas correctivas adecuadas antes de que el atacante pueda causar daños significativos.
Más información sobre seguridad de AD
