
Bem-vindo à Segurança do AD 101, uma série que abrange as noções básicas de segurança do Active Directory (AD). Esta semana, analisamos os IDs de grupo primários e a forma como alterações desnecessárias aos mesmos podem complicar a gestão de contas. Os atacantes também podem explorar os IDs de grupos primários para introduzir riscos de segurança, incluindo o aumento de privilégios, e para ocultar a sua pertença a um grupo privilegiado, escondendo a sua presença e actividades na rede e evitando a monitorização da segurança.
O que são ID de grupo primários?
No AD, cada conta de utilizador está associada a um ID de grupo principal, que determina a pertença por predefinição do utilizador a um grupo. O ID de grupo principal no AD é um resquício da conformidade com a norma POSIX (Portable Operating System Interface), que foi concebida para permitir a compatibilidade entre diferentes sistemas operativos.
O ID do grupo principal define a pertença por predefinição a um grupo para uma conta de utilizador. Por predefinição, quando uma conta de utilizador é criada no AD, torna-se membro do grupo «Utilizadores do Domínio», que passa a ser o grupo principal do utilizador. Este processo é automático e ajuda a simplificar o controlo de acesso e a gestão de recursos no ambiente do AD.
Nos ambientes Windows modernos, o ID do grupo principal já não desempenha um papel tão importante como outrora. As estratégias de gestão de pertença a grupos e de permissões evoluíram no Active Directory do Windows, que agora oferece mecanismos mais granulares e flexíveis para o controlo de acesso. O ID do grupo primário torna-se essencial quando estão envolvidos os Serviços para Macintosh ou aplicações compatíveis com POSIX. Estas aplicações baseiam-se nas normas POSIX, nas quais o ID do grupo primário é utilizado para a gestão da propriedade de ficheiros e diretórios e das permissões. A menos que se utilizem estes serviços, não há necessidade de alterar o grupo primário de «Utilizadores do Domínio».
Riscos associados aos IDs de grupos primários
Um atacante capaz de modificar o ID do grupo principal de um utilizador pode, efetivamente, alterar o papel e os privilégios que lhe são atribuídos na rede. Por exemplo, se um atacante alterar o ID do grupo principal de um utilizador normal cuja conta foi comprometida para o do grupo «Domain Admins», poderá obter direitos de acesso administrativo no ambiente do AD. Isto pode, potencialmente, conferir ao atacante um controlo alargado sobre a rede. Poderá, então, modificar configurações do sistema, manipular privilégios de contas de utilizador, aceder a dados confidenciais e muito mais — tudo isto enquanto se apresenta como um utilizador normal.
Esta tática de camuflagem também pode permitir que os atacantes evitem a deteção por ferramentas de segurança. Ao alterar o ID do grupo primário, os atacantes podem contornar os mecanismos típicos de controlo de acesso, disfarçando eficazmente as suas actividades maliciosas como acções de rotina executadas por utilizadores regulares. Esta tática torna menos provável que as suas actividades sejam assinaladas como suspeitas, dando-lhes mais tempo para comprometer a rede.
Ainda mais preocupante é o facto de este período de tempo alargado poder permitir ao atacante executar uma variedade de acções maliciosas, como a exfiltração de dados, a sabotagem do sistema ou a instalação de backdoors adicionais para acesso futuro. Estas acções podem continuar sem serem detectadas até que o comportamento invulgar seja descoberto e corretamente interpretado.
Como é que os ciberataques exploram os IDs de grupo primários?
Existem várias formas através das quais um atacante pode alterar o ID do grupo principal de um utilizador no AD. Estes métodos requerem, geralmente, determinados níveis de privilégios ou acesso, pelo que tais alterações indicam, normalmente, alguma falha de segurança.
- Credenciais comprometidas: Se um atacante obtiver as informações de início de sessão de uma conta com privilégios suficientes, como as de um administrador de domínio ou de um operador de conta, poderá utilizar essas credenciais para iniciar sessão no sistema AD e alterar o ID do grupo principal de um utilizador. Esse comprometimento pode ser conseguido através de um ataque de força bruta, phishing ou outra forma de engenharia social.
- Vulnerabilidades do AD: Os atacantes podem explorar vulnerabilidades no sistema AD ou na rede como um todo. Por exemplo, um atacante pode explorar vulnerabilidades de software sem correção para obter privilégios elevados, que pode depois utilizar para alterar o ID do grupo principal de um utilizador.
- Escalada de privilégios: Os atacantes podem obter acesso inicial à rede utilizando uma conta com privilégios reduzidos e, em seguida, explorar uma vulnerabilidade ou uma configuração incorreta para aumentar os privilégios dessa conta.
Como é que se pode detetar o abuso de IDs de grupos primários?
Estes vectores de ataque sublinham a necessidade de manter uma boa higiene em matéria de cibersegurança:
- Aplicar regularmente patches e atualizar o software.
- Monitorizar e responder prontamente a actividades suspeitas.
- Aplicar o princípio do menor privilégio.
- Informar os utilizadores sobre potenciais tácticas de engenharia social.
Para mitigar os riscos associados aos IDs de grupo primários, considere a utilização de uma abordagem de vários níveis à segurança do AD, com ênfase na auditoria proactiva e na monitorização em tempo real.
A auditoria proativa no AD consiste numa análise regular dos registos do AD para detetar anomalias. Neste contexto, quaisquer alterações inesperadas nos IDs dos grupos primários dos utilizadores podem indicar tentativas não autorizadas ou maliciosas de alterar os privilégios de um utilizador ou de ocultar a sua verdadeira pertença a um grupo.
Um sinal de alerta típico pode ser o facto de um utilizador normal passar a fazer parte de um grupo administrativo, indicando uma potencial violação da segurança. A auditoria proactiva permite que os profissionais de TI identifiquem essas inconsistências numa fase inicial, evitando que se transformem em problemas graves. Ferramentas como o Purple Knight podem ajudar, automatizando a monitorização de alterações no ambiente AD e fornecendo informações que, de outra forma, poderiam ser ignoradas numa análise manual. A Figura 1 mostra um relatório que encontra um indicador de exposição (IOE) relacionado com IDs de grupos primários.
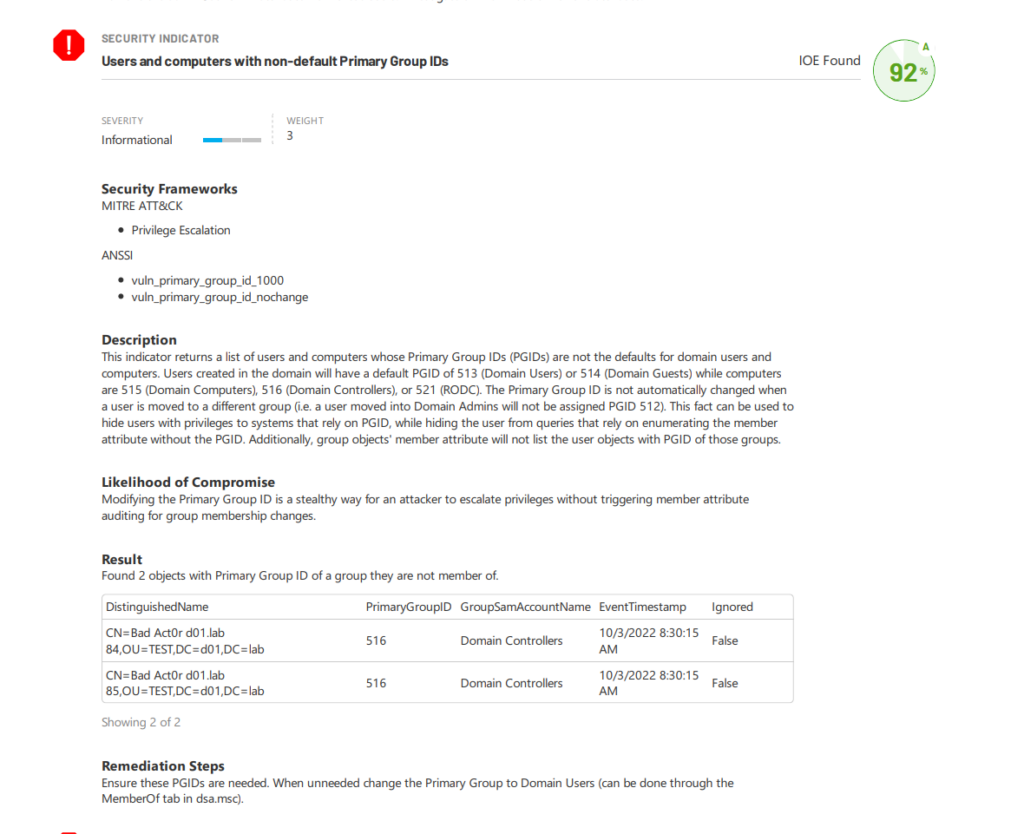
A monitorização em tempo real requer a utilização de ferramentas avançadas de deteção de ameaças, capazes de alertar os administradores para as alterações à medida que estas ocorrem. Estas ferramentas avaliam continuamente o ambiente AD, procurando atividades como alterações inesperadas no ID do grupo principal de um utilizador, o que pode indicar uma potencial violação de segurança ou uma ameaça interna. O Semperis Directory Services Protector (DSP), por exemplo, pode realizar a monitorização em tempo real das alterações no ambiente AD, dando aos administradores a capacidade de reagir prontamente quando é detetada uma anomalia.
Manter uma visão dos IDs de grupos primários
Uma compreensão profunda do papel do ID do grupo primário no Active Directory é crucial tanto para os gestores de TI como para os profissionais de cibersegurança. Este conhecimento proporciona-lhes uma visão valiosa sobre a arquitetura e os mecanismos operacionais do AD, oferece orientações para a administração eficaz das contas de utilizador e esclarece as potenciais implicações de segurança inerentes às configurações das contas. Com esta compreensão, podem proteger melhor a infraestrutura de TI e contribuir para a resiliência global da organização em matéria de cibersegurança.
A utilização de ferramentas robustas de auditoria e monitorização é igualmente crucial. Estas podem ajudar a detetar atividades invulgares, tais como alterações ao ID do grupo principal de um utilizador, o que poderia indicar uma falha de segurança. Através da deteção precoce, é possível tomar as contramedidas adequadas antes que o atacante consiga causar danos significativos.
Saiba mais sobre a segurança do AD
