
Willkommen zu AD Security 101, einer Serie, die die Grundlagen der Active Directory (AD) Sicherheit behandelt. Diese Woche befassen wir uns mit primären Gruppen-IDs und damit, wie unnötige Änderungen an ihnen die Kontoverwaltung erschweren können. Angreifer können Primärgruppen-IDs auch ausnutzen, um Sicherheitsrisiken einzuführen, einschließlich der Ausweitung von Privilegien, und um ihre Mitgliedschaft in einer privilegierten Gruppe zu verschleiern, um ihre Anwesenheit und Aktivitäten im Netzwerk zu verbergen und der Sicherheitsüberwachung zu entgehen.
Was sind primäre Gruppen-IDs?
In AD ist jedes Benutzerkonto mit einer primären Gruppen-ID verknüpft, die die Standardgruppenzugehörigkeit des Benutzers festlegt. Die primäre Gruppen-ID in AD ist ein Überbleibsel aus der Einhaltung des POSIX-Standards (Portable Operating System Interface), der entwickelt wurde, um die plattformübergreifende Kompatibilität zwischen verschiedenen Betriebssystemen zu gewährleisten.
Die primäre Gruppen-ID legt die Standardgruppenmitgliedschaft für ein Benutzerkonto fest. Standardmäßig wird ein Benutzerkonto bei seiner Erstellung in AD Mitglied der Gruppe „Domänenbenutzer“, die damit zur primären Gruppe des Benutzers wird. Dieser Vorgang erfolgt automatisch und trägt zur Optimierung der Zugriffskontrolle und der Ressourcenverwaltung innerhalb der AD-Umgebung bei.
In modernen Windows-Umgebungen spielt die primäre Gruppen-ID keine so wesentliche Rolle mehr wie früher. Die Strategien zur Verwaltung von Gruppenmitgliedschaften und Berechtigungen haben sich in Windows AD weiterentwickelt, sodass nun detailliertere und flexiblere Mechanismen für die Zugriffskontrolle zur Verfügung stehen. Die primäre Gruppen-ID wird jedoch unerlässlich, wenn „Services for Macintosh“ oder POSIX-konforme Anwendungen zum Einsatz kommen. Diese Anwendungen basieren auf POSIX-Standards, bei denen die primäre Gruppen-ID für die Verwaltung von Eigentumsrechten und Berechtigungen für Dateien und Verzeichnisse verwendet wird. Sofern Sie diese Dienste nicht nutzen, besteht keine Notwendigkeit, die primäre Gruppe von „Domänenbenutzer“ zu ändern.
Risiken im Zusammenhang mit primären Gruppen-IDs
Ein Angreifer, der die primäre Gruppen-ID eines Benutzers ändern kann, ist in der Lage, dessen wahrgenommene Rolle und Berechtigungen innerhalb des Netzwerks effektiv zu verändern. Wenn ein Angreifer beispielsweise die primäre Gruppen-ID eines kompromittierten Standardbenutzers in die der Gruppe „Domain Admins“ ändert, kann er sich Administratorrechte innerhalb der AD-Umgebung verschaffen. Dies kann dem Angreifer potenziell weitreichende Kontrolle über das Netzwerk verschaffen. Er kann dann Systemkonfigurationen ändern, die Berechtigungen von Benutzerkonten manipulieren, auf sensible Daten zugreifen und vieles mehr – und das alles, während er als normaler Benutzer auftritt.
Diese Tarntaktik kann es Angreifern auch ermöglichen, sich der Erkennung durch Sicherheitstools zu entziehen. Indem sie die primäre Gruppen-ID ändern, können Angreifer typische Zugriffskontrollmechanismen umgehen und ihre bösartigen Aktivitäten als Routineaktionen von normalen Benutzern tarnen. Diese Taktik macht es unwahrscheinlicher, dass ihre Aktivitäten als verdächtig eingestuft werden, was ihnen mehr Zeit verschafft, das Netzwerk zu kompromittieren.
Noch beunruhigender ist, dass dieser erweiterte Zeitrahmen dem Angreifer die Möglichkeit gibt, eine Vielzahl bösartiger Aktionen durchzuführen, wie z. B. die Exfiltration von Daten, Systemsabotage oder das Einschleusen zusätzlicher Hintertüren für einen zukünftigen Zugriff. Diese Aktionen können so lange unentdeckt bleiben, bis das ungewöhnliche Verhalten entdeckt und richtig interpretiert wird.
Wie nutzen Cyberangreifer Primärgruppen-IDs aus?
Es gibt verschiedene Möglichkeiten, wie ein Angreifer die primäre Gruppen-ID eines Benutzers in AD ändern kann. Diese Methoden erfordern in der Regel bestimmte Berechtigungs- oder Zugriffsebenen, sodass solche Änderungen in der Regel auf eine Sicherheitslücke hindeuten.
- Kompromittierte Anmeldedaten: Erhält ein Angreifer die Anmeldedaten für ein Konto mit ausreichenden Berechtigungen, beispielsweise eines Domänenadministrators oder eines Kontobetreibers, kann er diese Anmeldedaten nutzen, um sich beim AD-System anzumelden und die primäre Gruppen-ID eines Benutzers zu ändern. Eine solche Kompromittierung kann durch einen Brute-Force-Angriff, Phishing oder eine andere Form von Social Engineering erfolgen.
- Sicherheitslücken im Active Directory: Angreifer können Sicherheitslücken im Active Directory-System oder im gesamten Netzwerk ausnutzen. So kann ein Angreifer beispielsweise unbehobene Software-Sicherheitslücken ausnutzen, um sich erweiterte Berechtigungen zu verschaffen, mit denen er anschließend die primäre Gruppen-ID eines Benutzers ändern kann.
- Ausweitung von Berechtigungen: Angreifer können sich zunächst über ein Konto mit geringeren Berechtigungen Zugang zum Netzwerk verschaffen und anschließend eine Sicherheitslücke oder eine Fehlkonfiguration ausnutzen, um die Berechtigungen dieses Kontos zu erweitern.
Wie können Sie den Missbrauch von Primärgruppen-IDs erkennen?
Diese Angriffsvektoren unterstreichen die Notwendigkeit einer guten Cybersicherheitshygiene:
- Regelmäßige Patches und Software-Updates.
- Überwachen Sie verdächtige Aktivitäten und reagieren Sie umgehend darauf.
- Setzen Sie das Prinzip des geringsten Privilegs durch.
- Informieren Sie die Benutzer über mögliche Social Engineering-Taktiken.
Um die mit primären Gruppen-IDs verbundenen Risiken zu mindern, sollten Sie einen mehrstufigen Ansatz für die AD-Sicherheit mit Schwerpunkt auf proaktivem Auditing und Echtzeitüberwachung in Betracht ziehen.
Proaktives Auditing in Active Directory bedeutet eine regelmäßige Analyse der Active-Directory-Protokolle zur Erkennung von Anomalien. In diesem Zusammenhang könnten unerwartete Änderungen der primären Gruppen-IDs von Benutzern auf unbefugte oder böswillige Versuche hindeuten, die Berechtigungen eines Benutzers zu ändern oder dessen tatsächliche Gruppenzugehörigkeit zu verschleiern.
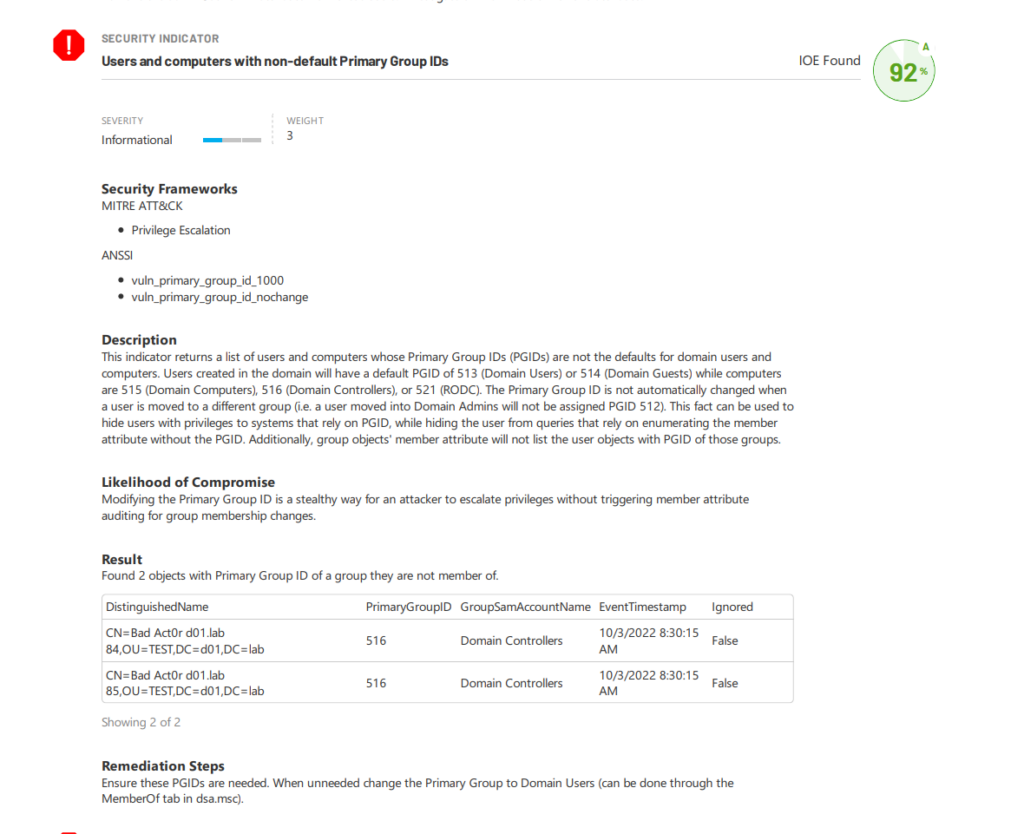
Ein typisches Beispiel für eine rote Flagge ist die Tatsache, dass ein Standardbenutzer Teil einer administrativen Gruppe wird, was auf eine mögliche Sicherheitsverletzung hinweist. Durch proaktives Auditing können IT-Experten solche Unstimmigkeiten frühzeitig erkennen und verhindern, dass sie sich zu größeren Problemen auswachsen. Tools wie Purple Knight können dabei helfen, indem sie die Überwachung von Änderungen in der AD-Umgebung automatisieren und Erkenntnisse liefern, die bei einer manuellen Überprüfung möglicherweise übersehen werden. Abbildung 1 zeigt einen Bericht, der einen Indikator für die Gefährdung (IOE) im Zusammenhang mit primären Gruppen-IDs findet.
Die Echtzeitüberwachung erfordert den Einsatz fortschrittlicher Tools zur Erkennung von Bedrohungen, die Administratoren sofort auf auftretende Änderungen hinweisen können. Diese Tools überprüfen kontinuierlich die AD-Umgebung und suchen nach Aktivitäten wie unerwarteten Änderungen der primären Gruppen-ID eines Benutzers, die auf eine potenzielle Sicherheitsverletzung oder eine Insider-Bedrohung hindeuten könnten. „ Directory Services Protector “ von Semperis (DSP) kann beispielsweise Änderungen in der AD-Umgebung in Echtzeit überwachen und ermöglicht es Administratoren, umgehend zu reagieren, sobald eine Anomalie erkannt wird.
Behalten Sie den Überblick über die IDs von Primärgruppen
Ein tiefgreifendes Verständnis der Rolle der primären Gruppen-ID in Active Directory ist sowohl für IT-Manager als auch für Fachleute im Bereich Cybersicherheit von entscheidender Bedeutung. Dieses Wissen vermittelt ihnen wertvolle Einblicke in die Architektur und die Funktionsweise von AD, bietet Anhaltspunkte für die effektive Verwaltung von Benutzerkonten und verdeutlicht die potenziellen Sicherheitsauswirkungen, die mit der Konfiguration von Konten einhergehen. Mit diesem Verständnis können sie die IT-Infrastruktur besser schützen und zur allgemeinen Cybersicherheitsresilienz des Unternehmens beitragen.
Der Einsatz zuverlässiger Audit- und Überwachungstools ist ebenfalls von entscheidender Bedeutung. Diese können dabei helfen, ungewöhnliche Aktivitäten zu erkennen, wie beispielsweise Änderungen an der primären Gruppen-ID eines Benutzers, die auf eine Sicherheitsverletzung hindeuten könnten. Durch eine frühzeitige Erkennung können geeignete Gegenmaßnahmen ergriffen werden, bevor der Angreifer erheblichen Schaden anrichten kann.
Erfahren Sie mehr über AD-Sicherheit
