
Benvenuti a AD Security 101, una serie sulle basi della sicurezza di Active Directory (AD). Questa settimana parliamo degli ID di gruppo primari e di come le modifiche non necessarie possano complicare la gestione degli account. Gli aggressori possono anche sfruttare gli ID dei gruppi primari per introdurre rischi per la sicurezza, tra cui l'escalation dei privilegi, e per nascondere la loro appartenenza a un gruppo privilegiato, insinuandosi nella rete ed eludendo il monitoraggio della sicurezza.
Cosa sono gli ID dei gruppi primari?
In AD, ogni account utente è associato a un ID di gruppo primario, che determina l'appartenenza predefinita dell'utente a un gruppo. L'ID di gruppo primario in AD è un retaggio della conformità allo standard POSIX (Portable Operating System Interface), progettato per garantire la compatibilità multipiattaforma tra diversi sistemi operativi.
L'ID del gruppo primario definisce l'appartenenza predefinita a un gruppo per un account utente. Per impostazione predefinita, quando viene creato un account utente in AD, questo diventa membro del gruppo "Utenti del dominio", che diventa il gruppo primario dell'utente. Questo processo è automatico e contribuisce a semplificare il controllo degli accessi e la gestione delle risorse all'interno dell'ambiente AD.
Negli ambienti Windows moderni, l’ID del gruppo primario non riveste più un ruolo così rilevante come in passato. Le strategie di gestione dell'appartenenza ai gruppi e delle autorizzazioni si sono evolute in Windows AD, che ora offre meccanismi più granulari e flessibili per il controllo degli accessi. L'ID del gruppo primario diventa essenziale quando sono coinvolti Services for Macintosh o applicazioni conformi allo standard POSIX. Queste applicazioni si basano sugli standard POSIX, in cui l'ID del gruppo primario viene utilizzato per la gestione della proprietà di file e directory e delle autorizzazioni. A meno che non si utilizzino questi servizi, non è necessario modificare il gruppo primario da "Utenti del dominio".
Rischi associati agli ID dei gruppi primari
Un malintenzionato in grado di modificare l’ID del gruppo primario di un utente può di fatto alterarne il ruolo e i privilegi percepiti all’interno della rete. Ad esempio, se un malintenzionato modifica l’ID del gruppo primario di un utente standard compromesso sostituendolo con quello del gruppo “Domain Admins”, può ottenere diritti di accesso amministrativi all’interno dell’ambiente AD. Ciò può potenzialmente conferire al malintenzionato un controllo esteso sulla rete. Può quindi modificare le configurazioni di sistema, manipolare i privilegi degli account utente, accedere a dati sensibili e altro ancora, il tutto apparendo come un utente normale.
Questa tattica di occultamento può anche consentire agli aggressori di eludere il rilevamento da parte degli strumenti di sicurezza. Modificando l'ID del gruppo primario, gli aggressori possono aggirare i tipici meccanismi di controllo degli accessi, mascherando di fatto le loro attività dannose come azioni di routine eseguite da utenti regolari. Questa tattica rende meno probabile che le loro attività vengano segnalate come sospette, dando loro più tempo per compromettere la rete.
Ancora più preoccupante è il fatto che questo maggiore lasso di tempo può consentire all'attaccante di eseguire una serie di azioni dannose, come l'esfiltrazione dei dati, il sabotaggio del sistema o l'installazione di ulteriori backdoor per accessi futuri. Queste azioni possono continuare a non essere rilevate finché il comportamento insolito non viene scoperto e interpretato correttamente.
In che modo i cyberattaccanti sfruttano gli ID dei gruppi primari?
Esistono diversi modi in cui un malintenzionato può modificare l'ID del gruppo primario di un utente in AD. Questi metodi richiedono generalmente determinati livelli di privilegio o di accesso, pertanto tali modifiche indicano solitamente una falla nella sicurezza.
- Credenziali compromesse: se un malintenzionato ottiene le informazioni di accesso relative a un account con privilegi sufficienti, come ad esempio un amministratore di dominio o un operatore di account, può utilizzare tali credenziali per accedere al sistema AD e modificare l'ID del gruppo primario di un utente. Tale compromissione può avvenire tramite un attacco di forza bruta, il phishing o un'altra forma di ingegneria sociale.
- Vulnerabilità di AD: gli autori degli attacchi possono sfruttare le vulnerabilità presenti nel sistema AD o nella rete nel suo complesso. Ad esempio, un autore di attacchi può sfruttare le vulnerabilità del software per cui non sono state applicate le patch per ottenere privilegi elevati, che può poi utilizzare per modificare l'ID del gruppo primario di un utente.
- Escalazione dei privilegi: gli aggressori possono ottenere un accesso iniziale alla rete utilizzando un account con privilegi limitati, per poi sfruttare una vulnerabilità o una configurazione errata al fine di aumentare i privilegi dell'account.
Come si può rilevare l'abuso degli ID dei gruppi primari?
Questi vettori di attacco sottolineano la necessità di mantenere una buona igiene della sicurezza informatica:
- Applicare regolarmente patch e aggiornamenti al software.
- Monitorare e rispondere prontamente alle attività sospette.
- Applicare il principio del minor privilegio.
- Istruire gli utenti sulle potenziali tattiche di social engineering.
Per ridurre i rischi associati agli ID dei gruppi primari, considera l'utilizzo di un approccio a più livelli alla sicurezza di AD, con particolare attenzione all'auditing proattivo e al monitoraggio in tempo reale.
L'auditing proattivo in AD consiste in un'analisi periodica dei log di AD volta a individuare eventuali anomalie. In questo contesto, qualsiasi variazione inattesa degli ID dei gruppi primari degli utenti potrebbe indicare tentativi non autorizzati o dolosi di alterare i privilegi di un utente o di nascondere la sua effettiva appartenenza a un gruppo.
Un tipico campanello d'allarme potrebbe essere rappresentato dal fatto che un utente standard diventa parte di un gruppo amministrativo, indicando una potenziale violazione della sicurezza. L'auditing proattivo consente ai professionisti IT di identificare tempestivamente tali incongruenze, evitando che si trasformino in problemi gravi. Strumenti come Purple Knight possono aiutare automatizzando il monitoraggio delle modifiche nell'ambiente AD e fornendo spunti che altrimenti potrebbero passare inosservati durante una revisione manuale. La Figura 1 mostra un report che individua un indicatore di esposizione (IOE) relativo agli ID del gruppo primario.
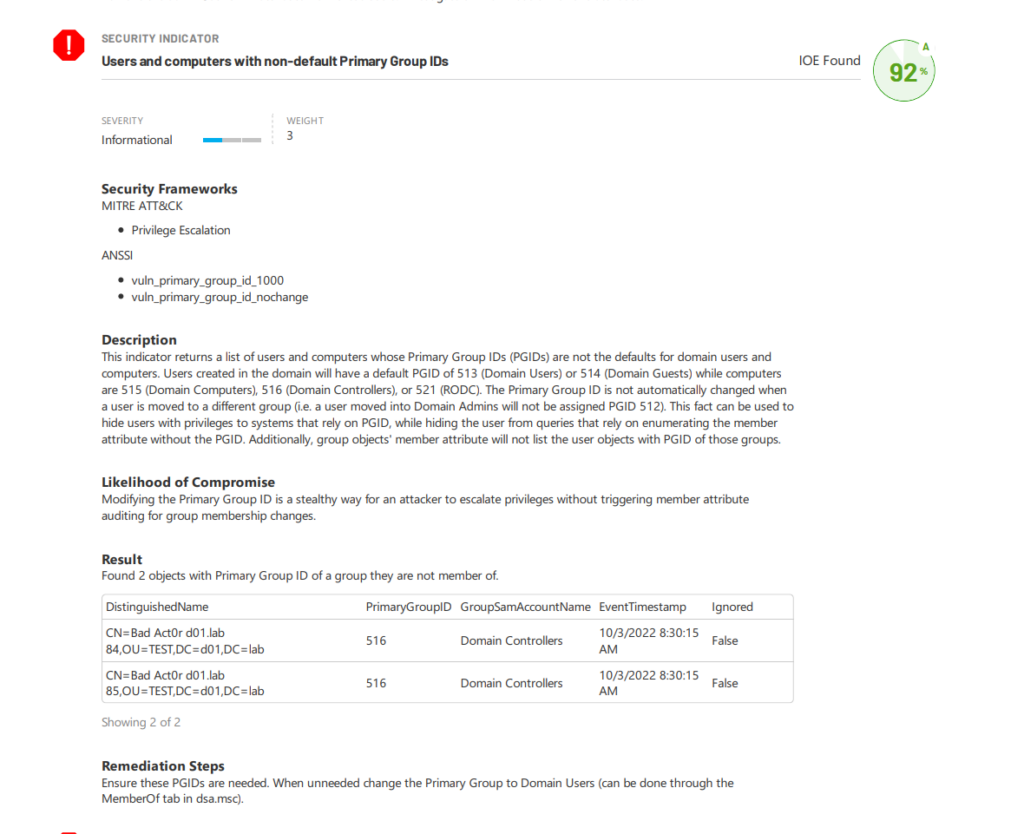
Il monitoraggio in tempo reale richiede l'uso di strumenti avanzati di rilevamento delle minacce in grado di avvisare gli amministratori delle modifiche non appena si verificano. Questi strumenti valutano costantemente l'ambiente AD, alla ricerca di attività quali alterazioni impreviste dell'ID del gruppo primario di un utente, che potrebbero segnalare una potenziale violazione della sicurezza o una minaccia interna. Semperis Directory Services Protector (DSP), ad esempio, è in grado di eseguire il monitoraggio in tempo reale delle modifiche nell'ambiente AD, consentendo agli amministratori di reagire tempestivamente quando viene rilevata un'anomalia.
Mantenere la visione degli ID dei gruppi primari
Una comprensione approfondita del ruolo dell'ID del gruppo primario in Active Directory è fondamentale sia per i responsabili IT che per i professionisti della sicurezza informatica. Questa conoscenza fornisce loro preziose informazioni sull'architettura e sui meccanismi operativi di AD, offre indicazioni per una gestione efficace degli account utente e chiarisce le potenziali implicazioni di sicurezza insite nelle configurazioni degli account. Grazie a questa comprensione, possono proteggere meglio l'infrastruttura IT e contribuire alla resilienza complessiva dell'organizzazione in materia di sicurezza informatica.
È inoltre fondamentale l'uso di strumenti di auditing e monitoraggio affidabili. Questi possono aiutare a individuare attività insolite, come le modifiche all'ID del gruppo primario di un utente, che potrebbero indicare una violazione della sicurezza. Grazie al rilevamento tempestivo, è possibile adottare contromisure adeguate prima che l'autore dell'attacco possa causare danni significativi.
Maggiori informazioni sulla sicurezza di AD
