
La faille de sécurité de SolarWinds, survenue en décembre 2020, a marqué un tournant dans la stratégie d’attaque des cybercriminels. Les cybermenaces ciblent de plus en plus les environnements cloud des entreprises, généralement Microsoft Entra ID (anciennement Azure AD), avant de s’attaquer à Active Directory (AD) sur site — ou inversement. Cela soulève la question suivante : quel est le niveau de sécurité de votre environnement d’identité hybride et de votre protection des identités ?
Selon le Digital Defense Report 2023 de Microsoft, les équipes de réponse aux incidents ont trouvé, entre autres vulnérabilités des systèmes d'identité, "une barrière de sécurité brisée entre l'administration sur site et l'administration dans le nuage". Comme le souligne le rapport, ces lacunes permettent diverses tactiques d'attaque allant de l'accès initial au mouvement latéral et à la persistance.
La détection et la réponse aux menaces AD hybrides nécessitent une vue sur l'ensemble de l'environnement, à la fois sur site et dans le nuage, ainsi qu'une remédiation automatique pour arrêter les attaques qui évoluent trop rapidement pour une intervention humaine. Semperis Directory Services Protector (DSP) offre des capacités inégalées pour la protection AD et Microsoft Entra ID, à commencer par une vue des identités hybrides qui vous permet de suivre les changements dans l'ensemble de l'environnement.
Comment Directory Services Protector améliore-t-il la protection hybride Entra ID ?
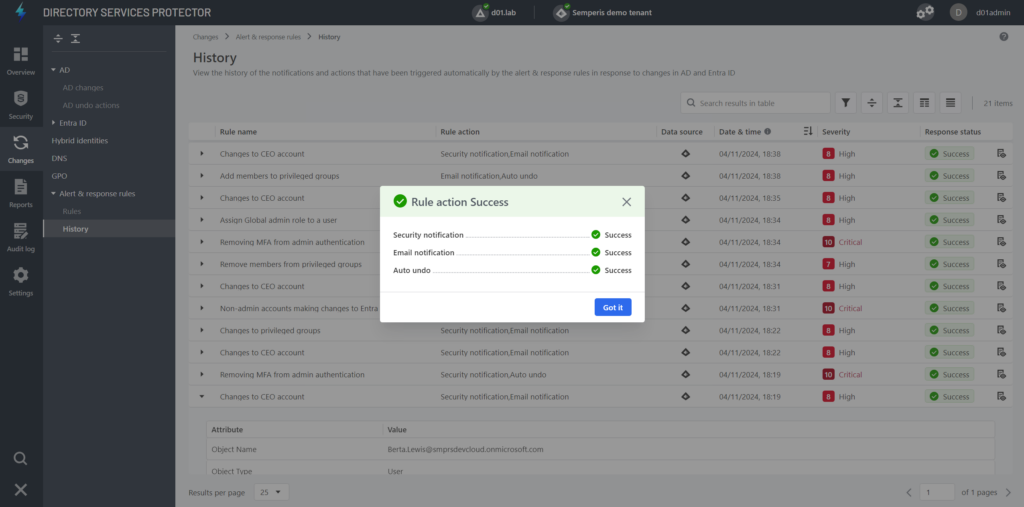
DSP fournit une remédiation complète des changements malveillants, y compris la capacité de :
- Créer des règles personnalisées pour répondre à des changements spécifiques d'Entra ID
- Auto-undo ou notification aux utilisateurs lorsqu'un changement spécifique est détecté
- Filtrer et rechercher les règles déclenchées
Le temps nécessaire pour répondre à une attaque d'identité est l'un des principaux facteurs de l'étendue et de la gravité de l'incident. Les dommages causés par une attaque du système d'identité peuvent avoir de nombreuses conséquences négatives, telles que
- Ralentissement de l'activité
- Perte de recettes
- Perturbations du service à la clientèle
- Problèmes juridiques
- Atteinte à la réputation
DSP offre une détection et une réponse complètes aux menaces liées à l'identité (ITDR) pour les environnements AD hybrides et Entra ID, ce qui permet d'économiser du temps de réponse et de réduire le risque d'attaques potentiellement préjudiciables à l'activité de l'entreprise.
Évolution importante grâce à la puissance de traitement pour la protection AD et Microsoft Entra ID dans n'importe quel environnement
Comme le savent les équipes d'exploitation informatique, le nombre de modifications quotidiennes dans un environnement AD hybride, en particulier dans les grandes organisations distribuées, peut atteindre des milliers, voire des millions. Le suivi des modifications malveillantes dans les grands environnements est un problème difficile.
Directory Services Protector relève ce défi grâce à un traitement conçu pour gérer un énorme volume de changements. Nous comptons parmi nos clients des organisations dont les environnements AD sont parmi les plus vastes et les plus complexes au monde, notamment
- Le numéro 1 mondial des grandes surfaces
- Deux des trois principaux cabinets de conseil mondiaux
- Le meilleur système de santé des États-Unis
DSP a prouvé qu'elle pouvait gérer de manière transparente le traitement des données relatives à la sécurité de l'identité dans ces environnements massifs, en accélérant le temps de réponse et en réduisant les temps d'arrêt. Le serveur d'analyse d'identité Semperis (IAS), qui fait partie de la plateforme DSP , est le moteur de ce processus de changement rapide. IAS est un service d'infrastructure facile à déployer qui accélère le traitement des alertes de notification et des actions de réponse.
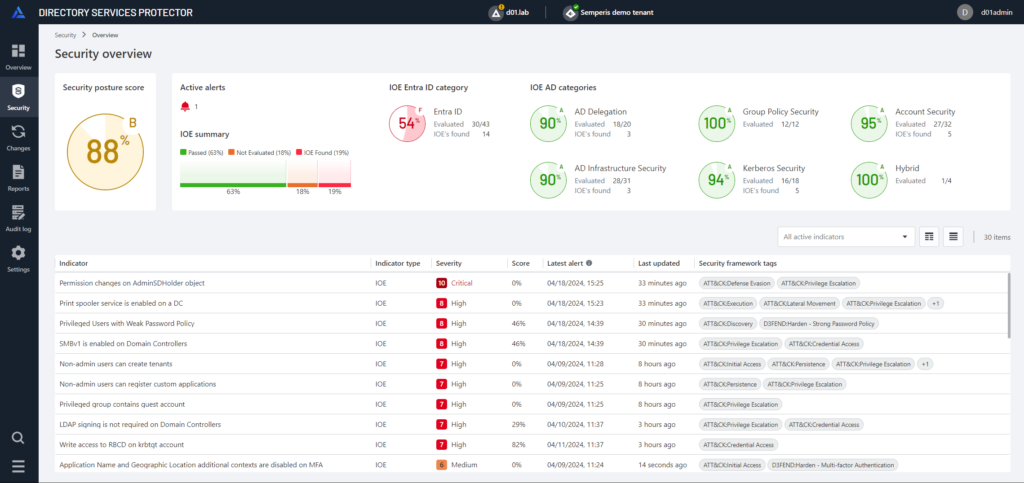
DSP accélère également la remédiation des attaques. Une navigation simplifiée et des catégories de gravité granulaires pour les indicateurs d'exposition (IOE) et les indicateurs de compromission (IOC) vous aident à hiérarchiser les menaces dans l'environnement afin que vous puissiez traiter les problèmes les plus critiques en premier.
Améliorer la détection des risques, accélérer la réponse et optimiser le traitement des données de sécurité
Quels sont les principaux défis auxquels votre équipe est confrontée pour détecter les menaces pesant sur votre système d'identité hybride et y répondre ? Bon nombre des nouvelles fonctionnalités de protection d'AD et d'Entra ID que nous déployons dans le cadre de l'DSP répondent directement aux besoins de nos clients, notamment la possibilité de :
- Réduire le temps nécessaire pour corriger les mauvaises configurations AD, y compris les erreurs opérationnelles et les changements potentiellement malveillants ou les fuites d'informations d'identification.
- Obtenir une visibilité sur les changements malveillants dans l'environnement cloud hybride afin de se prémunir contre le nombre croissant d'attaques qui commencent sur site et se déplacent vers le cloud.
- Reculer automatiquement les changements malveillants dans AD on-prem et Entra ID
- Réduire le temps nécessaire pour traiter les changements de système d'identité, ce qui peut ralentir les opérations dans les environnements AD hybrides complexes et de très grande taille.
DSP continue de s'imposer comme la solution ITDR la plus complète du marché, protégeant à la fois Active Directory et Entra ID grâce à une détection et une réponse continues en mode automatique. Pour découvrir « DSP » en action, visionnez nos vidéos explicatives ou contactez notre équipe d'experts Active Directory et Entra ID pour obtenir une démonstration.

En savoir plus sur la protection AD et Entra ID
