
A violação da SolarWinds, em dezembro de 2020, marcou uma mudança na estratégia de ataque dos autores de ameaças. As ameaças cibernéticas visam cada vez mais os ambientes na nuvem das organizações, normalmente o Microsoft Entra ID (anteriormente Azure AD), passando depois para o Active Directory (AD) local — ou vice-versa. Isto levanta a seguinte questão: até que ponto o seu ambiente híbrido de identidades e a proteção das identidades são seguros?
De acordo com o Digital Defense Report 2023 da Microsoft, as equipas de resposta a incidentes encontraram, entre outras vulnerabilidades do sistema de identidade, "uma barreira de segurança quebrada entre a administração no local e na nuvem". Como o relatório aponta, essas lacunas permitem várias táticas de ataque, desde o acesso inicial até o movimento lateral e a persistência.
Detetar e responder a ameaças híbridas do AD requer uma visão de todo o ambiente - tanto no local quanto na nuvem - e correção automática para interromper ataques que se movem rápido demais para a intervenção humana. O Semperis Directory Services Protector (DSP) fornece recursos incomparáveis para a proteção do AD e do Microsoft Entra ID, começando com uma visualização de identidades híbridas para que você possa acompanhar as alterações em todo o ambiente.
Como é que o Directory Services Protector melhora a proteção Entra ID híbrida?
DSP fornece uma correção abrangente de alterações maliciosas, incluindo a capacidade de:
- Criar regras personalizadas para abordar alterações específicas de ID Entra
- Auto-confirmação ou notificação dos utilizadores quando é detectada uma alteração específica
- Filtrar e pesquisar regras accionadas
O tempo que demora a responder a um ataque de identidade é um dos maiores factores do âmbito e da gravidade do incidente. Os danos causados por um ataque a um sistema de identidade podem incluir muitos impactos negativos, tais como
- Abrandamento das actividades
- Perda de receitas
- Perturbações no serviço ao cliente
- Problemas legais
- Danos à reputação
DSP fornece deteção e resposta abrangente a ameaças à identidade (ITDR) para ambientes híbridos de AD e Entra ID - economizando tempo de resposta e reduzindo o risco de ataques potencialmente prejudiciais aos negócios.
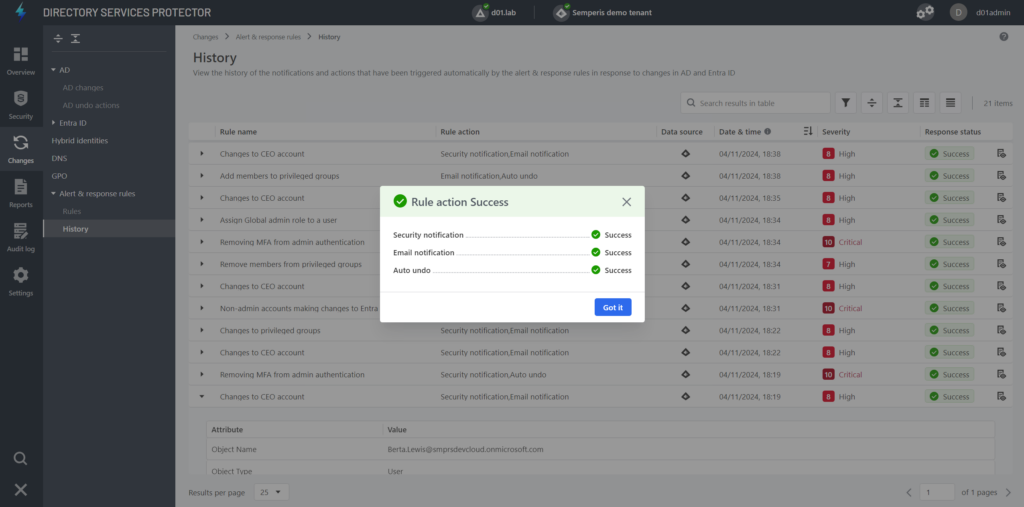
Grande escala com capacidade de processamento para proteção do AD e do Microsoft Entra ID em qualquer ambiente
Como as equipas de operações de TI sabem, o número de alterações que ocorrem diariamente num ambiente AD híbrido - especialmente em organizações grandes e distribuídas - pode ser de milhares ou milhões. O rastreamento de alterações mal-intencionadas em ambientes grandes é um problema difícil.
Directory Services Protector A solução da Microsoft para o AD responde a este desafio com um processamento concebido para lidar com um enorme volume de alterações. Os nossos clientes incluem organizações com alguns dos maiores e mais complexos ambientes AD do mundo, incluindo:
- A maior cadeia de grandes superfícies do mundo
- Duas das três principais empresas de consultoria a nível mundial
- O melhor sistema de saúde dos EUA
DSP é comprovadamente capaz de lidar com o processamento de dados de segurança de identidade para esses ambientes massivos, acelerando o tempo de resposta e reduzindo o tempo de inatividade. O Semperis Identity Analytics Server (IAS) - parte da plataforma DSP - é o mecanismo por trás desse rápido processo de mudança. O IAS é um serviço de infraestrutura fácil de implantar que acelera o processamento de alertas de notificação e ações de resposta.
DSP também acelera a correção de ataques. A navegação simplificada e as categorias de gravidade granular para indicadores de exposição (IOEs) e indicadores de compromisso (IOCs) ajudam-no a dar prioridade às ameaças no ambiente, para que possa resolver primeiro os problemas mais críticos.
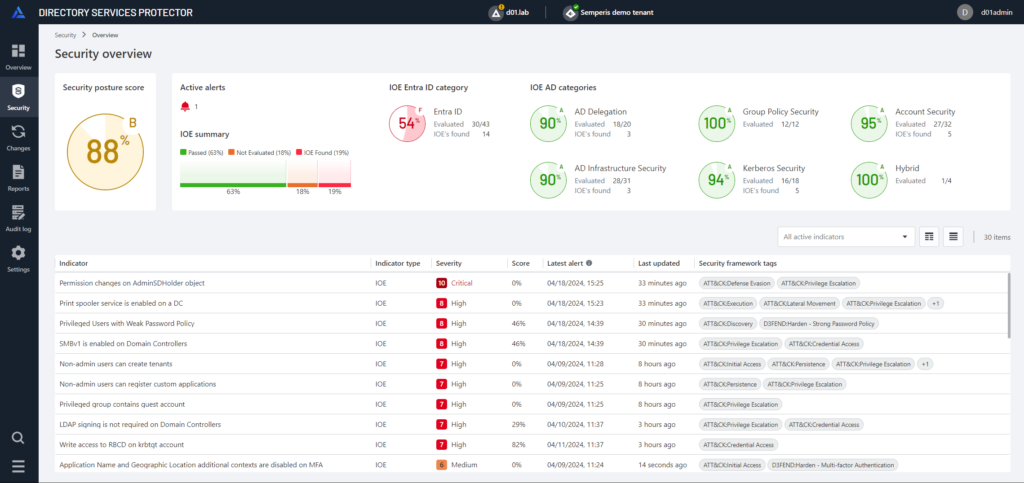
Melhorar a deteção de riscos, acelerar a resposta e otimizar o processamento de dados de segurança
Quais são os maiores desafios que a sua equipa enfrenta na deteção e resposta a ameaças ao seu sistema de identidade híbrido? Muitas das novas funcionalidades de proteção do AD e do Entra ID que estamos a implementar no « DSP » surgem em resposta direta às necessidades dos nossos clientes, incluindo a capacidade de:
- Reduzir o tempo necessário para corrigir as configurações incorrectas do AD, incluindo erros operacionais e alterações potencialmente maliciosas ou fugas de credenciais
- Obter visibilidade das alterações maliciosas em todo o ambiente de nuvem híbrida para se proteger contra o número crescente de ataques que começam no local e passam para a nuvem
- Reverter automaticamente alterações maliciosas no AD local e no Entra ID
- Reduzir o tempo necessário para processar alterações ao sistema de identidade, o que pode atrasar as operações em ambientes AD híbridos muito grandes e complexos
DSP continua a evoluir como a solução de ITDR mais abrangente disponível no mercado, protegendo tanto o AD como o Entra ID ao automatizar a deteção e a resposta contínuas. Para ver o « DSP » em ação, veja os nossos vídeos explicativos ou contacte a nossa equipa de especialistas em Active Directory e Entra ID para uma demonstração.

Mais informações sobre a proteção AD e Entra ID
