
La violazione subita da SolarWinds nel dicembre 2020 ha segnato un cambiamento nella strategia di attacco degli autori delle minacce. Le minacce informatiche prendono sempre più di mira gli ambienti cloud delle organizzazioni, in genere Microsoft Entra ID (precedentemente Azure AD), per poi spostarsi su Active Directory (AD) on-premise — o viceversa. Ciò solleva una domanda: quanto sono sicuri il vostro ambiente di identità ibrido e la protezione delle identità?
Secondo il Digital Defense Report 2023 di Microsoft, i team di risposta agli incidenti hanno riscontrato, tra le altre vulnerabilità dei sistemi di identità, "la rottura della barriera di sicurezza tra l'amministrazione on-premises e quella cloud". Come sottolinea il rapporto, queste lacune consentono varie tattiche di attacco, dall'accesso iniziale al movimento laterale e alla persistenza.
Il rilevamento e la risposta alle minacce all'AD ibrido richiedono una visione dell'intero ambiente, sia on-premises che cloud, e un rimedio automatico per bloccare gli attacchi che si muovono troppo velocemente per l'intervento umano. Semperis Directory Services Protector (DSP) offre funzionalità impareggiabili per la protezione di AD e Microsoft Entra ID, a partire da una vista delle identità ibride che consente di monitorare le modifiche in tutto l'ambiente.
In che modo Directory Services Protector migliora la protezione ibrida Entra ID?
DSP offre una riparazione completa delle modifiche dannose, compresa la possibilità di:
- Creare regole personalizzate per affrontare modifiche specifiche dell'ID Entra
- Esecuzione automatica o notifica agli utenti quando viene rilevata una modifica specifica
- Filtro e ricerca delle regole attivate
Il tempo necessario per rispondere a un attacco alle identità è uno dei fattori principali della portata e della gravità dell'incidente. I danni derivanti da un attacco a un sistema di identità possono includere molti impatti negativi, quali:
- Rallentamenti aziendali
- Perdita di fatturato
- Interruzioni del servizio clienti
- Problemi legali
- Danno reputazionale
DSP fornisce un servizio completo di rilevamento e risposta alle minacce all'identità (ITDR) per ambienti ibridi AD ed Entra ID, risparmiando tempo di risposta e riducendo il rischio di attacchi potenzialmente dannosi per l'azienda.
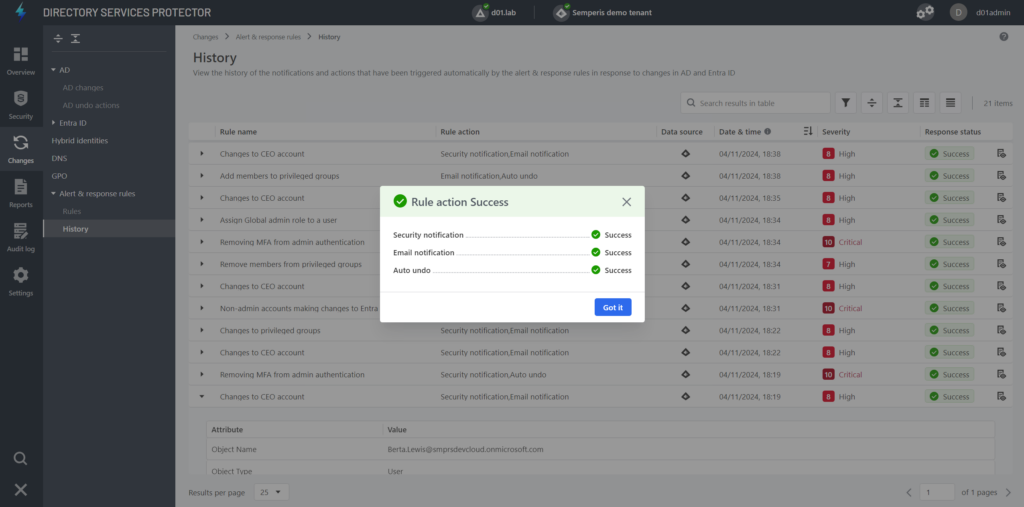
Scalare in grande con la potenza di elaborazione per la protezione di AD e Microsoft Entra ID in qualsiasi ambiente
Come sanno i team IT ops, il numero di modifiche che si verificano quotidianamente in un ambiente AD ibrido, in particolare nelle grandi organizzazioni distribuite, può essere dell'ordine di migliaia o milioni. Tracciare le modifiche dannose in ambienti di grandi dimensioni è un problema difficile.
Directory Services Protector affronta questa sfida con un'elaborazione costruita per gestire un enorme volume di modifiche. Tra i nostri clienti ci sono organizzazioni con alcuni degli ambienti AD più grandi e complessi al mondo, tra cui:
- Il numero uno al mondo nel settore della grande distribuzione
- Due delle tre principali società di consulenza globale
- Il principale sistema sanitario statunitense
DSP è in grado di gestire senza problemi l'elaborazione dei dati sulla sicurezza dell'identità per questi ambienti massicci, accelerando i tempi di risposta e riducendo i tempi di inattività. Il Semperis Identity Analytics Server (IAS), parte della piattaforma DSP , è il motore di questo rapido processo di cambiamento. IAS è un servizio infrastrutturale facile da implementare che accelera l'elaborazione degli avvisi di notifica e delle azioni di risposta.
DSP accelera anche la bonifica degli attacchi. La navigazione semplificata e le categorie di gravità granulari per gli indicatori di esposizione (IOE) e gli indicatori di compromissione (IOC) aiutano a stabilire la priorità delle minacce nell'ambiente, in modo da poter affrontare prima i problemi più critici.
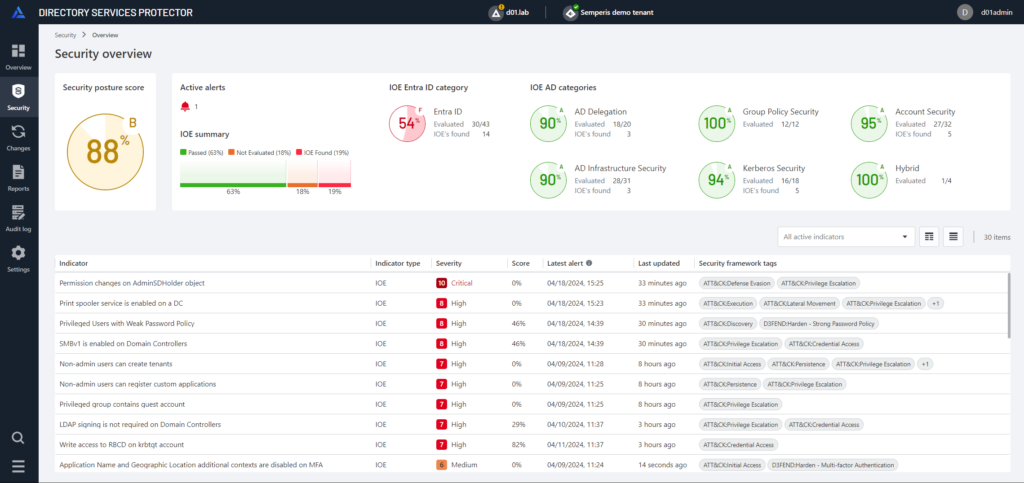
Migliorare il rilevamento dei rischi, accelerare la risposta e ottimizzare l'elaborazione dei dati di sicurezza.
Quali sono le principali sfide che il vostro team deve affrontare nell'individuare e gestire le minacce al vostro sistema di identità ibrido? Molte delle nuove funzionalità di protezione di AD ed Entra ID che stiamo introducendo in DSP rappresentano una risposta diretta alle esigenze dei nostri clienti, tra cui la possibilità di:
- Ridurre il tempo necessario per correggere le configurazioni errate di AD, compresi gli errori operativi e le modifiche potenzialmente dannose o le credenziali trapelate.
- Ottenere visibilità sulle modifiche dannose nell'ambiente di cloud ibrido per difendersi dal numero crescente di attacchi che partono da ambienti on-premise e si spostano nel cloud.
- Annullamento automatico delle modifiche dannose sia in AD on-prem che in Entra ID.
- Ridurre i tempi di elaborazione delle modifiche al sistema di identità, che possono rallentare le operazioni in ambienti AD ibridi molto grandi e complessi.
DSP continua a evolversi come la soluzione ITDR più completa disponibile sul mercato, proteggendo sia AD che Entra ID grazie a un sistema di rilevamento e risposta continui in modalità automatica. Per vedere “ DSP ” in azione, guarda i nostri video dimostrativi o contatta il nostro team di esperti di Active Directory ed Entra ID per una demo.

Ulteriori informazioni sulla protezione AD e Entra ID
