Modernización de directorios
Categorías
- Copia de seguridad y recuperación de Active Directory (71)
- Seguridad de Active Directory (250)
- Introducción a la seguridad en la publicidad (19)
- IA agencial (16)
- Herramientas comunitarias (26)
- Gestión de crisis (9)
- Ciberresiliencia (1)
- Modernización del directorio (11)
- Desde la primera línea (71)
- Protección híbrida de la identidad (102)
- Catálogo de ataques a la identidad (32)
- Biblioteca de investigación sobre seguridad de la identidad (11)
- Detección y respuesta ante amenazas a la identidad (178)
- Nuestra misión: Ser una fuerza para el bien (15)
- Purple Knight (6)
- Universidad Semperis (5)
- La perspectiva del CISO (19)
- Investigación sobre amenazas (92)
- Sin categoría (3)
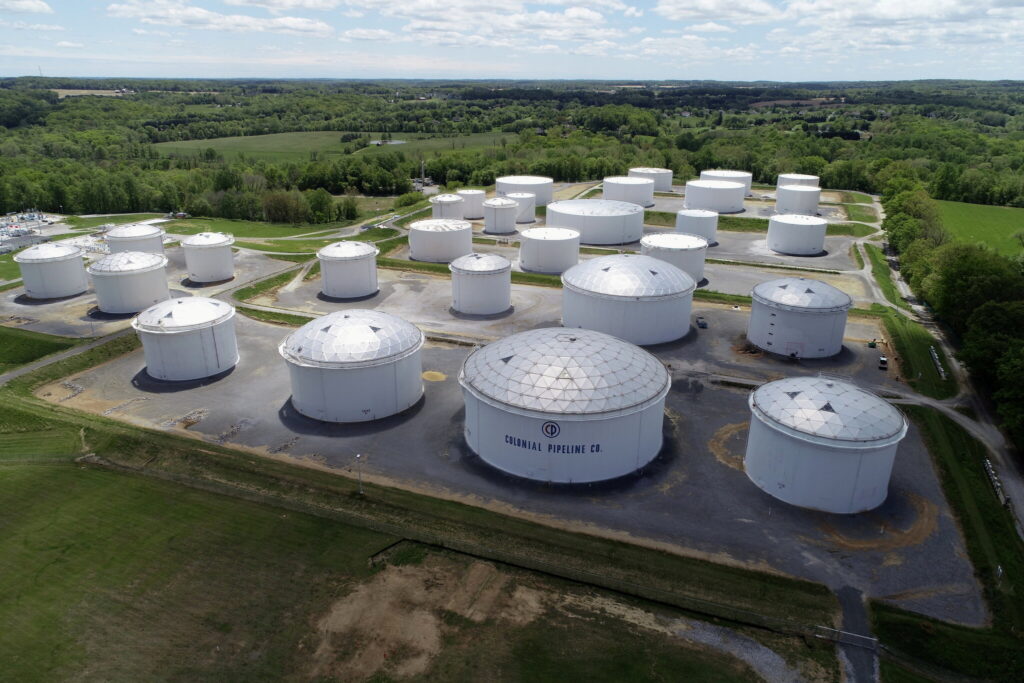
Un año después del ciberataque a Colonial Pipeline
- Equipo Semperis
El ciberataque a Colonial Pipeline en mayo de 2021 es uno de los principales ataques a infraestructuras críticas hasta la fecha. En ese momento, el Director de Servicios de Semperis, Sean Deuby, predijo que el ataque de ransomware como servicio (RaaS) era una "implicación de lo que está por venir ... temporada abierta a los proveedores de infraestructura." Un año después,...
Proteger Active Directory es el primer paso para cumplir las nuevas directrices de la Autoridad de Conducta Financiera del Reino Unido
- Dan Bowdrey
En 2019, la Autoridad de Conducta Financiera (FCA) propuso cambios en la forma en que las instituciones del sector financiero del Reino Unido garantizan la resiliencia operativa, en particular contra la amenaza de ciberataques. La FCA comenzará a aplicar las directrices el 31 de marzo de 2022. Todas las organizaciones reguladas por la FCA se enfrentarán a auditorías para demostrar su cumplimiento....
NotPetya Flashback: El último ataque a la cadena de suministro pone en peligro Active Directory
- Chris Roberts
La semana pasada saltó la noticia de que un sofisticado adversario penetró en la red de FireEye y robó las herramientas de evaluación Red Team de la empresa.Al parecer, el ataque está relacionado con un asalto de mayor envergadura a la cadena de suministro que afectó a organizaciones gubernamentales, de consultoría, tecnología y telecomunicaciones de Norteamérica, Europa, Asia y Oriente Medio.Para hacerse una idea de lo que este conjunto de herramientas robadas...