Verzeichnis-Modernisierung
Kategorien
- Sicherung und Wiederherstellung von Active Directory (71)
- Active Directory-Sicherheit (250)
- AD-Sicherheit 101 (19)
- Agentische KI (16)
- Community-Tools (26)
- Krisenmanagement (9)
- Cyber-Resilienz (1)
- Modernisierung des Verzeichnisses (11)
- Von der Front (71)
- Hybrider Identitätsschutz (102)
- Katalog der Identitätsangriffe (32)
- Forschungsbibliothek zur Identitätssicherheit (11)
- Erkennung und Reaktion auf Identitätsbedrohungen (178)
- Unsere Mission: Eine Kraft für das Gute sein (15)
- Purple Knight (6)
- Semperis Universität (5)
- Die Sichtweise des CISO (19)
- Bedrohungsforschung (92)
- Uncategorized (3)
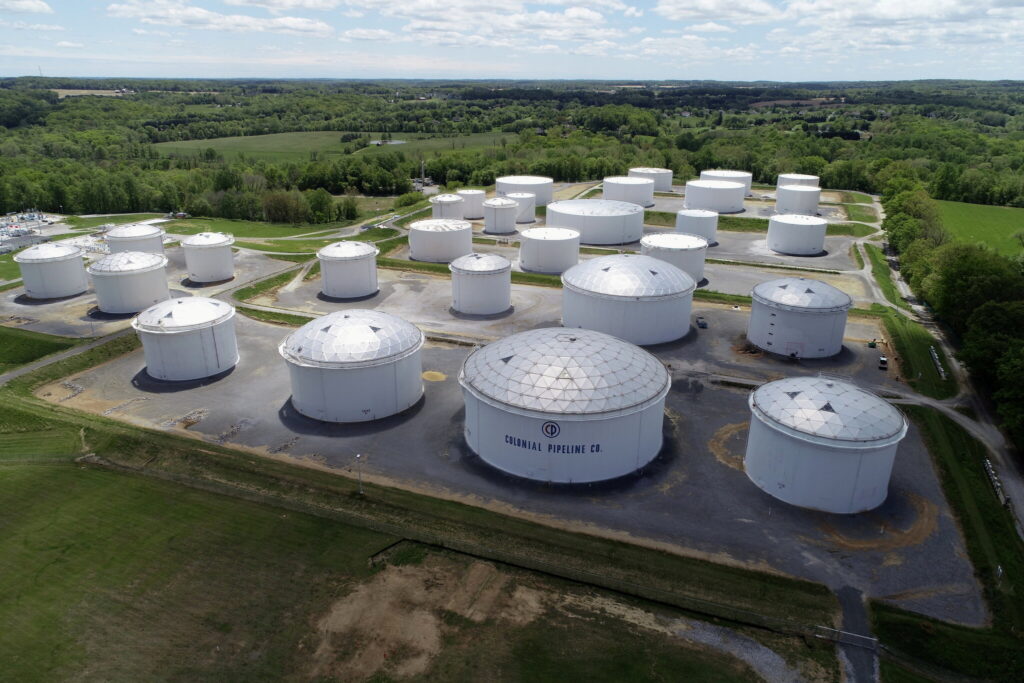
Ein Jahr nach der Cyberattacke auf Colonial Pipeline
- Semperis Team
Der Cyberangriff auf die Colonial Pipeline im Mai 2021 zählt zu den bisher größten Angriffen auf kritische Infrastrukturen. Damals sagte Sean Deuby, Director of Services bei Semperis, voraus, dass der Ransomware-as-a-Service (RaaS)-Angriff ein "Vorbote dessen war, was noch kommen wird ... eine offene Jagd auf Infrastrukturanbieter". Ein Jahr später,...
Die Sicherung von Active Directory ist der erste Schritt zur Anpassung an die neuen Richtlinien der britischen Finanzaufsichtsbehörde
- Dan Bowdrey
2019 schlug die Financial Conduct Authority (FCA) Änderungen vor, wie die Institute des britischen Finanzsektors ihre operative Widerstandsfähigkeit sicherstellen, insbesondere gegen die Bedrohung durch Cyberangriffe. Die FCA wird am 31. März 2022 mit der Durchsetzung der Leitlinien beginnen. Alle Organisationen, die von der FCA reguliert werden, müssen Audits durchführen, um zu beweisen, dass sie die...
NotPetya Rückblende: Die neueste Supply-Chain-Attacke gefährdet das Active Directory
- Chris Roberts
Letzte Woche wurde bekannt, dass ein raffinierter Angreifer in das Netzwerk von FireEye eingedrungen ist und die Red Team-Bewertungstools des Unternehmens gestohlen hat.Der Angriff steht Berichten zufolge in Verbindung mit einem größeren Angriff auf die Lieferkette, der Regierungs-, Beratungs-, Technologie- und Telekommunikationsunternehmen in ganz Nordamerika, Europa, Asien und dem Nahen Osten betraf.Um eine Vorstellung davon zu bekommen, was dieses gestohlene Toolset...