Los chats estaban que ardían y Twitter bullía de actividad durante la reciente edición de « Hybrid Identity Protection Conference 2021», en la que la comunidad especializada en identidad y seguridad se reunió para abordar los retos actuales y prepararse para el futuro de la identidad.
La conferencia en línea celebrada los días 1 y 2 de diciembre atrajo a una mezcla de profesionales de la gestión de identidades y accesos (IAM), profesionales de operaciones de TI y responsables de seguridad de todo el mundo. Y aunque se trataba de un encuentro virtual, la conversación fue muy animada en todo momento, con amigos, colegas y recién llegados que participaron en sesiones de networking, conversaciones en Twitter y un concurso de canciones y preguntas sorprendentemente competitivo moderado por un DJ que era un impresionante aficionado a la música.
Si te perdiste la Conferenci HIP s 2021, puedes volver a ver las sesiones a través de la retransmisión en vídeo, que estará disponible hasta el 31 de diciembre. (Un punto de partida que invita a la reflexión es la sincera evaluación de Chris Roberts sobrelos «conceptos erróneos, las promesas vacías y los egos desmesurados» del sector de la ciberseguridad.)
He aquí algunas conclusiones de la conferencia.
1. Vamos a ir sin contraseña (algún día)
No es cuestión de "si", sino de "cómo" y "cuándo". Al igual que ha ocurrido con la adopción de los coches eléctricos, la tendencia a prescindir de las contraseñas se está acelerando a medida que la escalada de ciberataques hace insostenible este anticuado modo de autenticación.
«El problema de las contraseñas no son las contraseñas: somos nosotros», afirmó el ponente principal Jim Routh, antiguo director de seguridad de la información (CISO) de Mass Mutual, CVS y Aetna, en su sesión sobre la autenticación basada en el comportamiento. «Hemos cambiado. Somos consumidores digitales y no podemos recordar todas las contraseñas únicas y complejas de nuestros (de media) 150 activos digitales. Entonces, ¿qué hacemos? La mayoría de nosotros utilizamos las mismas contraseñas. Y hace unos cinco años, los delincuentes se dieron cuenta de ello».
Siguen existiendo obstáculos, pero en su sesión, que documenta el progreso de Accenture (¡una empresa de 650.000 empleados!) hacia la autenticación sin contraseña, Joe Kaplan (Director Asociado de Accenture) expuso sistemáticamente sus éxitos y lecciones aprendidas en su esfuerzo por deshacerse por completo de las contraseñas para 2022. Echa un vistazo a su sesión Taking a Large Organization Passwordless, que establece una hoja de ruta para las organizaciones que deseen seguir un camino similar. Si desea una introducción a la tecnología sin contraseña subyacente de Microsoft, consulte "Windows Hello for Business Hybrid Access" con Sander Berkouwer (director de tecnología de SCCT). Denis Ontiveros analizó la identidad del futuro a través de la lente de la economía del comportamiento en su charla con Sean Deuby, "Scaling Identity for the Future".
John Craddock clausuró la conferencia con una entusiasta defensa de las credenciales verificables (VC) mediante el servicio Microsoft Azure AD Verifiable Credentials. Junto con Guido Grillenmeier (Jefe de Tecnología de Semperis), realizó una demostración de las credenciales verificables que permitió a los asistentes probarlas en tiempo real.
2. Puede proteger a AD de las tácticas de ataque habituales
En la actualidad, las organizaciones se enfrentan al reto de subsanar las brechas de seguridad en Active Directory. La conferencia « HIP » de 2021 contó con varias sesiones prácticas que proporcionaron a los asistentes pautas de aplicación inmediata.
Darren Mar-Elia, Vicepresidente de Productos de Semperis, recorrió las vías de ataque más comunes contra AD en su sesión "Consejos prácticos para proteger Active Directory", señalando que AD no se diseñó para el panorama actual de amenazas. "Es complejo y difícil de proteger, y constantemente se descubren nuevas vías de ataque".
Orin Thomas, Microsoft Principal Hybrid Cloud Advocate, señaló los errores de configuración habituales de AD que surgen a medida que los profesionales expertos en AD son cada vez menos frecuentes. Sean Deuby y Alexandra Weaver profundizaron (o, mejor dicho, se subieron a sus tribunas, literalmente) en la seguridad de las cuentas de AD. Y Ran Harel y Tammy Mindel repasaron "Las principales vulnerabilidades de la infraestructura heredada de AD y cómo las ven los atacantes". Si su organización ha sido atacada, el consultor de seguridad Jorge De Almeida Pinto ofrece consejos para "Resucitar Active Directory tras un ataque de ransomware".
3. La diversidad importa en la ciberseguridad
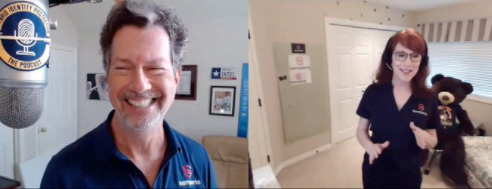
Una de las sesiones que más actividad generó en el registro del chat fue la charla informal con Simon Hodgkinson (antiguo CISO de bp) y Emma Leith (CISO europea de Santander) sobre cómo fomentar la diversidad y la inclusión en el sector de la ciberseguridad. Echa un vistazo a este animado debate y sigue la conversación del chat (que sigue disponible con la grabación de la sesión), en la que los asistentes y los ponentes intercambiaron ideas sobre cómo acoger diferentes perspectivas y contribuciones.
4. La unión de los equipos de identidad y seguridad refuerza la postura de seguridad
Tradicionalmente, la seguridad de AD se ha relegado a las operaciones de TI. Pero con el aumento de los ataques relacionados con la identidad, muchas organizaciones se están reestructurando para reunir a los equipos de TI/identidad y a los de seguridad bajo el mando del CISO, o simplemente para fomentar una mejor comunicación entre estos dos grupos. La colaboración entre los equipos de TI y de seguridad es fundamental para reforzar las defensas contra los ataques, según los ponentes de la sesión "Uniting Identity and Security Teams Against the Adversaries", con Jim Doggett (CISO de Semperis), Asad Ali (tecnólogo de Thames), Paul Lanzi (cofundador y COO de Remediant) y Gil Kirkpatrick (arquitecto jefe de Semperis). Paul Lanzi también impartió una sesión titulada "XDR Is Coming for Your Identity" sobre cómo las herramientas de ciberseguridad están evolucionando para adaptarse a las necesidades de los equipos de identidad y seguridad.
5. La computación en nube conlleva riesgos de seguridad inherentes
Tres sesiones abordaron el reto de garantizar la seguridad de los sistemas de identidad en la nube. Thomas Naunheim, arquitecto de nube en glueckkanja-gab AG, habló sobre la protección de identidades privilegiadas y los flujos de trabajo de DevOps en Microsoft Azure. José Barajas, director técnico de AttackIQ, señaló que «estás en la nube, lo sepas o no» en su sesión sobre cómo cambia el panorama de amenazas con el paso a un entorno en la nube. Por su parte, Roelf Zomerman, arquitecto de soluciones en la nube de Microsoft, abordó las implicaciones de seguridad que conlleva el uso de Azure Active Directory Connect para aprovisionar identidades en el Active Directory local desde Azure AD en su sesióntitulada «Llueven identidades: el impacto de Azure AD en las migraciones de Active Directory».
6. Los profesionales de la identidad y la seguridad son expertos en trivialidades musicales y cinematográficas
#HIP2021 cerró la primera jornada con un DJ de talento y aficionado a la música que dirigió a un grupo hipercompetitivo de profesionales de la identidad y la seguridad en un concurso de preguntas y respuestas sobre música y películas. El nivel de conocimientos sobre la música de los 80 (además de la seguridad de la identidad) de este público era impresionante.
Si te has perdido alguna de las sesiones, vuelve a conectarte para verlas en diferido. No olvides seguir a @HIPConf en Twitter y LinkedIn para estar al tanto de las novedades sobre nuestros eventos de 2022; quizá nos veamos en persona el año que viene.