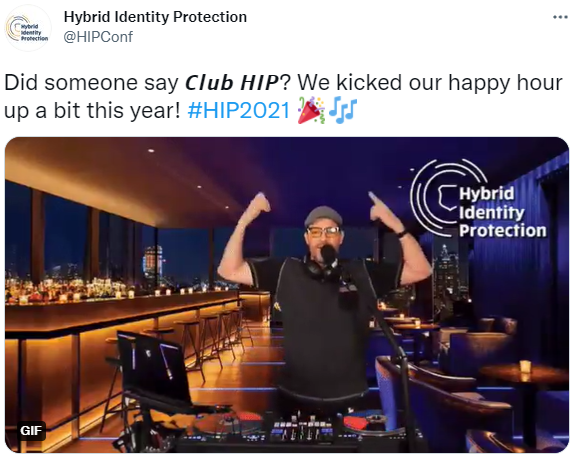
As caixas de chat estavam a ferver e o Twitter estava em ebulição durante a recente edição da « Hybrid Identity Protection Conference » 2021, onde a comunidade de identidade e segurança se reuniu para debater os desafios atuais e preparar-se para o futuro da identidade.
A conferência on-line realizada nos dias 1 e 2 de dezembro atraiu uma mistura de profissionais de gerenciamento de identidade e acesso (IAM), profissionais de operações de TI e líderes de segurança de todo o mundo. E, embora se tratasse de um encontro virtual, a conversa foi animada durante todo o tempo, com amigos, colegas e recém-chegados participando de sessões de networking, conversas no Twitter e um concurso de música/trivia surpreendentemente competitivo, apresentado por um DJ que era um impressionante fã de música.
Se não teve oportunidade de assistir à Conferênci HIP 2021, pode reviver as sessões através da transmissão em vídeo, que estará disponível até 31 de dezembro. (Um ponto de partida instigante é a avaliação sincera de Chris Roberts sobreos «equívocos, promessas vazias e egos exagerados» do setor da cibersegurança.)
Eis algumas das conclusões da conferência.
1. Vamos passar a não ter password (um dia)
Não é uma questão de "se", mas sim de "como" e "quando". Tal como acontece com a adopção de carros eléctricos, a tendência para abandonar as palavras-passe está a acelerar rapidamente, uma vez que os ciberataques crescentes tornaram insustentável este modo de autenticação obsoleto.
«O problema com as palavras-passe não são as palavras-passe: somos nós», afirmou o orador principal Jim Routh, antigo CISO da Mass Mutual, da CVS e da Aetna, na sua sessão sobre autenticação baseada no comportamento. «Nós mudámos. Somos consumidores digitais e não conseguimos lembrar-nos de todas as palavras-passe únicas e complexas dos nossos (em média) 150 recursos digitais. Então, o que fazemos? A maioria de nós usa as mesmas palavras-passe. E há cerca de 5 anos, os criminosos descobriram isso.»
Os obstáculos permanecem, mas na sua sessão que documenta o progresso da Accenture (uma empresa com 650.000 funcionários!) em direcção à autenticação sem palavra-passe, Joe Kaplan (Director Associado da Accenture) apresentou sistematicamente os seus sucessos e as lições aprendidas no seu esforço para eliminar completamente as palavras-passe até 2022. Confira a sessão dele Taking a Large Organization Passwordless, que apresenta um roteiro para organizações que desejam seguir um caminho semelhante. Se pretender uma cartilha sobre a tecnologia sem palavras-passe subjacente da Microsoft, consulte "Windows Hello for Business Hybrid Access" com Sander Berkouwer (CTO da SCCT). Denis Ontiveros analisou a identidade futura através da lente da economia comportamental na sua conversa com Sean Deuby, "Scaling Identity for the Future".
John Craddock encerrou a conferência com um endosso entusiasmado das credenciais verificáveis (VCs) usando o serviço Microsoft Azure AD Verifiable Credentials. Ele e Guido Grillenmeier (tecnólogo-chefe da Semperis) fizeram uma demonstração das VCs que permitiu aos participantes experimentá-las em tempo real.
2. Pode proteger o AD de tácticas de ataque comuns
Atualmente, as organizações enfrentam o desafio de colmatar as lacunas de segurança no Active Directory. A Conferência « HIP » de 2021 contou com várias sessões práticas que proporcionaram aos participantes orientações úteis de aplicação imediata.
Darren Mar-Elia, vice-presidente de produtos da Semperis, percorreu os caminhos de ataque comuns ao AD nas suas sessões, "Dicas práticas para proteger o Active Directory", salientando que o AD não foi concebido para o actual cenário de ameaças. "É complexo e difícil de proteger, e estão constantemente a ser descobertos novos caminhos de ataque."
Orin Thomas, principal defensor da nuvem híbrida da Microsoft, apontou as configurações incorretas comuns do AD que surgem à medida que os profissionais especializados em AD se tornam mais raros. Sean Deuby e Alexandra Weaver fizeram um mergulho profundo (ou melhor, subiram em seus palanques - literalmente) sobre a segurança da conta do AD. E Ran Harel e Tammy Mindel apresentaram as "Principais vulnerabilidades da infraestrutura do AD legado e como os invasores as veem". Se a sua organização foi atacada, o consultor de segurança Jorge De Almeida Pinto ofereceu dicas para "Ressuscitar o Active Directory após um ataque de ransomware".
3. A diversidade é importante na cibersegurança
Uma das sessões que gerou mais actividade no registo do chat foi a conversa à lareira com Simon Hodgkinson (ex-CISO da bp) e Emma Leith (CISO europeia do Santander) sobre como promover a diversidade e a inclusão no sector da cibersegurança. Veja este animado debate e acompanhe a conversa no chat (que ainda está disponível com a gravação da sessão), onde os participantes e os oradores debateram formas de acolher diferentes perspectivas e contributos.
4. Unir as equipas de identidade e segurança reforça a postura de segurança
Tradicionalmente, a protecção do AD tem sido relegada para as operações de TI. Mas com o aumento dos ataques relacionados com a identidade, muitas organizações estão agora a reestruturar-se para juntar as equipas de TI/identidade e as equipas de segurança sob a alçada do CISO - ou simplesmente a promover uma melhor comunicação entre estes dois grupos. A colaboração entre as equipas de operações de TI e as equipas de segurança é fundamental para reforçar as defesas contra os ataques, de acordo com os participantes no painel "Unir as equipas de identidade e segurança contra os adversários", com Jim Doggett (CISO da Semperis), Asad Ali (tecnólogo da Thames), Paul Lanzi (co-fundador e COO da Remediant) e Gil Kirkpatrick (arquitecto-chefe da Semperis). Paul Lanzi também apresentou uma sessão intitulada "XDR Is Coming for Your Identity" sobre a forma como as ferramentas de cibersegurança estão a evoluir para se adaptarem às necessidades das equipas de identidade e segurança.
5. A computação em nuvem acarreta riscos de segurança inerentes
Três sessões abordaram o desafio de garantir a segurança dos sistemas de identidade na nuvem. Thomas Naunheim, arquiteto de nuvem na glueckkanja-gab AG, falou sobre a proteção de identidades privilegiadas e pipelines de DevOps no Microsoft Azure. José Barajas, diretor técnico da AttackIQ, salientou que «Estás na nuvem, quer saibas disso ou não» na sua sessão sobre como o panorama das ameaças muda com a transição para um ambiente na nuvem. E Roelf Zomerman, arquiteto de soluções na nuvem da Microsoft, abordou as implicações de segurança da utilização do Azure Active Directory Connect para provisionar identidades no AD local a partir do Azure AD, na sua sessão intitulada«Está a chover identidades: o impacto do Azure AD nas migrações do AD».
6. Os profissionais de identidade e segurança conhecem bem as curiosidades da música e do cinema
O #HIP2021 encerrou o primeiro dia com um talentoso DJ e fã de música que liderou um grupo hiper-competitivo de profissionais de identidade e segurança num concurso de trivialidades sobre música e filmes. O nível de conhecimento sobre a música dos anos 80 (para além da segurança da identidade) desta multidão foi impressionante.
Se perdeu alguma das sessões, volte a ver as gravações. Não se esqueça de seguir @HIPConf no Twitter e no LinkedIn para ficar a par das novidades sobre os nossos eventos de 2022 — talvez nos encontremos pessoalmente no próximo ano.