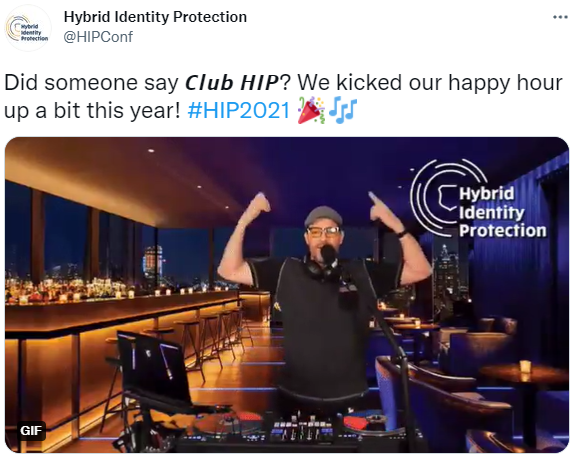
Le chat erano in fermento e Twitter era in effervescenza durante la recente edizione dell’ Hybrid Identity Protection Conference 2021, in cui la comunità specializzata in identità e sicurezza si è riunita per affrontare le sfide attuali e prepararsi al futuro dell’identità.
La conferenza online tenutasi l'1 e il 2 dicembre ha attirato un mix di professionisti della gestione dell'identità e degli accessi (IAM), operatori IT e leader della sicurezza provenienti da tutto il mondo. Nonostante si trattasse di un incontro virtuale, la conversazione è stata vivace per tutto il tempo, con amici, colleghi e nuovi arrivati che hanno partecipato alle sessioni di networking, alle conversazioni su Twitter e a una gara di canzoni/trivia sorprendentemente competitiva, condotta da un DJ appassionato di musica.
Se vi siete persi la conferenza “ HIP ” del 2021, potete rivivere le sessioni grazie alla trasmissione video, che sarà disponibile fino al 31 dicembre. (Un punto di partenza stimolante è la schietta valutazione di Chris Roberts sui“pregiudizi, le promesse vuote e gli ego gonfiati” del settore della sicurezza informatica.)
Ecco alcuni punti salienti della conferenza.
1. Diventeremo senza password (un giorno)
Non è una questione di se, ma di come e quando. Come nel caso dell'adozione delle auto elettriche, il passaggio all'abbandono delle password sta accelerando rapidamente, poiché l'escalation di cyberattacchi ha reso insostenibile questa modalità di autenticazione ormai obsoleta.
"Il problema delle password non sono le password: siamo noi", ha affermato il relatore principale Jim Routh, ex CISO di Mass Mutual, CVS e Aetna, durante la sua sessione sull'autenticazione basata sul comportamento. "Siamo cambiati. Siamo consumatori digitali e non riusciamo a ricordare tutte le password uniche e complesse necessarie per i nostri (in media) 150 account digitali. Quindi cosa facciamo? La maggior parte di noi usa le stesse password. E circa 5 anni fa, i criminali l’hanno capito.”
Gli ostacoli rimangono, ma nella sua sessione che documenta i progressi di Accenture (un'azienda con 650.000 dipendenti!) verso l'autenticazione senza password, Joe Kaplan (direttore associato di Accenture) ha esposto sistematicamente i successi e le lezioni apprese nel tentativo di abbandonare completamente le password entro il 2022. Date un'occhiata alla sua sessione "Portare una grande organizzazione senza password", che illustra una tabella di marcia per le organizzazioni che vogliono intraprendere un percorso simile. Se desiderate un'introduzione alla tecnologia senza password di Microsoft, date un'occhiata a "Windows Hello for Business Hybrid Access" con Sander Berkouwer (CTO di SCCT). Denis Ontiveros ha analizzato l'identità del futuro attraverso la lente dell'economia comportamentale nella sua chiacchierata con Sean Deuby, "Scaling Identity for the Future".
John Craddock ha chiuso la conferenza con un'entusiastica approvazione delle credenziali verificabili (VC) utilizzando il servizio Microsoft Azure AD Verifiable Credentials. Insieme a Guido Grillenmeier (Chief Technologist di Semperis) ha presentato una demo delle VC che ha permesso ai partecipanti di provarle in tempo reale.
2. È possibile proteggere l'AD dalle tattiche di attacco più comuni
Al giorno d’oggi, le organizzazioni si trovano ad affrontare la sfida di colmare le lacune di sicurezza in Active Directory. La conferenza “ HIP ” del 2021 ha proposto diverse sessioni pratiche che hanno fornito ai partecipanti linee guida immediatamente utili.
Darren Mar-Elia, vicepresidente dei prodotti Semperis, ha illustrato i più comuni percorsi di attacco all'AD durante la sessione "Consigli pratici per la protezione di Active Directory", sottolineando che l'AD non è stato progettato per il panorama odierno delle minacce. "È complesso e difficile da proteggere, e si scoprono continuamente nuovi percorsi di attacco".
Orin Thomas, Principal Hybrid Cloud Advocate di Microsoft, ha evidenziato le comuni configurazioni errate di AD che si verificano quando gli esperti di AD diventano sempre più rari. Sean Deuby e Alexandra Weaver hanno fatto un'immersione profonda (o meglio, sono saliti sui loro palchi, letteralmente) sulla sicurezza degli account AD. Ran Harel e Tammy Mindel hanno illustrato "Le principali vulnerabilità dell'infrastruttura AD legacy e come vengono viste dagli aggressori". Se la vostra organizzazione è stata attaccata, il consulente per la sicurezza Jorge De Almeida Pinto ha offerto consigli per "Resuscitare Active Directory dopo un attacco Ransomware".
3. La diversità è importante nella sicurezza informatica
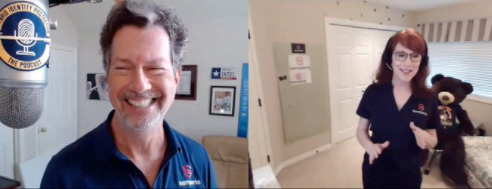
Una delle sessioni che ha generato il maggior numero di attività nel log della chat è stata la chiacchierata con Simon Hodgkinson (ex CISO di bp) ed Emma Leith (CISO europeo di Santander) su come promuovere la diversità e l'inclusione nel settore della sicurezza informatica. Date un'occhiata a questa vivace discussione e seguite la conversazione in chat (che è ancora disponibile con la registrazione della sessione), in cui i partecipanti e i relatori si sono confrontati su come accogliere prospettive e contributi diversi.
4. L'unione dei team che si occupano di identità e sicurezza rafforza la postura di sicurezza
La protezione dell'AD è stata tradizionalmente relegata alle operazioni IT. Ma con l'aumento degli attacchi legati all'identità, molte organizzazioni si stanno ristrutturando per riunire i team IT/identità e i team di sicurezza sotto il CISO o semplicemente per favorire una migliore comunicazione tra questi due gruppi. La collaborazione tra i team IT ops e di sicurezza è fondamentale per rafforzare le difese contro gli attacchi, secondo i relatori della sessione "Uniting Identity and Security Teams Against the Adversaries" con Jim Doggett (CISO di Semperis), Asad Ali (Technologist di Thames), Paul Lanzi (cofondatore e COO di Remediant) e Gil Kirkpatrick (Chief Architect di Semperis). Paul Lanzi ha anche tenuto una sessione intitolata "XDR Is Coming for Your Identity" (L'XDR sta arrivando per la vostra identità) su come gli strumenti di sicurezza informatica si stiano evolvendo per soddisfare le esigenze dei team di identità e sicurezza.
5. Il cloud computing comporta rischi intrinseci di sicurezza
Tre sessioni hanno affrontato la sfida della sicurezza dei sistemi di identità nel cloud. Thomas Naunheim, Cloud Architect presso glueckkanja-gab AG, ha parlato della protezione delle identità privilegiate e delle pipeline DevOps in Microsoft Azure. Jose Barajas, direttore tecnico di AttackIQ, ha sottolineato che “Siete nel cloud, che lo sappiate o meno” nella sua sessione su come il panorama delle minacce cambi con il passaggio a un ambiente cloud. Roelf Zomerman, Cloud Solutions Architect presso Microsoft, ha invece parlato delle implicazioni di sicurezza derivanti dall’utilizzo di Azure Active Directory Connect per il provisioning delle identità dall’Azure AD all’AD on-premise nella sua sessione intitolata“It’s Raining Identities: The Impact of Azure AD in AD Migrations”.
6. I professionisti dell'identità e della sicurezza sono esperti di curiosità musicali e cinematografiche
L'evento #HIP2021 si è concluso con un talentuoso DJ e appassionato di musica che ha guidato un gruppo ipercompetitivo di professionisti dell'identità e della sicurezza in una gara di curiosità su musica e film. Il livello di conoscenza della musica degli anni '80 (oltre che della sicurezza delle identità) di questo pubblico è stato impressionante.
Se vi siete persi qualche sessione, tornate a guardarle in replica. Seguite @HIPConf su Twitter e LinkedIn per rimanere aggiornati sui nostri eventi del 2022: chissà, magari l’anno prossimo ci vedremo di persona.