In den Chat-Fenstern herrschte reges Treiben, und auf Twitter ging es hoch her während der kürzlich stattgefundenen „ Hybrid Identity Protection Conference “ 2021, bei der sich die Identity- und Sicherheits-Community versammelte, um sich mit den aktuellen Herausforderungen auseinanderzusetzen und sich auf die Zukunft der Identitätsverwaltung vorzubereiten.
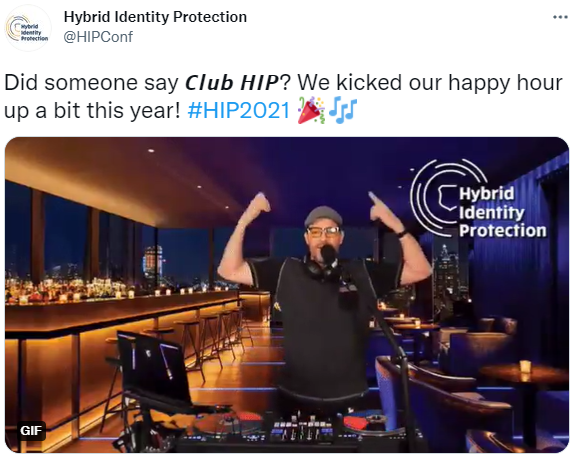
Die Online-Konferenz, die am 1. und 2. Dezember stattfand, zog eine Mischung aus Identitäts- und Zugriffsmanagement-Profis (IAM), IT-Ops-Praktikern und Sicherheitsverantwortlichen aus der ganzen Welt an. Und obwohl es sich um ein virtuelles Treffen handelte, war die Konversation durchweg lebhaft. Freunde, Kollegen und Neulinge beteiligten sich an den Networking-Sitzungen, Twitter-Konversationen und einem überraschend wettbewerbsfähigen Song- und Quiz-Wettbewerb, der von einem DJ moderiert wurde, der ein beeindruckender Musikliebhaber war.
Falls Sie die „ HIP “-Konferenz 2021 verpasst haben, können Sie die Vorträge über den Videostream noch einmal nachverfolgen, der bis zum 31. Dezember verfügbar sein wird. (Ein zum Nachdenken anregender Einstieg ist die schonungslose Einschätzung von Chris Roberts zuden „Irrtümern, leeren Versprechungen und überhöhten Egos“ der Cybersicherheitsbranche.)
Hier sind ein paar Eindrücke von der Konferenz.
1. Wir werden (eines Tages) ohne Passwort arbeiten
Es ist keine Frage des Ob, sondern des Wie und des Wann. Wie bei der Einführung von Elektroautos beschleunigt sich der Trend zur Abschaffung von Passwörtern, da eskalierende Cyberangriffe diese veraltete Art der Authentifizierung unhaltbar gemacht haben.
„Das Problem mit Passwörtern sind nicht die Passwörter selbst, sondern wir“, erklärte der Hauptredner Jim Routh, ehemaliger CISO bei Mass Mutual, CVS und Aetna, in seinem Vortrag über verhaltensbasierte Authentifizierung. „Wir haben uns verändert. Wir sind digitale Verbraucher und können uns nicht alle einzigartigen, komplexen Passwörter für unsere (im Durchschnitt) 150 digitalen Konten merken. Was tun wir also? Die meisten von uns verwenden dieselben Passwörter. Und vor etwa fünf Jahren haben Kriminelle das herausgefunden.“
Es gibt immer noch Hindernisse, aber in seiner Sitzung, in der er die Fortschritte von Accenture (einem Unternehmen mit 650.000 Mitarbeitern!) auf dem Weg zur passwortlosen Authentifizierung dokumentierte, legte Joe Kaplan (Associate Director bei Accenture) systematisch seine Erfolge und Lektionen dar, die er bei seinen Bemühungen um die vollständige Abschaffung der Passwörter bis 2022 gelernt hat. Schauen Sie sich seine Sitzung Taking a Large Organization Passwordless an, in der er einen Fahrplan für Unternehmen aufstellt, die einen ähnlichen Weg einschlagen möchten. Wenn Sie eine Einführung in die zugrundeliegende passwortlose Technologie von Microsoft wünschen, sehen Sie sich "Windows Hello for Business Hybrid Access" mit Sander Berkouwer (CTO bei SCCT) an. Denis Ontiveros betrachtete die zukünftige Identität durch die Brille der Verhaltensökonomie in seinem Chat mit Sean Deuby, "Scaling Identity for the Future".
John Craddock schloss die Konferenz mit einer enthusiastischen Befürwortung von verifizierbaren Anmeldeinformationen (VCs) unter Verwendung des Microsoft Azure AD Verifiable Credentials Service. Er und Guido Grillenmeier (Chief Technologist von Semperis) führten eine Demo von VCs vor, die es den Teilnehmern ermöglichte, diese selbst in Echtzeit auszuprobieren.
2. Sie können AD vor gängigen Angriffstaktiken schützen
Derzeit stehen Unternehmen vor der Herausforderung, Sicherheitslücken in Active Directory zu schließen. Auf der „ HIP “-Konferenz 2021 wurden mehrere praxisorientierte Vorträge angeboten, die den Teilnehmern unmittelbar umsetzbare Leitlinien vermittelten.
Darren Mar-Elia, VP of Products bei Semperis, ging in seinem Vortrag "Praktische Tipps zum Schutz von Active Directory" auf gängige AD-Angriffswege ein und wies darauf hin, dass AD nicht für die heutige Bedrohungslandschaft konzipiert wurde. "Es ist komplex und schwer zu schützen, und es werden ständig neue Angriffswege entdeckt.
Orin Thomas, Microsoft Principal Hybrid Cloud Advocate, wies auf häufige AD-Fehlkonfigurationen hin, die entstehen, weil AD-Experten immer seltener werden. Sean Deuby und Alexandra Weaver haben sich eingehend mit der Sicherheit von AD-Konten befasst (oder besser gesagt, sie haben sich auf ihre Seifenkisten gesetzt - im wahrsten Sinne des Wortes). Und Ran Harel und Tammy Mindel gingen die "Top Legacy AD Infrastructure Vulnerabilities and How Attackers See Them" durch. Für den Fall, dass Ihr Unternehmen angegriffen wurde, gibt der Sicherheitsberater Jorge De Almeida Pinto Tipps zur "Wiederherstellung von Active Directory nach einem Ransomware-Angriff".
3. Vielfalt ist wichtig für die Cybersicherheit
Eine der Sitzungen, die die meiste Aktivität im Chatprotokoll erzeugte, war der Kamingespräch mit Simon Hodgkinson (ehemaliger CISO bei bp) und Emma Leith (European CISO bei Santander) über die Förderung von Vielfalt und Integration in der Cybersicherheitsbranche. Sehen Sie sich diese lebhafte Diskussion an und verfolgen Sie die Chat-Konversation (die immer noch mit der Aufzeichnung der Sitzung verfügbar ist), in der die Teilnehmer und die Redner über Möglichkeiten nachdachten, unterschiedliche Perspektiven und Beiträge zu begrüßen.
4. Die Zusammenführung von Identitäts- und Sicherheitsteams stärkt die Sicherheitslage
Die Sicherung von AD wurde traditionell der IT-Abteilung übertragen. Doch angesichts der Zunahme identitätsbezogener Angriffe strukturieren viele Unternehmen jetzt um, um IT-/Identitäts-Teams und Sicherheitsteams unter dem CISO zusammenzubringen - oder einfach nur eine bessere Kommunikation zwischen diesen beiden Gruppen zu fördern. Die Zusammenarbeit zwischen IT- und Sicherheitsteams ist für die Abwehr von Angriffen von entscheidender Bedeutung, so die Diskussionsteilnehmer in der Sitzung "Uniting Identity and Security Teams Against the Adversaries" mit Jim Doggett (Semperis CISO), Asad Ali (Technologe bei Thames), Paul Lanzi (Mitbegründer und COO bei Remediant) und Gil Kirkpatrick (Semperis Chief Architect). Paul Lanzi hielt auch einen Vortrag mit dem Titel "XDR Is Coming for Your Identity"(XDR kommt für Ihre Identität), in dem es darum ging, wie sich Cybersecurity-Tools weiterentwickeln, um den Anforderungen von Identitäts- und Sicherheitsteams gerecht zu werden.
5. Cloud Computing birgt inhärente Sicherheitsrisiken
In drei Vorträgen wurde die Herausforderung der Absicherung von Cloud-Identitätssystemen behandelt. Thomas Naunheim, Cloud-Architekt bei der glueckkanja-gab AG, sprach über den Schutz privilegierter Identitäten und DevOps-Pipelines in Microsoft Azure. Jose Barajas, Technischer Direktor bei AttackIQ, wies in seinem Vortrag darüber, wie sich die Bedrohungslage mit dem Übergang in eine Cloud-Umgebung verändert, darauf hin: „Sie befinden sich in der Cloud, ob Sie es wissen oder nicht.“ Und Roelf Zomerman, Cloud Solutions Architect bei Microsoft, sprach in seiner Sitzung„It’s Raining Identities: The Impact of Azure AD in AD Migrations“ über die sicherheitstechnischen Auswirkungen der Nutzung von Azure Active Directory Connect zur Bereitstellung von Identitäten aus Azure AD für das lokale AD.
6. Identitäts- und Sicherheitsprofis kennen sich mit Musik- und Filmtrivialitäten aus
Den Abschluss des ersten Tages der #HIP2021 bildete ein talentierter DJ und Musikliebhaber, der eine wetteifernde Gruppe von Identitäts- und Sicherheitsprofis bei einem Musik- und Filmquiz anführte. Das Wissen über die Musik der 80er Jahre (zusätzlich zur Identitätssicherheit) in dieser Gruppe war beeindruckend.
Falls Sie eine der Veranstaltungen verpasst haben, können Sie sich die Aufzeichnungen jederzeit noch einmal ansehen. Folgen Sie @HIPConf auf Twitter und LinkedIn, um Neuigkeiten zu unseren Veranstaltungen im Jahr 2022 zu erhalten – vielleicht sehen wir uns nächstes Jahr persönlich.