Identity Threat Detection & Response
Kategorien
- Sicherung und Wiederherstellung von Active Directory (71)
- Active Directory-Sicherheit (252)
- AD-Sicherheit 101 (19)
- Agentische KI (16)
- Community-Tools (26)
- Krisenmanagement (9)
- Cyber-Resilienz (1)
- Modernisierung des Verzeichnisses (11)
- Von der Front (71)
- Hybrider Identitätsschutz (102)
- Katalog der Identitätsangriffe (32)
- Forschungsbibliothek zur Identitätssicherheit (11)
- Erkennung und Reaktion auf Identitätsbedrohungen (180)
- Unsere Mission: Eine Kraft für das Gute sein (15)
- Purple Knight (6)
- Semperis Universität (5)
- Die Sichtweise des CISO (19)
- Bedrohungsforschung (93)
- Uncategorized (3)
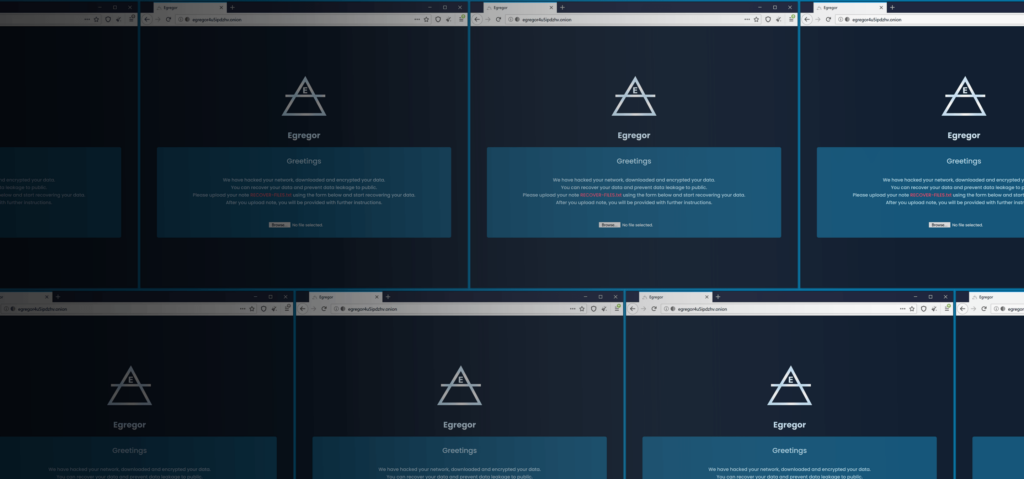
Egregor Ransomware-Angriff auf Kmart ist eine Erinnerung daran, dass Active Directory geschützt und wiederherstellbar sein muss
- Darren Mar-Elia | Leitender Sicherheitsstratege
Der jüngste Ransomware-as-a-Service-Angriff führt bei dem bekannten Einzelhandelsunternehmen Kmart zu Serviceausfällen und einem kompromittierten Active Directory. Nachdem die Ransomware Maze im letzten Monat in den "Ruhestand" gegangen ist, sind viele ihrer Partner auf die neue Ransomware Egregor umgestiegen. Benannt nach einem okkulten Begriff, der die kollektive Energie oder Kraft...
Im Gesundheitswesen steht mehr auf dem Spiel: Bekämpfung der Cyberkriminalität während einer Pandemie
- Gil Kirkpatrick
In der Gesundheitsbranche haben Probleme mit der Cybersicherheit Konsequenzen, die weit über den Verlust von Daten hinausgehen. Kürzlich warnten das FBI und andere Bundesbehörden vor einer glaubwürdigen Bedrohung durch "erhöhte und drohende Cyberkriminalität" für US-Krankenhäuser und Gesundheitsdienstleister. Kriminelle Gruppen haben es auf den Gesundheitssektor abgesehen, um "Datendiebstahl" zu begehen...
Vom Sandwurm zu einem sichereren Morgen: Lehren aus dem hybriden Identitätsschutz 2020
- Thomas Leduc
Nach vier Tagen, 23 Referenten und 1.576 Teilnehmern ist die dritte jährliche Konferenz „Hybrid Identity Protection 2020“ (HIP) zu Ende gegangen. Und obwohl sie zum ersten Mal vollständig virtuell stattfand, war die diesjährige Veranstaltung eine der beeindruckendsten bisher. Tag 1 – Krisenmanagement Nur 24 Stunden…
Die Bewaffnung von Active Directory: Ein Einblick in die Ransomware-Angriffe Ryuk, Maze und SaveTheQueen
- Thomas Leduc
Active Directory (AD) steht wie nie zuvor im Fadenkreuz der Angreifer. In diesem Blog werden wir untersuchen, wie Ransomware-Angriffe AD missbrauchen und wie Unternehmen ihre Verteidigungsstrategien weiterentwickeln können, um den Angreifern einen Schritt voraus zu sein. Zunächst ein kurzer Hinweis auf die jüngste Schwachstelle zur Ausweitung von Privilegien, genannt Zerologon, die es einem nicht authentifizierten Angreifer mit Netzwerkzugang ermöglicht,...
Erkenntnisse aus „Zerologon“: Der neueste Domain Controller
- Thomas Leduc
Wenn es jemals eine Zeit gab, die Sicherheit Ihres Active Directory zu überprüfen, dann ist es jetzt. Als Reaktion auf die wachsende Besorgnis über die berüchtigte Zerologon-Schwachstelle (CVE-2020-1472) hat die US-Behörde für Cybersicherheit und Infrastruktursicherheit (CISA) eine "Notfallanweisung" an Bundesbehörden herausgegeben, den Patch von Microsoft sofort anzuwenden. Unternehmen würden...
Neue Umfrage zeigt gefährliche Lücken in Krisenmanagementplänen
- Thomas Leduc
Wenn ein Sturm aufzieht, ist derjenige, der am besten vorbereitet ist, auch derjenige, der ihn am besten überstehen wird. Für die IT ist dieser Sturm digital, eine Flut von Cyberangriffen, die routinemäßig an den Ufern von Microsoft Active Directory (AD) landet. AD ist ein lohnendes Ziel und wir alle wissen, warum....
Holen Sie sich die Schlüssel zu Ihrem Königreich zurück mit der neuesten Version von Semperis Directory Services Protector
- Darren Mar-Elia | Leitender Sicherheitsstratege
Active Directory ist die Grundlage für alles, was Sie tun, und das neue Ziel Nr. 1 für Angreifer. Da es ursprünglich nicht mit Blick auf die heutigen Bedrohungen entwickelt wurde, ist Active Directory mit inhärenten Schwachstellen und riskanten Konfigurationen gespickt, die sich Angreifer gerne zunutze machen. Wir hier bei Semperis freuen uns, eine neue Version von Directory Services Protector (DS Protector) und die leistungsstarken Funktionen zum Aufspüren gefährlicher Schwachstellen, zum Abfangen...
Semperis stellt Tools zur Verbesserung der Sicherheitsresilienz von Windows Active Directory vor
- Byron Acohido
Ransomware ist nach wie vor ein äußerst lukratives kriminelles Unternehmen. Ransomware-Hackergruppen haben zwischen Januar 2013 und Juli 2019 mindestens 144,35 Millionen Dollar von US-Unternehmen erpresst. Das ist die genaue Zahl, die das FBI kürzlich bekannt gegeben hat - der wahre Schaden ist mit ziemlicher Sicherheit viel höher, da nur ein Teil der...