Segurança do Active Directory
Categorias
- Cópia de segurança e recuperação do Active Directory (71)
- Segurança do Active Directory (249)
- Segurança AD 101 (19)
- IA agênica (16)
- Ferramentas da comunidade (26)
- Gestão de crises (9)
- Resiliência cibernética (1)
- Modernização do diretório (11)
- Da linha da frente (71)
- Proteção Híbrida da Identidade (102)
- Catálogo de ataques de identidade (32)
- Biblioteca de Investigação sobre Segurança da Identidade (11)
- Detecção e resposta a ameaças à identidade (178)
- A nossa missão: Ser uma força para o bem (15)
- Purple Knight (6)
- Universidade Semperis (5)
- A perspetiva do CISO (19)
- Investigação sobre ameaças (92)
- Sem categoria (3)
Vigilância de ataques de identidade: Junho de 2022
- Equipa de investigação da Semperis
Os ciberataques que visam o Active Directory estão a aumentar, pressionando as equipas de AD, identidade e segurança a monitorizar o cenário de ameaças em constante mudança centrado no AD. Para ajudar os profissionais de TI a entender melhor e a se proteger contra ataques que envolvem o AD, a equipe de pesquisa da Semperis oferece este resumo mensal de ataques cibernéticos recentes que usaram o AD...
Principais dicas para proteger o Active Directory
- Darren Mar-Elia | Estrategista Principal de Segurança
O Active Directory é um dos componentes mais importantes da sua rede. No entanto, proteger o Active Directory pode ser uma das tarefas mais difíceis da sua lista de afazeres. O problema é que o AD muda com tanta frequência e em tão grande escala que é efetivamente imune à gestão de alterações normal....
Alcançar a resiliência operacional com Simon Hodgkinson
- Sean Deuby | Tecnólogo Principal, Américas
O seu plano de cibersegurança tem em conta os objetivos da sua organização em matéria de resiliência operacional? Num episódio recente do Hybrid Identity Podcast (HIP), conversei com Simon Hodgkinson, consultor estratégico da Semperis, antigo CISO da bp e orador num painel do evento « HIP » em Londres. Simon é especialista em resiliência operacional e na forma como esta se relaciona…
7 erros de configuração do Active Directory para encontrar e corrigir agora
- Orin Thomas
A exploração de configurações incorrectas do Active Directory é um caminho popular para os atacantes. De acordo com a Microsoft, 95 milhões de contas AD são visadas todos os dias. Os atacantes utilizam as vulnerabilidades de segurança do Active Directory para obter acesso privilegiado e mover-se através dos sistemas comprometidos, recolhendo bens valiosos, instalando malware ou plantando ransomware, entre outras tácticas. Proteja seu...
Vigilância de ataques de identidade: Maio de 2022
- Equipa de investigação da Semperis
Os ciberataques que visam o Active Directory estão a aumentar, pressionando as equipas de AD, identidade e segurança a monitorizar o cenário de ameaças em constante mudança centrado no AD. Para ajudar os profissionais de TI a entender melhor e a se proteger contra ataques que envolvem o AD, a equipe de pesquisa da Semperis oferece este resumo mensal de ataques cibernéticos recentes que usaram o AD...
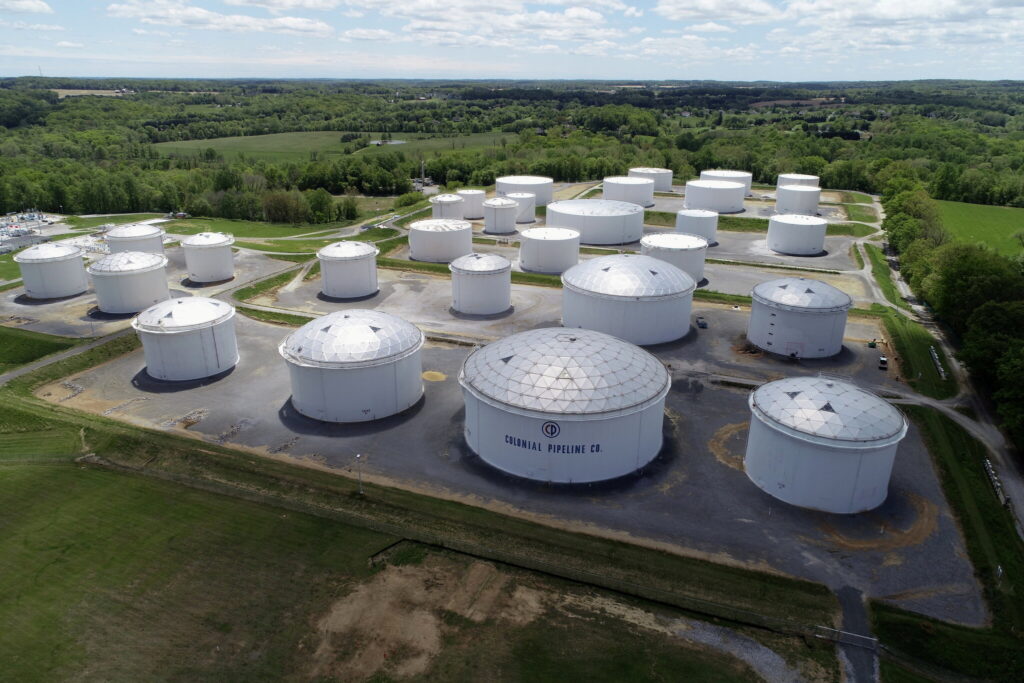
Revisitando o ciberataque à Colonial Pipeline, um ano depois
- Equipa Semperis
O ciberataque da Colonial Pipeline em Maio de 2021 é considerado um dos principais ataques a infra-estruturas críticas até à data. Na época, o diretor de serviços da Semperis, Sean Deuby, previu que o ataque de ransomware como serviço (RaaS) era uma "implicação do que está por vir ... temporada aberta para provedores de infraestrutura". Um ano depois,...
Vigilância de ataques de identidade: Abril de 2022
- Equipa de investigação da Semperis
Os ataques cibernéticos contra o Active Directory estão em alta, pressionando as equipes de AD, identidade e segurança a monitorar o cenário de ameaças em constante mudança focado no AD. Para ajudar os profissionais de TI a entender melhor e a se proteger contra ataques cibernéticos direcionados ao Active Directory, a equipe de pesquisa da Semperis oferece este resumo mensal de ataques recentes que usaram...
Combate a um ataque ao Active Directory do BlackCat Ransomware
- Equipa Semperis
O FBI publicou o alerta FBI Flash CU-000167-MW, segundo o qual o grupo BlackCat/ALPHV ransomware-as-a-service (RaaS) comprometeu pelo menos 60 entidades a nível mundial. Tal como acontece com a maioria dos ciberataques, o objetivo final do BlackCat/ALPHV é um ataque ao Active Directory. No topo da lista de mitigações recomendadas pelo FBI está a revisão do ambiente do Active Directory para detetar ataques não reconhecidos...