
L'une des tendances les plus courantes en matière de sécurité que j'observe chez nos clients est leur intérêt pour l'intégration de l'authentification multifactorielle (MFA) à leurs solutions, qu'elles soient nouvelles ou existantes. Cette tendance est généralement motivée par la nécessité de renforcer la sécurité globale ou de se conformer aux exigences réglementaires. En tant que service hybride, Azure MFA
L'AMF et le marché
L'authentification multifactorielle (MFA) consiste à ajouter le facteur « ce que vous possédez » au facteur d'authentification « ce que vous savez » (par exemple, identifiant / mot de passe). Bien que le facteur « ce que vous possédez » ait historiquement pris la forme d’un jeton physique, tel qu’un porte-clés RSA SecureID, ou d’une version logicielle de celui-ci, ce qui a véritablement boosté la popularité de l’authentification multifactorielle ces dernières années, c’est le fait que la plupart d’entre nous disposons désormais d’un appareil pouvant servir de deuxième facteur : notre smartphone. Une entreprise nommée PhoneFactor a développé une solution d’authentification multifactorielle (MFA) qui a su tirer parti de cette réalité et qui a, en outre, simplifié son déploiement en intégrant la partie téléphonique (gestion des notifications MFA par appel, SMS ou notification push) dans un service cloud, afin que les clients n’aient pas à s’en occuper. Microsoft a racheté PhoneFactor en 2012 pour intégrer sa technologie à Azure, et le produit ainsi évolué est connu sous le nom d’« Azure Multifactor Authentication ».
Comme je l’ai dit, les entreprises ont déjà compris les avantages de l’authentification multifactorielle (MFA). Sur le marché grand public, cependant, même si la MFA est de plus en plus disponible pour les principales applications SaaS (par exemple Google, Facebook, Twitter, Microsoft et LastPass), je crains que son adoption reste encore très faible. En tant que professionnel spécialisé dans la gestion des identités, j’ai activé la MFA sur autant de services que possible. Ne vous méprenez pas : je déteste autant que n'importe qui la contrainte supplémentaire que représente le fait de devoir vérifier mon téléphone pour recevoir un SMS ou un code d'authentification provenant d'une application. Mais je reconnais que cela peut – et a déjà – protégé mes comptes contre le piratage, alors je m'en accommode. Et si vous lisez ces lignes, je vous recommande vivement d'activer vous aussi l'authentification multifactorielle partout où cela est possible.
MFA pour Office 365 vs. Azure MFA vs. MFA Server
Imaginons que vous évaluiez Azure MFA afin de déterminer si cette solution peut renforcer la sécurité de votre entreprise. Tout d’abord, sachez que si vous souhaitez bénéficier de l’ensemble des fonctionnalités d’Azure MFA, vous devez souscrire à un abonnement Azure AD Premium. Un sous-ensemble de fonctionnalités MFA est disponible sans Azure AD Premium (par exemple, l’authentification multifactorielle de base pour les utilisateurs et administrateurs d’Office 365, ou l’authentification multifactorielle pour les administrateurs Azure AD), mais la plupart des entreprises envisageant un déploiement à grande échelle de l’authentification multifactorielle ont besoin de l’abonnement Premium. (Ce tableau présente les différences entre l’authentification multifactorielle pour Office 365 et Azure MFA.) Comme toujours, votre déploiement implique des considérations relatives aux licences et aux tarifs ; si vous achetez Azure MFA en tant que solution autonome, vous pouvez l’acquérir sous forme de licence par authentification ou par utilisateur.
Les fonctionnalités complètes d’Azure MFA incluent le serveur MFA sur site. (Oui, la dénomination prête à confusion.) Le serveur MFA et ses composants associés – le portail utilisateur, le service Web de l’application mobile et l’adaptateur AD FS – constituent la partie la plus visible du produit PhoneFactor d’origine. L’interface utilisateur (ci-dessous) diffère considérablement de celle des produits développés par Microsoft, et le modèle d’administration est lui aussi inhabituel.
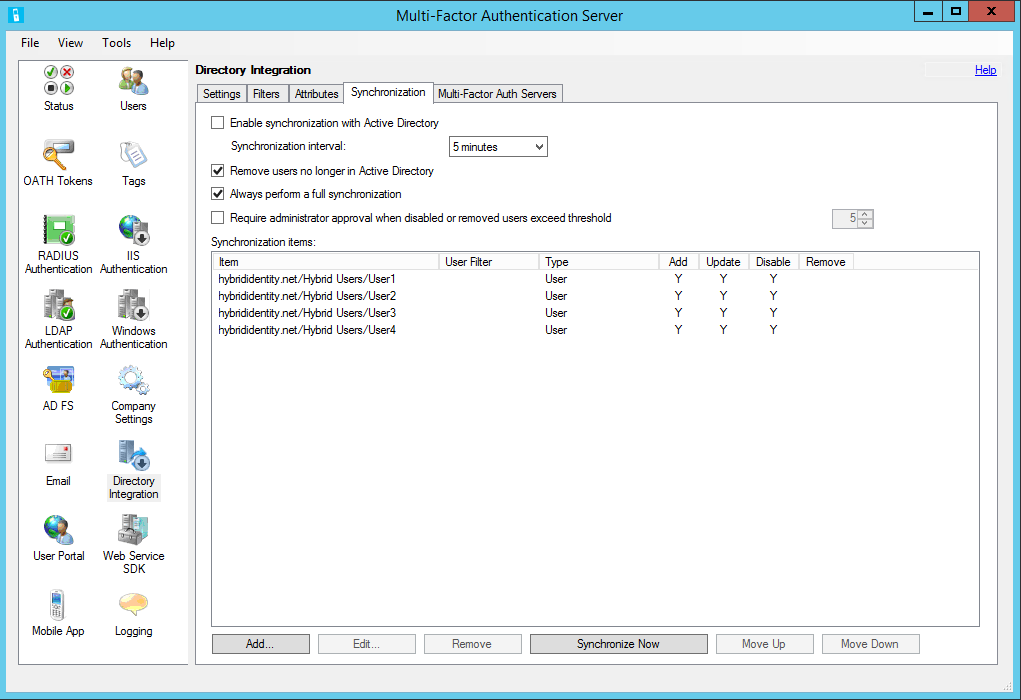
Console d'administration du serveur MFA
Dans quels cas vos besoins seraient-ils satisfaits par Azure MFA seul ? Dans quels cas devriez-vous déployer MFA Server ? Examinons les cas d'utilisation les plus courants d'Azure MFA et de MFA Server :
| Ressources protégées |
Azure MFA |
Serveur MFA |
| Azure AD AuthN |
|
|
| Azure AD AuthN (natif) |
X |
|
| Office 365 |
X |
X (si AD FS) |
| Applications SaaS intégrées à Azure AD (par application) |
X |
|
| Applications sur site publiées dans Azure AD via Azure App Proxy |
X |
|
| AuthN sur site |
|
|
| Azure AD AuthN (via AD FS) |
X |
|
| Accès VPN au réseau |
X |
|
| Bureau à distance vers corpnet |
X |
|
| Applications IIS |
X |
|
| Connexion SaaS initiée par le fournisseur de services via AD FS |
X |
La tendance est claire : la plupart du temps, vous avez besoin de MFA Server si vous souhaitez protéger des ressources sur site. Les autres cas d’utilisation de MFA Server concernent les situations où l’authentification s’effectue par rapport à votre Active Directory sur site, car vous disposez d’AD FS avec une relation de confiance fédérée vers Azure AD. Dans ces cas, les demandes d’authentification adressées à Azure AD sont redirigées vers AD FS. Et si AD FS dispose de l’adaptateur AD FS de MFA Server, il utilisera MFA Server pour traiter la demande d’authentification multifactorielle. (Notez que MFA Server ne prend pas en charge les serveurs de fédération tiers ; vous devez utiliser AD FS.)
Dans certaines circonstances, comme pour sécuriser l'accès à Office 365, vous pouvez utiliser soit Azure MFA seul, soit MFA Server. Votre choix dépendra de l'étape du processus d'authentification à laquelle vous souhaitez appliquer l'authentification multifactorielle (MFA). Par exemple, si vous avez besoin de règles d'authentification supplémentaires pour définir une politique d'autorisation/refus/MFA plus fine pour les utilisateurs d'Office 365, il est préférable d'associer la MFA à AD FS, car ce dernier offre ce niveau de contrôle supplémentaire.
À l'avenir, je suis convaincu que le service d'authentification multifactorielle (MFA) hybride de Microsoft continuera d'offrir un soutien solide pour sécuriser à la fois les ressources cloud et sur site, et que de nouvelles fonctionnalités continueront d'apparaître. Je doute toutefois que l'architecture reste telle que nous la connaissons aujourd'hui. La composante sur site deviendra beaucoup plus légère et finira par être très réduite, se contentant de relayer les demandes d'authentification multifactorielle vers Azure MFA.
Je ne dispose d’aucune information privilégiée qui me conduirait à cette prévision particulière. Mais la tendance claire de Microsoft vers une architecture d’identité hybride – Azure AD Application Proxy, Azure RMS et d’autres solutions en cours de développement – ne vise pas à accroître l’empreinte sur site avec des serveurs destinés à activer des fonctionnalités cloud. Les clients ont clairement fait savoir à Microsoft que cette architecture constituait un pas en arrière pour mieux aller de l’avant. Il est en revanche bien plus acceptable d’intégrer dans le centre de données d’une entreprise un connecteur léger, ou un ensemble de connecteurs, relativement faciles à installer et offrant automatiquement des capacités d’équilibrage de charge et de haute disponibilité. Quiconque utilise le serveur MFA depuis un certain temps reconnaît que c’est le service cloud qui est amélioré, tandis que le serveur sur site est maintenu, mais pas amélioré. En effet, certaines de ses fonctionnalités sont en cours de migration : AD FS sous Windows Server 2016 intègre désormais un adaptateur Azure MFA, rendant ainsi superflu l’adaptateur AD FS du serveur MFA.
Misez sur l'authentification multifactorielle Azure pour sécuriser à la fois les ressources sur site et celles dans le cloud au sein de l'architecture d'identité hybride de Microsoft. Mais comme pour toute architecture dans le paysage informatique actuel en constante évolution, ne vous attendez pas à ce qu'elle soit restée identique d'ici quelques années.
