
Einer der häufigsten Trends im Bereich Sicherheit, den ich bei Kunden beobachte, ist das Interesse daran, sowohl ihre neuen als auch ihre bestehenden Lösungen um die Multi-Faktor-Authentifizierung (MFA) zu erweitern. Dieser Trend wird in der Regel durch das Bedürfnis getrieben, die allgemeine Sicherheit zu erhöhen oder gesetzliche Anforderungen zu erfüllen. Als hybrider Dienst bietet Azure MFA
MFA und der Markt
MFA ist der Faktor „Was Sie besitzen“, der den Authentifizierungsfaktor „Was Sie wissen“ (z. B. Benutzername/Passwort) ergänzt. Zwar handelte es sich bei „Was Sie besitzen“ in der Vergangenheit meist um einen Hardware-Token wie einen RSA SecureID-Schlüsselanhänger oder eine entsprechende Software-Lösung, doch was die Beliebtheit von MFA in den letzten Jahren wirklich gesteigert hat, ist die Tatsache, dass die meisten von uns mittlerweile über ein Gerät verfügen, das als zweiter Faktor genutzt werden kann: Ihr Smartphone. Ein Unternehmen namens PhoneFactor entwickelte eine MFA-Lösung, die diesen Umstand erkannte und zudem die Bereitstellung vereinfachte, indem es die Telefonie-Komponente (die die MFA-Benachrichtigungen per Telefon, SMS oder Push-Benachrichtigung abwickelt) in einen Cloud-Dienst auslagerte, sodass sich die Kunden nicht darum kümmern mussten. Microsoft erwarb PhoneFactor im Jahr 2012, um dessen Technologie in Azure zu integrieren, und das weiterentwickelte Produkt ist unter dem Namen „Azure Multifactor Authentication“ bekannt.
Wie ich bereits erwähnt habe, sind sich Unternehmen der Vorteile von MFA bereits bewusst. Auf dem Verbrauchermarkt hingegen befürchte ich, dass die Akzeptanz nach wie vor sehr gering ist, obwohl MFA für bekannte SaaS-Anwendungen (beispielsweise Google, Facebook, Twitter, Microsoft und LastPass) zunehmend verfügbar ist. Als Experte für Identitätsmanagement habe ich MFA bei so vielen Diensten wie möglich aktiviert. Verstehen Sie mich nicht falsch: Ich hasse den zusätzlichen Aufwand, mein Smartphone auf eine SMS oder einen Authentifizierungscode aus einer App zu überprüfen, genauso sehr wie jeder andere auch. Aber ich erkenne, dass dies meine Konten vor Hackerangriffen schützen kann – und bereits geschützt hat –, also nehme ich es in Kauf. Und wenn Sie dies lesen, empfehle ich Ihnen nachdrücklich, MFA ebenfalls zu aktivieren, wo immer dies möglich ist.
MFA für Office 365 vs. Azure MFA vs. MFA Server
Nehmen wir an, Sie prüfen derzeit Azure MFA, um festzustellen, ob es die Sicherheit Ihres Unternehmens verbessern kann. Beachten Sie zunächst, dass Sie ein Azure AD Premium-Abonnement erwerben müssen, wenn Sie alle Funktionen von Azure MFA nutzen möchten. Ein Teil der MFA-Funktionen ist auch ohne Azure AD Premium verfügbar (beispielsweise die Basis-MFA für Office 365-Benutzer und -Administratoren oder die MFA für Azure AD-Administratoren), doch die meisten Unternehmen, die eine umfassende Einführung von MFA in Betracht ziehen, benötigen das Premium-Abonnement. (Diese Tabelle zeigt den Unterschied zwischen MFA für Office 365 und Azure MFA.) Wie immer sind bei Ihrer Bereitstellung Lizenz- und Preisaspekte zu berücksichtigen; wenn Sie Azure MFA als eigenständige Lösung erwerben, können Sie die Lizenzierung entweder pro Authentifizierung oder pro Benutzer vornehmen.
Zu den umfassenden Funktionen von Azure MFA gehört auch der lokal installierte MFA-Server. (Ja, die Bezeichnung ist verwirrend.) Der MFA-Server und die dazugehörigen Komponenten – Benutzerportal, Webdienst für mobile Apps und AD FS-Adapter – bilden den sichtbarsten Teil des ursprünglichen PhoneFactor-Produkts. Die Benutzeroberfläche (siehe unten) unterscheidet sich erheblich von den von Microsoft entwickelten Produkten, und auch das Verwaltungsmodell ist ungewöhnlich.
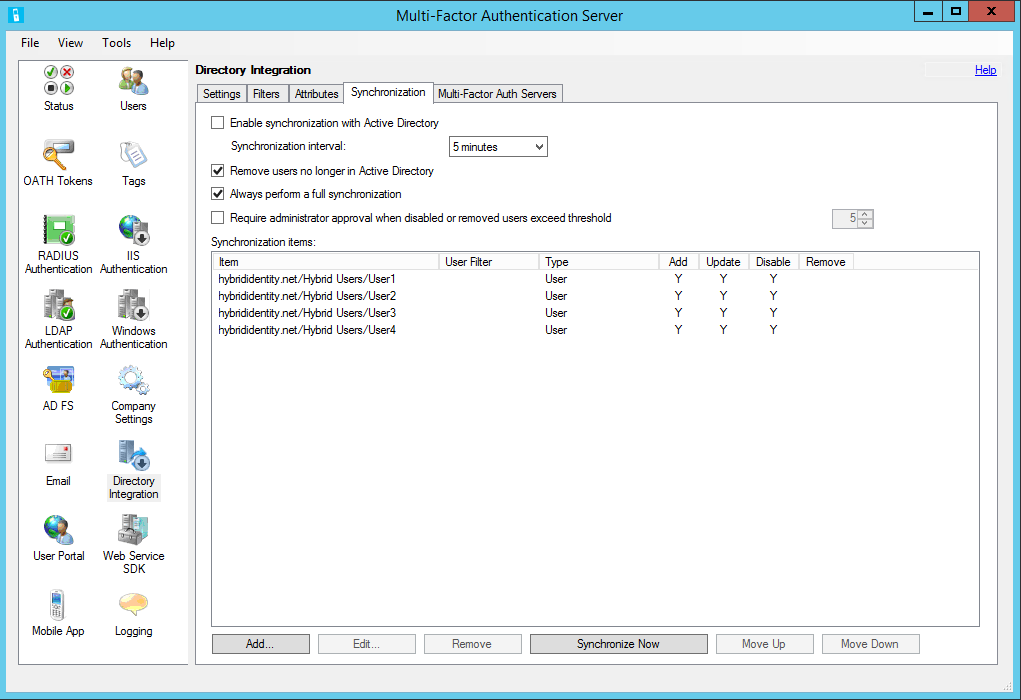
MFA Server Verwaltungskonsole
Wann wären Ihre Anforderungen allein mit Azure MFA erfüllt? Wann müssten Sie den MFA-Server bereitstellen? Sehen wir uns die häufigsten Anwendungsfälle sowohl für Azure MFA als auch für den MFA-Server an:
| Ressource geschützt |
Azure MFA |
MFA-Server |
| Azure AD AuthN |
|
|
| Azure AD AuthN (nativ) |
X |
|
| Büro 365 |
X |
X (wenn AD FS) |
| Azure AD-integrierte SaaS-Anwendungen (pro Anwendung) |
X |
|
| Lokale Anwendungen, die über Azure App Proxy in Azure AD veröffentlicht werden |
X |
|
| Vor-Ort AuthN |
|
|
| Azure AD AuthN (über AD FS) |
X |
|
| VPN-Zugang zu corpnet |
X |
|
| Fernzugriff auf corpnet |
X |
|
| IIS-Anwendungen |
X |
|
| SP-initiierte SaaS-Anmeldung über AD FS |
X |
Sie erkennen den Trend: In den meisten Fällen benötigen Sie den MFA-Server, wenn Sie lokale Ressourcen schützen möchten. Eine weitere Gruppe von Anwendungsfällen für den MFA-Server ergibt sich, wenn die Authentifizierung gegenüber Ihrem lokalen AD erfolgt, da Sie über AD FS mit einer Verbundvertrauensstellung zu Azure AD verfügen. In diesen Fällen werden an Azure AD gerichtete Authentifizierungsanfragen an AD FS weitergeleitet. Und wenn auf AD FS der AD-FS-Adapter von MFA Server installiert ist, nutzt AD FS MFA Server zur Durchführung der MFA-Anfrage. (Beachten Sie, dass MFA Server keine Verbundserver von Drittanbietern unterstützt; Sie müssen AD FS verwenden.)
Es gibt Fälle – wie beispielsweise bei der Sicherung des Zugriffs auf Office 365 –, in denen Sie entweder Azure MFA allein oder den MFA-Server verwenden können. Welche Option Sie wählen, hängt davon ab, an welcher Stelle im Authentifizierungsablauf die MFA-Durchsetzung erfolgen soll. Wenn Sie beispielsweise zusätzliche Authentifizierungsregeln benötigen, um eine detailliertere „Zulassen/Ablehnen/MFA“- policy für Office 365-Benutzer zu ermöglichen, sollten Sie MFA in Verbindung mit AD FS einsetzen, da AD FS diese zusätzliche Kontrollebene bietet.
Ich bin überzeugt, dass der hybride MFA-Dienst von Microsoft auch in Zukunft eine solide Grundlage für die Absicherung sowohl von Cloud- als auch von lokalen Ressourcen bieten wird und dass wir weiterhin neue Funktionen erleben werden. Ich bezweifle jedoch, dass die Architektur noch genauso aussehen wird wie heute. Die lokale Komponente wird deutlich schlanker werden und schließlich auf ein Minimum reduziert sein, wobei sie lediglich MFA-Anfragen an Azure MFA weiterleitet.
Ich verfüge über keine Insiderinformationen, die mich zu dieser konkreten Prognose veranlassen würden. Doch der klare Trend bei Microsoft hin zu einer hybriden Identitätsarchitektur – Azure AD Application Proxy, Azure RMS und weitere in der Entwicklung befindliche Lösungen – zielt nicht darauf ab, den lokalen Platzbedarf durch Server zu vergrößern, um Cloud-Funktionen zu ermöglichen. Kunden haben Microsoft laut und deutlich zu verstehen gegeben, dass diese Architektur einen Rückschritt darstellt, um einen Fortschritt zu erzielen. Viel akzeptabler ist es hingegen, einen schlanken Connector oder Gruppen von Connectors im Rechenzentrum eines Unternehmens zu installieren, die relativ einfach einzurichten sind und automatisch Lastenausgleich sowie Hochverfügbarkeitsfunktionen bereitstellen. Jeder, der über einen längeren Zeitraum mit dem MFA-Server arbeitet, erkennt, dass der Clouddienst weiterentwickelt wird, während der lokale Server zwar gewartet, aber nicht erweitert wird. Tatsächlich werden einige seiner Funktionen verlagert: AD FS in Windows Server 2016 verfügt über einen integrierten Azure-MFA-Adapter, wodurch der MFA-Server-AD-FS-Adapter überflüssig wird.
Nutzen Sie die Azure-Mehrfaktor-Authentifizierung, um sowohl lokale als auch Cloud-Ressourcen in der hybriden Identitätsarchitektur von Microsoft zu sichern. Doch wie bei jeder Architektur in der sich heute rasant entwickelnden IT-Landschaft sollten Sie nicht davon ausgehen, dass sie in einigen Jahren noch genauso aussehen wird.
