
Una delle tendenze più diffuse in materia di sicurezza che riscontro tra i clienti è l’interesse ad aggiungere l’autenticazione a più fattori (MFA) sia alle soluzioni nuove che a quelle esistenti. Questa tendenza è solitamente determinata dalla necessità di aumentare il livello complessivo di sicurezza o di soddisfare i requisiti normativi. In quanto servizio ibrido, Azure MFA
L'AMF e il mercato
L'autenticazione a più fattori (MFA) è il fattore "ciò che possiedi" aggiunto al fattore di autenticazione "ciò che conosci" (ad esempio, nome utente/password). Sebbene storicamente il "ciò che possiedi" fosse un token fisico, come un dispositivo RSA SecureID o una sua versione software, ciò che ha davvero incrementato la popolarità dell’MFA negli ultimi anni è il fatto che la maggior parte di noi ora possiede un dispositivo che può essere utilizzato come secondo fattore: lo smartphone. Un’azienda chiamata PhoneFactor ha sviluppato una soluzione MFA che ha saputo cogliere questa opportunità e, inoltre, ha semplificato l’implementazione trasferendo la parte relativa alla telefonia (che gestisce le notifiche MFA tramite telefono, SMS o notifiche push) in un servizio cloud, in modo che i clienti non dovessero occuparsene direttamente. Microsoft ha acquisito PhoneFactor nel 2012 per integrare la sua tecnologia in Azure, e il prodotto evoluto è noto come Azure Multifactor Authentication.
Come ho già detto, le aziende comprendono già i vantaggi dell’autenticazione a più fattori (MFA). Nel mercato consumer, tuttavia, anche se l’autenticazione a più fattori è sempre più diffusa per le principali applicazioni SaaS (ad esempio Google, Facebook, Twitter, Microsoft e LastPass), temo che il suo utilizzo sia ancora molto limitato. In qualità di professionista nel campo dell’identità digitale, ho attivato l’autenticazione a più fattori su tutti i servizi possibili. Non fraintendetemi: detesto quanto chiunque altro la seccatura di dover controllare il telefono per un SMS o un codice di autenticazione da un’app. Ma riconosco che può – e ha effettivamente – salvato i miei account dall’hacking, quindi me ne faccio una ragione. E se state leggendo questo articolo, vi consiglio vivamente di attivare anche voi l’autenticazione a più fattori (MFA) ovunque sia possibile.
MFA per Office 365 vs. Azure MFA vs. MFA Server
Supponiamo che stiate valutando Azure MFA per determinare se possa migliorare la sicurezza della vostra azienda. Innanzitutto, tenete presente che, se desiderate disporre di tutte le funzionalità di Azure MFA, dovete acquistare un abbonamento Azure AD Premium. Una parte delle funzionalità MFA è disponibile anche senza Azure AD Premium (ad esempio, l’autenticazione multifattoriale di base per gli utenti e gli amministratori di Office 365, oppure l’autenticazione multifattoriale per gli amministratori di Azure AD), ma la maggior parte delle aziende che sta valutando un’adozione su larga scala dell’autenticazione multifattoriale necessita dell’abbonamento Premium. (Questa tabella mostra la differenza tra l’autenticazione a più fattori per Office 365 e Azure MFA.) Come sempre, nella vostra implementazione occorre tenere conto di aspetti relativi alle licenze e ai prezzi; se acquistate Azure MFA come soluzione autonoma, potete ottenere la licenza in base al numero di autenticazioni o al numero di utenti.
Le funzionalità complete di Azure MFA includono il server MFA on-premise. (Sì, la denominazione può creare confusione.) Il server MFA e i suoi componenti associati – Portale utente, Servizio Web per app mobili e Adattatore AD FS – costituiscono la parte più visibile del prodotto PhoneFactor originale. L’interfaccia utente (qui sotto) è notevolmente diversa da quella dei prodotti sviluppati da Microsoft, e anche il modello di amministrazione è insolito.
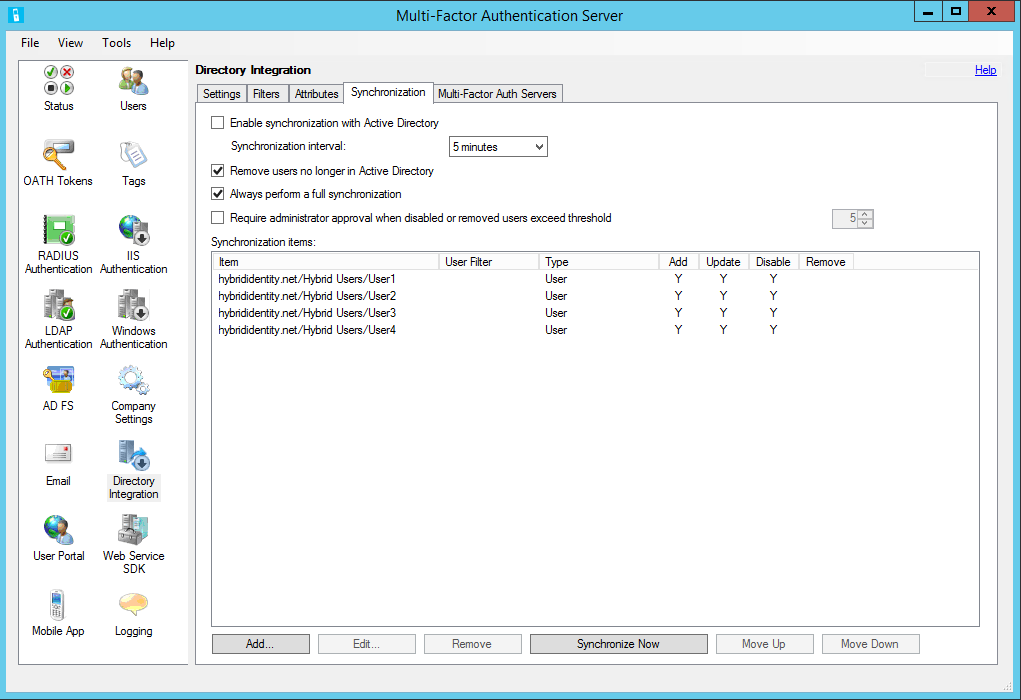
Console di amministrazione del server MFA
In quali casi le vostre esigenze potrebbero essere soddisfatte esclusivamente con Azure MFA? In quali casi sarebbe necessario implementare MFA Server? Esaminiamo i casi d'uso più comuni sia per Azure MFA che per MFA Server:
| Risorsa protetta |
Azure MFA |
Server MFA |
| Azure AD AuthN |
|
|
| Azure AD AuthN (nativo) |
X |
|
| Office 365 |
X |
X (se AD FS) |
| Applicazioni SaaS integrate in Azure AD (per app) |
X |
|
| Applicazioni on-premises pubblicate su Azure AD tramite Azure App Proxy |
X |
|
| AuthN on-premises |
|
|
| Azure AD AuthN (tramite AD FS) |
X |
|
| Accesso VPN a corpnet |
X |
|
| Desktop remoto su corpnet |
X |
|
| Applicazioni IIS |
X |
|
| Accesso SaaS avviato dal SP tramite AD FS |
X |
La tendenza è chiara: nella maggior parte dei casi, MFA Server è necessario se si desidera proteggere le risorse on-premise. L’altra categoria di casi d’uso di MFA Server riguarda le situazioni in cui l’autenticazione avviene tramite l’AD on-premise, poiché si dispone di AD FS con un rapporto di fiducia federato verso Azure AD. In questi casi, le richieste di autenticazione inviate ad Azure AD vengono reindirizzate ad AD FS. Se su AD FS è installato l’adattatore AD FS di MFA Server, AD FS utilizzerà MFA Server per elaborare la richiesta MFA. (Si noti che MFA Server non supporta server di federazione di terze parti; è necessario utilizzare AD FS.)
Esistono circostanze, come ad esempio la protezione dell'accesso a Office 365, in cui è possibile utilizzare sia Azure MFA da solo sia MFA Server. La scelta dipende dal punto in cui si desidera applicare l'autenticazione a più fattori (MFA) nel flusso di autenticazione. Ad esempio, se sono necessarie regole di autenticazione aggiuntive per fornire una politica più granulare di autorizzazione/rifiuto/MFA per gli utenti di Office 365, è consigliabile integrare l'autenticazione a più fattori con AD FS, poiché AD FS offre quel livello aggiuntivo di controllo.
In prospettiva, sono convinto che il servizio MFA ibrido di Microsoft continuerà a fornire un solido supporto per la protezione delle risorse sia cloud che on-premises, e vedremo emergere nuove funzionalità. Tuttavia, dubito che l’architettura rimarrà identica a quella attuale. La componente on-premises diventerà molto più leggera e, alla fine, sarà ridotta al minimo, limitandosi a inoltrare le richieste MFA ad Azure MFA.
Non dispongo di informazioni privilegiate che mi portino a formulare questa previsione specifica. Tuttavia, la chiara tendenza di Microsoft verso un’architettura ibrida – Azure AD Application Proxy, Azure RMS e altre soluzioni in fase di sviluppo – non mira ad aumentare l’ingombro on-premise con server destinati a abilitare funzionalità cloud. I clienti hanno comunicato a Microsoft, in modo forte e chiaro, che questa architettura rappresenta un passo indietro per poter poi fare un passo avanti. È invece di gran lunga più accettabile inserire nel data center di un’azienda un connettore leggero o gruppi di connettori che siano relativamente facili da installare e che forniscano automaticamente funzionalità di bilanciamento del carico e di alta disponibilità. Chiunque lavori con MFA Server da un certo periodo di tempo riconosce che è il servizio cloud a essere potenziato, mentre il server on-premise viene mantenuto, ma non potenziato. Infatti, alcune delle sue funzionalità vengono trasferite: AD FS in Windows Server 2016 dispone di un adattatore Azure MFA integrato, eliminando la necessità dell’adattatore MFA Server AD FS.
Affidatevi all'autenticazione multifattoriale di Azure per proteggere sia le risorse on-premise che quelle nel cloud nell'architettura ibrida di identità di Microsoft. Tuttavia, come per qualsiasi architettura nell'odierno panorama delle tecnologie informatiche in rapida evoluzione, non aspettatevi che tra qualche anno sia ancora la stessa.
