
L'augmentation récente des cyberattaques sophistiquées met en évidence les vulnérabilités inhérentes aux plateformes en ligne et aux systèmes de gestion de l'identité. Pour faire face à ce risque accru, Semperis a récemment élargi Purple Knightson outil d'évaluation des vulnérabilités à code source ouvert, basé sur la communauté, pour englober la plateforme de gestion des identités Okta. Cette initiative stratégique vise à renforcer la sécurité de l'infrastructure de gestion des identités des organisations et à garantir une expérience utilisateur transparente et sans faille.
L'importance de l'intégration par Purple Knightdes indicateurs AD, Entra ID et Okta
L'une des caractéristiques principales de Purple Knight est sa capacité à repérer les erreurs de configuration et les vulnérabilités en matière de sécurité dans les environnements Active Directory et Entra ID (anciennement Azure Active Directory) - cette capacité couvre désormais également Okta. À la demande des utilisateurs, Semperis a ajouté la prise en charge d'Okta en août : Cette extension s'est avérée opportune à la lumière des récentes attaques de cybersécurité où les acteurs de la menace ont élevé les privilèges de certains comptes et utilisé cet accès hautement privilégié pour désactiver la protection de l'authentification à deux facteurs (2FA), créant ainsi des voies d'accès non autorisées. L'un des avantages d'avoir une équipe interne dédiée à la recherche sur les menaces chez Semperis est que nous pouvons garder une longueur d'avance sur les menaces émergentes en construisant des indicateurs pour détecter les vulnérabilités connues, et nous pouvons souvent développer rapidement des indicateurs pour faire face à de nouvelles vulnérabilités.
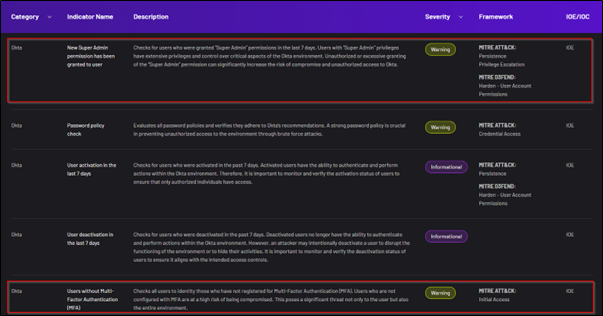
En ce qui concerne les récentes attaques visant Okta, deux des indicateurs de sécurité « Purple Knight » pour Okta que nous avons publiés en août — «Une nouvelle autorisation de super-administrateur a été accordée à un utilisateur » et «Utilisateurs ne disposant pas d’authentification multifactorielle (MFA) » — jouent un rôle essentiel dans la détection des actions malveillantes signalées visant Okta. (Ces indicateurs sont mis en évidence dans la figure 1.)
Une nouvelle autorisation Super Admin a été accordée à un utilisateur
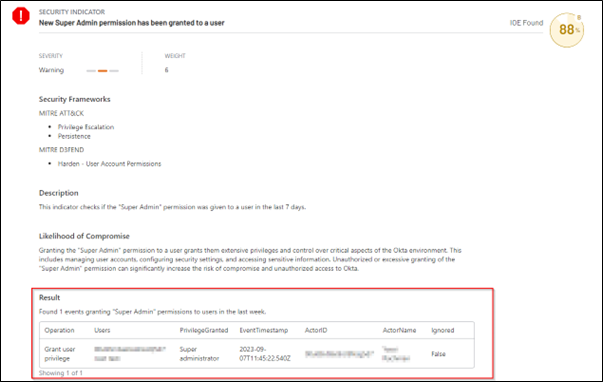
L'indicateur «Un utilisateur s'est vu attribuer le nouveau droit « Super Admin » » a pour but de déterminer si un utilisateur s'est vu attribuer les droits « Super Admin » au sein d'Okta au cours des 7 derniers jours. Cette analyse permettra de détecter rapidement toute élévation potentiellement non autorisée des privilèges d'accès, facilitant ainsi une réaction immédiate pour sécuriser l'environnement.
Utilisateurs sans authentification multifactorielle (MFA)
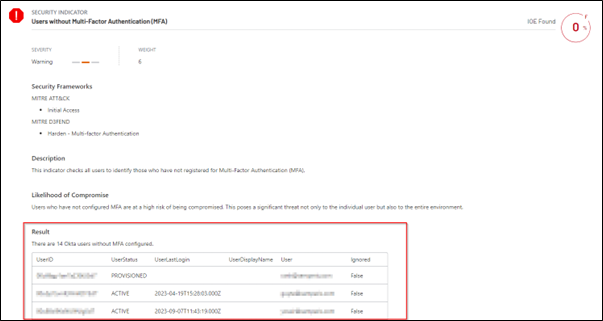
L'indicateur «Utilisateurs ne disposant pas de l'authentification multifactorielle (MFA) » passe en revue tous les utilisateurs et identifie ceux qui ne sont actuellement pas enregistrés pour la MFA. Cet indicateur est un outil essentiel pour repérer rapidement les comptes les plus vulnérables aux attaques en raison d'une authentification à deux facteurs (2FA) désactivée, et pour inciter à prendre des mesures rapides afin de renforcer la sécurité de ces comptes avant qu'ils ne deviennent la cible d'attaques.
Comment utiliser les indicateurs de sécurité Okta : Un guide étape par étape
Dans cette section, nous allons nous pencher sur les spécificités de l'exécution des deux indicateurs Okta à l'aide de Purple Knight. Je fournirai des instructions détaillées, ainsi que des captures d'écran pertinentes, afin que vous disposiez d'un guide complet pour utiliser ces indicateurs de manière efficace.
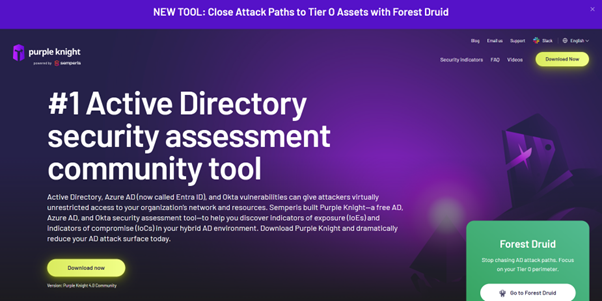
Étape 1 : Téléchargez Purple Knight v4.0 à partir du site Web de la Purple Knight site web (Figure 2)
Étape 2 : Extraire et lancer l'exécutable Purple Knight .
Etape 3 : Intégrer votre environnement Okta avec Purple Knight. Les instructions sont détaillées dans le guide de l'utilisateur Purple Knight sous le chapitre "Environment Page".
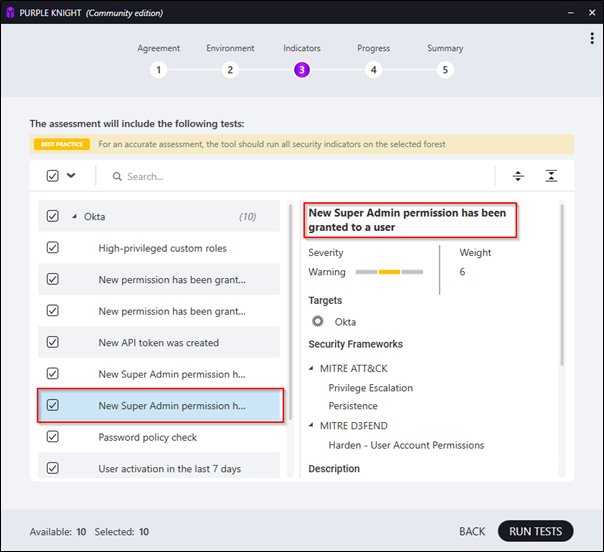
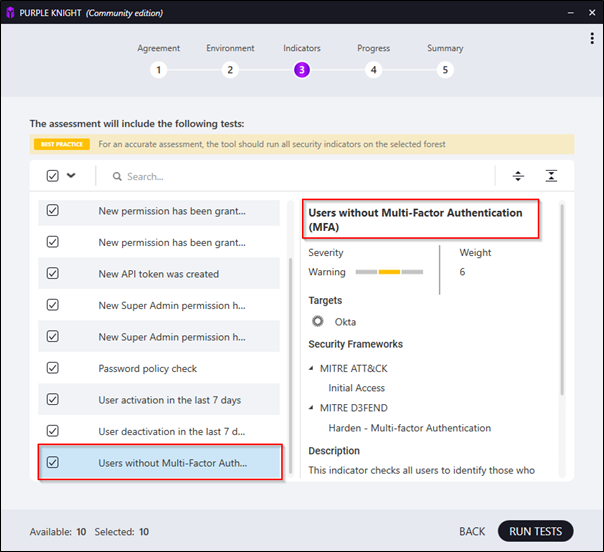
Étape 4 : Sous "Indicateurs", assurez-vous que les indicateurs suivants sont cochés et cliquez sur "Exécuter les tests" lorsque vous êtes prêt :
- Une nouvelle autorisation Super Admin a été accordée à un utilisateur (Figure 3)
- Utilisateurs sans authentification multifactorielle (MFA) (Figure 4)
Étape 5 : Examiner les résultats dans le rapport Purple Knight , au chapitre "Additional IOEs Found", et les informations détaillées par indicateur (Figure 5) :
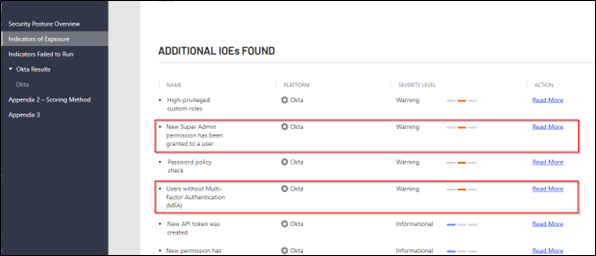
Voir la figure 6 ci-dessous pour les résultats du rapport montrant que des privilèges de super administrateur ont été accordés à un utilisateur :
La figure 7 présente les résultats du rapport « Purple Knight » (Configuration de l'authentification à plusieurs facteurs), qui mettent en évidence les utilisateurs n'ayant pas configuré l'authentification à plusieurs facteurs :
Purple Knight protège contre les attaques d'Okta qui ciblent les autorisations à risque
L'intégration d'Purple Knight à la plateforme de gestion des identités Okta offre d'énormes avantages en matière de sécurisation des identités numériques et de gestion efficace des accès. En exploitant les indicateurs de sécurité « Une nouvelle autorisation de super-administrateur a été accordée à un utilisateur » et «Utilisateurs ne disposant pas d'authentification multifactorielle (MFA) » disponibles sur Purple Knight, les entreprises peuvent se prémunir efficacement contre les dernières tentatives d'accès non autorisé et les violations potentielles.
Comme Semperis continue d'innover en tirant parti de sa vaste expertise en matière de protection de l'identité, les organisations qui utilisent la plate-forme Okta - seule ou en combinaison avec les plates-formes d'identité Microsoft Active Directory et Entra ID - peuvent s'attendre à des mesures de sécurité améliorées, favorisant une posture de sécurité de l'identité plus sûre.
En utilisant « Purple Knight » pour identifier et corriger les failles de sécurité, les entreprises améliorent non seulement la sécurité de leurs environnements d’identité, mais garantissent également à leurs parties prenantes, partenaires et clients la sécurité de leurs données, renforçant ainsi la confiance et la fiabilité dans l’espace numérique. L'extension de notre solution « Purple Knight » à Okta constitue une étape décisive vers un avenir numérique plus sûr et mieux protégé. Si vous avez des questions ou si vous vous inquiétez de la vulnérabilité de vos plateformes d'identité Active Directory, Entra ID ou Okta, n'hésitez pas à contacter notre équipe d'experts en sécurité: nous serons ravis de vous aider.
Ressources connexes
