
Il recente aumento di sofisticati attacchi informatici evidenzia le vulnerabilità insite nelle piattaforme online e nei sistemi di gestione delle identità. Per far fronte all'aumento del rischio, Semperis ha recentemente ampliato Purple Knight, il suo strumento di valutazione delle vulnerabilità open-source e basato sulla comunità, per includere la piattaforma di gestione delle identità Okta. Questa mossa strategica è finalizzata a rafforzare la sicurezza dell'infrastruttura di gestione delle identità delle organizzazioni e a garantire un'esperienza utente senza soluzione di continuità e priva di violazioni.
L'importanza dell'integrazione di Purple Knightcon gli indicatori AD, Entra ID e Okta
Una delle caratteristiche distintive di Purple Knight è la sua capacità di individuare le disconfigurazioni e le vulnerabilità di sicurezza negli ambienti Active Directory ed Entra ID (ex Azure Active Directory): questa capacità ora riguarda anche Okta. Sulla base delle richieste degli utenti, Semperis ha aggiunto il supporto per Okta in agosto: Questa espansione si è rivelata tempestiva alla luce dei recenti attacchi di cybersecurity in cui gli attori delle minacce hanno elevato i privilegi di alcuni account e hanno utilizzato questo accesso altamente privilegiato per disabilitare la protezione di autenticazione a due fattori (2FA), creando così vie di accesso non autorizzate. Uno dei vantaggi di avere un team di ricerca dedicato alle minacce interno a Semperis è che possiamo stare al passo con le minacce emergenti costruendo indicatori per rilevare le vulnerabilità note e spesso possiamo sviluppare rapidamente indicatori per affrontare nuove vulnerabilità.
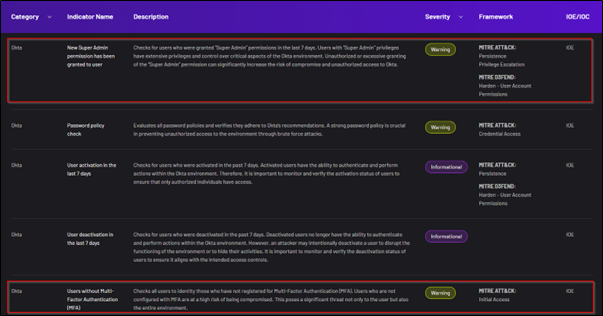
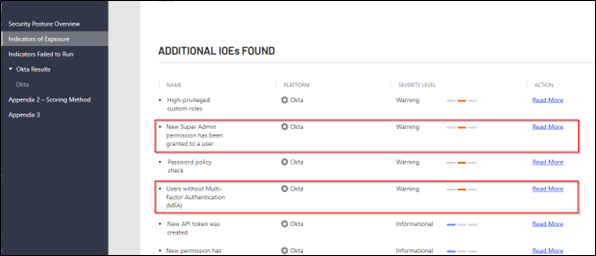
Per quanto riguarda i recenti attacchi a Okta, due degli indicatori di sicurezza di Purple Knight relativi a Okta che abbiamo pubblicato ad agosto —“È stata concessa a un utente la nuova autorizzazione di superamministratore” e“Utenti senza autenticazione a più fattori (MFA)” — sono fondamentali per individuare le azioni dannose segnalate che prendono di mira Okta. (Questi indicatori sono evidenziati nella Figura 1.)
È stata concessa una nuova autorizzazione di Super Admin a un utente.
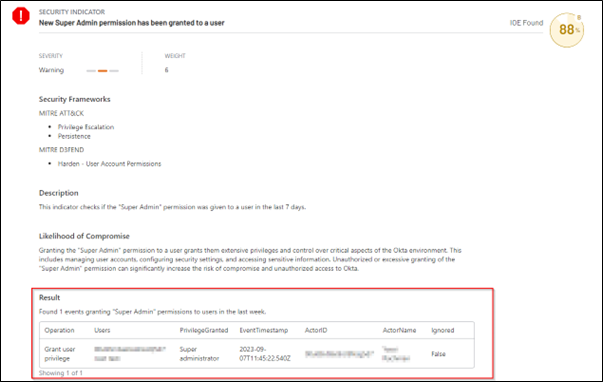
L'indicatore "A un utente è stata concessa la nuova autorizzazione 'Super Admin'" è stato progettato per stabilire sea un utente siano state concesse autorizzazioni di tipo "Super Admin" all'interno di Okta nei 7 giorni precedenti. Tale verifica consentirà di individuare tempestivamente eventuali aumenti potenzialmente non autorizzati dei privilegi di accesso, facilitando una risposta immediata per garantire la sicurezza dell'ambiente.
Utenti senza autenticazione a più fattori (MFA)
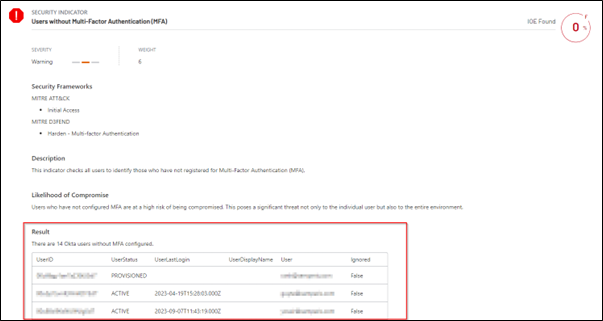
L'indicatore "Utenti senza autenticazione a più fattori (MFA)" esamina tutti gli utenti e individua quelli che al momento non dispongono della registrazione MFA. Questo indicatore è uno strumento fondamentale per identificare rapidamente gli account più vulnerabili agli attacchi a causa della disattivazione della 2FA e per sollecitare un intervento tempestivo volto a rafforzare tali account prima che diventino un bersaglio.
Come eseguire gli indicatori di sicurezza di Okta: Una guida passo passo
In questa sezione, approfondiremo le specifiche dell'esecuzione di entrambi gli indicatori di Okta utilizzando Purple Knight. Vi fornirò istruzioni dettagliate, insieme a schermate pertinenti, in modo che possiate avere una guida completa per utilizzare questi indicatori in modo efficace.
Passo 1: Scaricare Purple Knight v4.0 dal sito web (Figura 2). Purple Knight sito web (Figura 2)
Fase 2: Estrarre e lanciare l'eseguibile Purple Knight .
Passo 3: Integrare l'ambiente Okta con Purple Knight. Le istruzioni sono riportate in dettaglio nella Guida dell'utente di Purple Knight al capitolo "Pagina dell'ambiente".
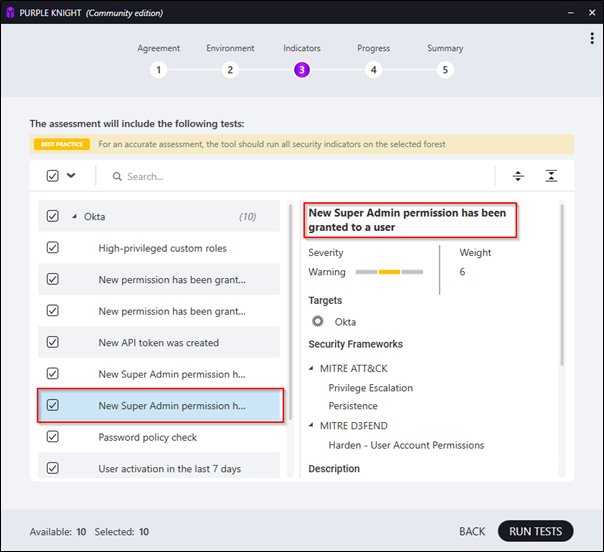
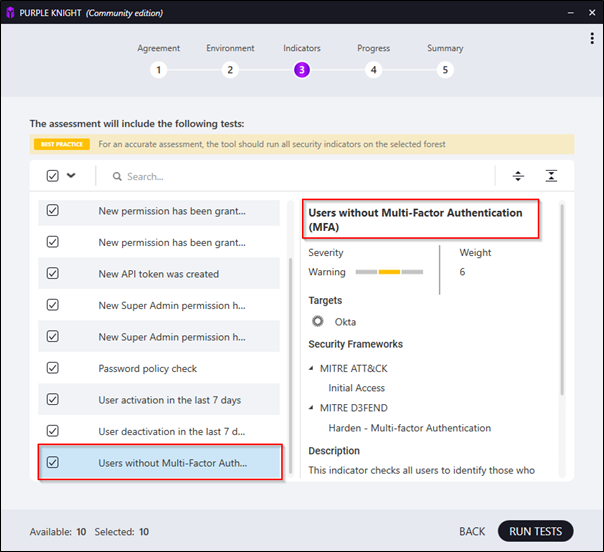
Fase 4: in "Indicatori", accertarsi che siano selezionati i seguenti indicatori e, una volta pronti, premere "ESEGUI TEST":
- Il nuovo permesso Super Admin è stato concesso a un utente (Figura 3).
- Utenti senza autenticazione a più fattori (MFA) (Figura 4)
Fase 5: Esaminare i risultati del rapporto Purple Knight , nel capitolo "Additional IOEs Found", e le informazioni dettagliate per indicatore (Figura 5):
Vedere la Figura 6 per i risultati del report che mostra che i privilegi di Super Admin sono stati concessi a un utente:
La figura 7 mostra i risultati del report “ Purple Knight ”, che evidenziano gli utenti che non hanno configurato l’autenticazione a più fattori (MFA):
Purple Knight protegge dagli attacchi di Okta che hanno come obiettivo le autorizzazioni a rischio
L'integrazione di Purple Knight con la piattaforma di gestione delle identità Okta offre enormi vantaggi in termini di protezione delle identità digitali e gestione efficiente degli accessi. Sfruttando gli indicatori di sicurezza " È stata concessa a un utente la nuova autorizzazione Super Admin" e "Utenti senza autenticazione a più fattori (MFA)" disponibili su Purple Knight, le organizzazioni possono proteggersi in modo efficace dai più recenti tentativi di accesso non autorizzato e da potenziali violazioni.
Poiché Semperis continua a innovare, sfruttando la sua vasta esperienza nella protezione delle identità, le organizzazioni che utilizzano la piattaforma Okta - da sola o in combinazione con le piattaforme di identità Microsoft di Active Directory e Entra ID - possono prevedere misure di sicurezza migliorate, favorendo una postura di sicurezza delle identità più sicura.
Utilizzando Purple Knight per identificare e risolvere le vulnerabilità di sicurezza, le aziende non solo migliorano la sicurezza dei propri ambienti di gestione delle identità, ma garantiscono anche a stakeholder, partner e clienti la sicurezza dei loro dati, rafforzando la fiducia e l’affidabilità nell’ambito digitale. L’estensione di Purple Knight a Okta rappresenta un passo fondamentale verso un futuro digitale più sicuro e protetto. Se avete domande o siete preoccupati per la vulnerabilità delle vostre piattaforme di gestione delle identità Active Directory, Entra ID o Okta, contattate il nostro team di esperti di sicurezza: saremo lieti di aiutarvi.
Risorse correlate
