
Die jüngste Zunahme raffinierter Cyberangriffe macht die Schwachstellen von Online-Plattformen und Identitätsmanagementsystemen deutlich. Um dem erhöhten Risiko zu begegnen, hat Semperis kürzlich Purple Knightsein Open-Source- und Community-basiertes Tool zur Bewertung von Schwachstellen auf die Identitätsmanagement-Plattform Okta erweitert. Dieser strategische Schritt zielt darauf ab, die Sicherheit der Identitätsmanagement-Infrastruktur von Unternehmen zu erhöhen und eine nahtlose Benutzererfahrung ohne Sicherheitslücken zu gewährleisten.
Die Bedeutung von Purple Knightfür die Integration von AD, Entra ID und Okta Indikatoren
Eines der Markenzeichen von Purple Knight ist die Fähigkeit, Fehlkonfigurationen und Schwachstellen in Active Directory- und Entra ID-Umgebungen (ehemals Azure Active Directory) aufzuspüren - diese Fähigkeit deckt nun auch Okta ab. Aufgrund von Anfragen von Benutzern hat Semperis im August die Unterstützung für Okta hinzugefügt: Diese Erweiterung kam zur rechten Zeit angesichts der jüngsten Cybersecurity-Angriffe, bei denen Bedrohungsakteure die Privilegien für bestimmte Konten erhöhten und diesen hochprivilegierten Zugang dazu nutzten, den Schutz der Zwei-Faktor-Authentifizierung (2FA) zu deaktivieren und so Möglichkeiten für einen unbefugten Zugriff zu schaffen. Einer der Vorteile eines eigenen Bedrohungsforschungsteams bei Semperis ist, dass wir aufkommenden Bedrohungen immer einen Schritt voraus sind, indem wir Indikatoren entwickeln, um bekannte Schwachstellen zu erkennen, und wir können oft schnell Indikatoren für neue Schwachstellen entwickeln.
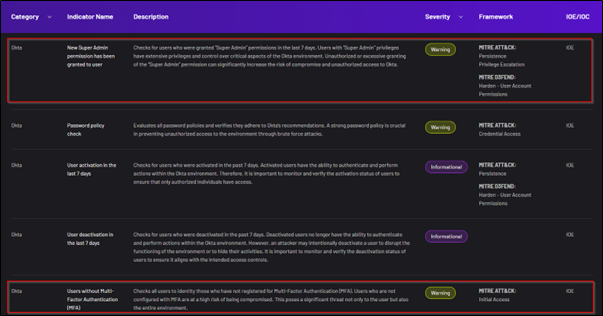
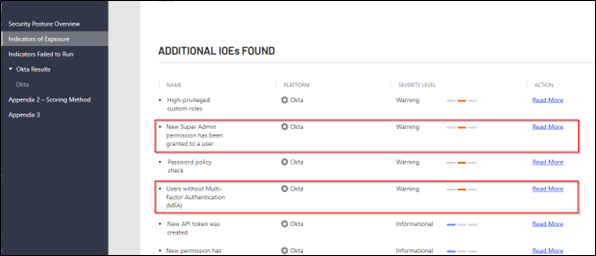
Im Zusammenhang mit den jüngsten Angriffen auf Okta spielen zwei der Sicherheitsindikatoren für Okta aus dem „ Purple Knight “, die wir im August veröffentlicht haben –„Einem Benutzer wurde die neue Super-Admin-Berechtigung erteilt“ und„Benutzer ohne Multi-Faktor-Authentifizierung (MFA)“ – eine entscheidende Rolle bei der Erkennung der gemeldeten böswilligen Aktionen, die auf Okta abzielen. (Diese Indikatoren sind in Abbildung 1 hervorgehoben.)
Einem Benutzer wurde die neue Berechtigung Super Admin erteilt
Der Indikator„Einem Benutzer wurden neue Super-Admin-Berechtigungen erteilt“ dient dazu, festzustellen, ob einem Benutzer in den letzten 7 Tagen innerhalb von Okta „Super-Admin“-Berechtigungen erteilt wurden. Diese Feststellung ermöglicht eine rechtzeitige Erkennung potenziell unbefugter Erweiterungen von Zugriffsrechten und erleichtert eine sofortige Reaktion zur Sicherung der Umgebung.
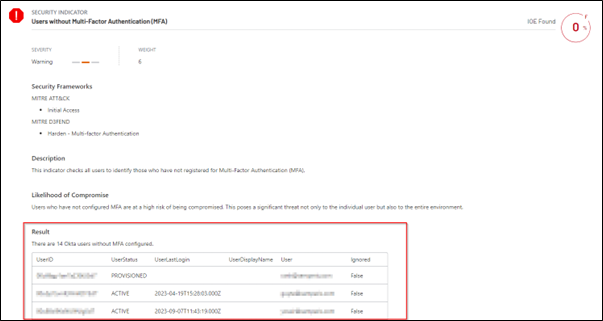
Benutzer ohne Multi-Faktor-Authentifizierung (MFA)
Der Indikator„Benutzer ohne Multi-Faktor-Authentifizierung (MFA)“ überprüft alle Benutzer und identifiziert diejenigen, bei denen die MFA-Registrierung derzeit fehlt. Dieser Indikator ist ein unverzichtbares Hilfsmittel, um Konten, die aufgrund einer deaktivierten 2FA anfälliger für Angriffe sind, schnell zu erkennen und umgehend Maßnahmen zur Absicherung dieser Konten zu ergreifen, bevor sie zum Ziel von Angriffen werden.
So führen Sie die Okta-Sicherheitsindikatoren aus: Eine Schritt-für-Schritt-Anleitung
In diesem Abschnitt werden wir uns mit den Besonderheiten der Ausführung der beiden Okta-Indikatoren mit Purple Knight befassen. Ich gebe Ihnen detaillierte Anweisungen mit entsprechenden Screenshots, damit Sie eine umfassende Anleitung zur effektiven Nutzung dieser Indikatoren erhalten.
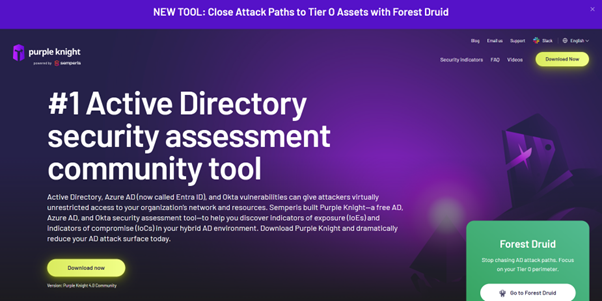
Schritt 1: Laden Sie Purple Knight v4.0 von der Purple Knight Website (Abbildung 2)
Schritt 2: Extrahieren und starten Sie die ausführbare Datei Purple Knight .
Schritt 3: Integrieren Sie Ihre Okta-Umgebung mit Purple Knight. Eine ausführliche Anleitung finden Sie im Purple Knight Benutzerhandbuch unter dem Kapitel "Environment Page".
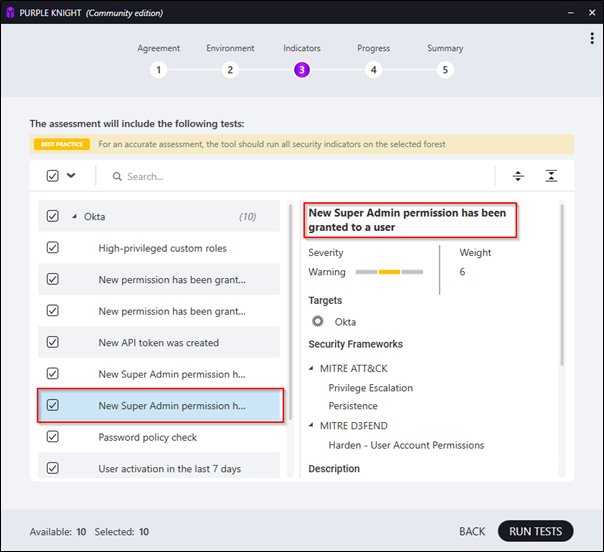
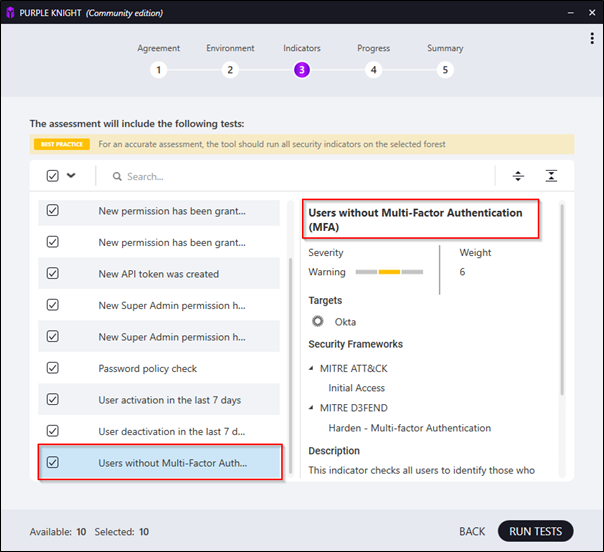
Schritt 4: Vergewissern Sie sich unter "Indikatoren", dass die folgenden Indikatoren aktiviert sind, und klicken Sie auf "TESTS LAUFEN", wenn Sie fertig sind:
- Einem Benutzer wurde die neue Berechtigung Super Admin erteilt (Abbildung 3)
- Benutzer ohne Multi-Faktor-Authentifizierung (MFA ) (Abbildung 4)
Schritt 5: Prüfen Sie die Ergebnisse im Bericht Purple Knight unter dem Kapitel "Additional IOEs Found" und die detaillierten Informationen pro Indikator (Abbildung 5):
In Abbildung 6 unten sehen Sie die Ergebnisse des Berichts, der zeigt, dass einem Benutzer Super-Admin-Rechte gewährt wurden:
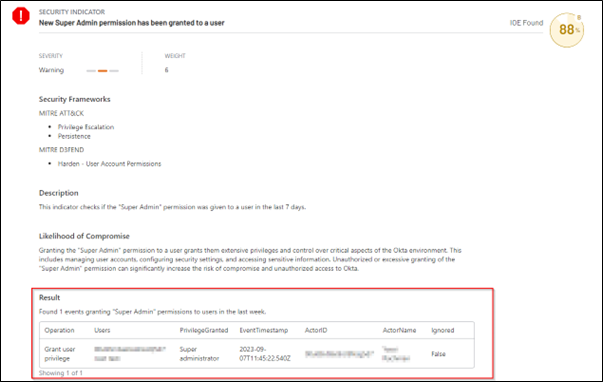
Abbildung 7 zeigt die Ergebnisse des Berichts „ Purple Knight “, in dem Benutzer hervorgehoben werden, die die MFA noch nicht konfiguriert haben:
Purple Knight schützt vor Okta-Angriffen, die auf riskante Berechtigungen abzielen
Die Integration von „ Purple Knight “ in die Identitätsmanagement-Plattform von Okta bietet enorme Vorteile für die Sicherung digitaler Identitäten und die effiziente Verwaltung von Zugriffsrechten. Durch die Nutzung der Sicherheitsindikatoren „Einem Benutzer wurde die neue Super-Admin-Berechtigung erteilt“ und„Benutzer ohne Multi-Faktor-Authentifizierung (MFA)“ in „ Purple Knight “ können Unternehmen sich zuverlässig vor den neuesten Versuchen unbefugter Zugriffe und potenziellen Sicherheitsverletzungen schützen.
Da Semperis auch weiterhin Innovationen entwickelt und sein umfassendes Fachwissen im Bereich des Identitätsschutzes einsetzt, können Unternehmen, die die Okta-Plattform allein oder in Kombination mit den Microsoft-Identitätsplattformen Active Directory und Entra ID verwenden, mit verbesserten Sicherheitsmaßnahmen rechnen, die die Sicherheit ihrer Identitäten erhöhen.
Durch den Einsatz von „ Purple Knight “ zur Erkennung und Behebung von Sicherheitslücken verbessern Unternehmen nicht nur die Sicherheit ihrer Identitätsumgebungen, sondern gewährleisten auch gegenüber Interessengruppen, Partnern und Kunden die Sicherheit ihrer Daten und stärken so Vertrauen und Zuverlässigkeit im digitalen Bereich. Die Erweiterung von „ Purple Knight “ um Okta ist ein entscheidender Schritt hin zu einer sichereren digitalen Zukunft. Sollten Sie Fragen haben oder Bedenken hinsichtlich der Anfälligkeit Ihrer Identitätsplattformen Active Directory, Entra ID oder Okta hegen, wenden Sie sich bitte an unser Team von Sicherheitsexperten – wir helfen Ihnen gerne weiter.
Verwandte Ressourcen
