
Oggi il cloud è diventato una piattaforma altamente strategica che consente alle organizzazioni di attuare la propria trasformazione digitale. Sebbene l’approccio “cloud-first” sia ancora poco diffuso, molte organizzazioni stanno adottando un ambiente cloud ibrido, che garantisce la massima flessibilità e controllo.
La sicurezza di un sistema di identità ibrido, che per la maggior parte delle organizzazioni prevede AD on-premises sincronizzato con Azure AD, pone delle sfide. Proprio come l'AD on-premise, Azure AD presenta vulnerabilità di sicurezza e il mix ibrido crea ulteriori opportunità per gli aggressori informatici. I criminali informatici, come si è visto nelle violazioni di Kaseya e SolarWinds, sfruttano le debolezze di sicurezza dei sistemi di identità ibridi entrando nel cloud e passando al sistema on-premise, o viceversa.
In caso di attacco ad Azure AD, Microsoft è ovviamente responsabile di garantire la disponibilità continua del servizio Azure. Tuttavia, la protezione delle vostre risorse Azure AD è una responsabilità dell'organizzazione. Quanto velocemente è in grado di recuperare le risorse critiche di Azure AD - oggetti utente, gruppo e ruolo - dopo un incidente informatico che ha compromesso il servizio Azure?
Anche dopo che Azure è tornato online, l'organizzazione potrebbe scoprire di non avere più gli oggetti critici di Azure AD che consentono l'autenticazione e il controllo degli accessi alle applicazioni e ai servizi ospitati nel cloud. Come servizio di autenticazione per Microsoft 365 e altre applicazioni e servizi cloud, Azure AD ospita alcuni oggetti che esistono solo nel cloud e non possono essere replicati nell'ambiente Active Directory on-premise. Pertanto, è necessaria una strategia di ripristino specifica per Azure AD. Senza la capacità di recuperare rapidamente le risorse di Azure AD, le operazioni aziendali si bloccheranno, anche se Azure AD è di nuovo online.
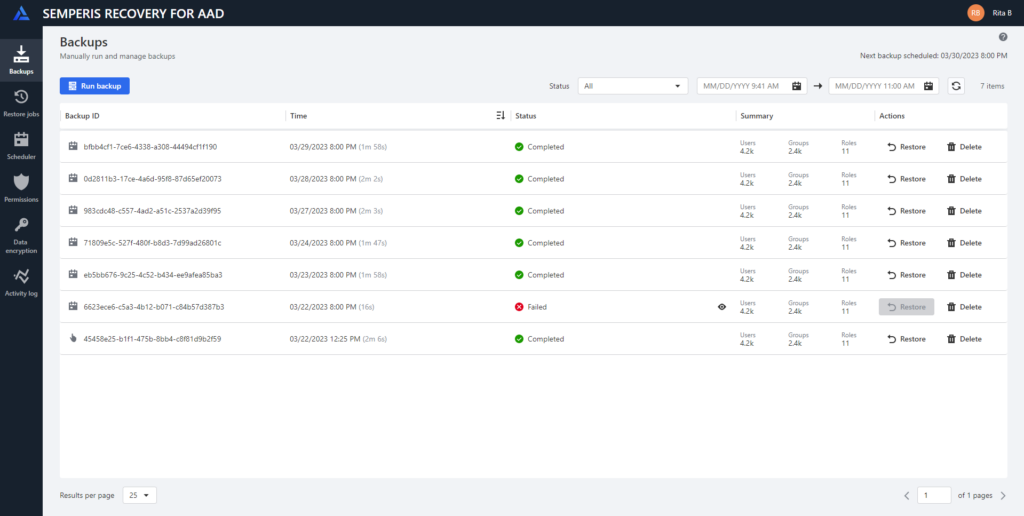
Sulla base della nostra esperienza di collaborazione con organizzazioni che utilizzano sistemi AD ibridi, sappiamo che un attacco ad Azure AD potrebbe rendere vulnerabili i loro oggetti critici relativi a ruoli, utenti e gruppi. Ecco perché abbiamo sviluppato Semperis Recovery for Azure per colmare questa lacuna. Semperis Recovery for Azure AD:
- Esegue il backup e recupera gli oggetti di utente, gruppo e ruolo di Azure AD e i rispettivi attributi.
- Ripristina gli oggetti utente, gruppo e ruolo eliminati (ancora nel cestino di Azure AD).
- Ripristina gli oggetti utente eliminati anche se sono stati rimossi dal Cestino (potenzialmente da un utente malintenzionato).
- Visualizza l'attività svolta nell'applicazione.
- Sfrutta l'archiviazione sicura di Azure AD ospitata da Semperis con l'opzione di portare la propria chiave di crittografia.
- Utilizza standard di crittografia leader del settore e fornisce uno storage isolato dedicato alla vostra organizzazione. I backup di Azure AD sono protetti sia in transito che a riposo, garantendo la sicurezza e la riservatezza dei dati sensibili dell'identità.
- È conforme al SOC2 di tipo II e certificato ISO 27001.
Per le organizzazioni con sistemi AD ibridi, la protezione dagli attacchi informatici è una sfida. Semperis Recovery for Azure AD offre servizi di backup sicuri, gestibili e affidabili per i dati critici di Azure AD, eliminando i processi di gestione dello storage che richiedono molto tempo e garantendo un rapido ripristino post-attacco.
