
Dès 2012, Microsoft a publié la première version de son ses importants livres blancs "Mitigating Pass-the-Hash and Credential Theft". Dans cette première version, Microsoft définissait le problème du mouvement latéral et de l'escalade des privilèges dans un environnement Windows Active Directory sur site sur site et et incluait les meilleures pratiques pour atténuer ces types d'attaques à l'époque. Deux ans plus tard, Microsoft a publié version 2 de ce document, qui a considérablement considérablement les conseils basés sur l'état actuel de Windows. La entreprisey a également introduit des concepts tels que les postes de travail à accès privilégié (PAW) et la hiérarchisation d'ADministration (voir figure ci-dessous).
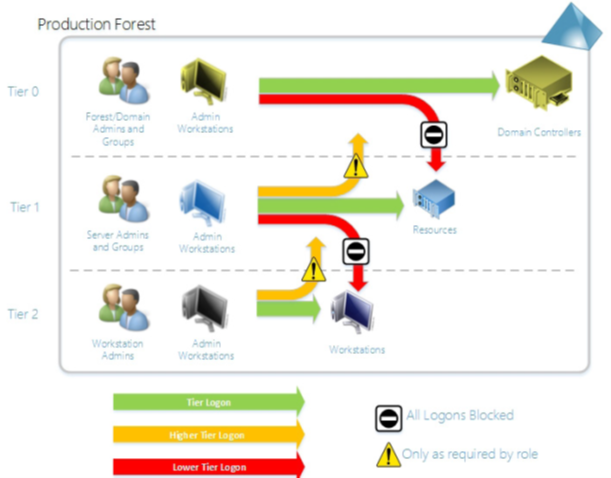
L'Admin Tiering a introduit le concept de séparation des "domaines de préoccupation" en matière d'administration. Les comptes d'administration qui géraient AD et les contrôleurs de domaine ne pouvaient jamais se connecter aux stations de travail et aux serveurs ordinaires. Les comptes d'administration de serveur ne pouvaient pas se connecter aux contrôleurs de domaine et aux stations de travail, etc. Cette approche Cette approche a limité la capacité des attaques par mouvement latéral à élever le niveau de privilège. Ce n'était pas parfait, mais cela a fonctionné. a fonctionné-lorsqu'elle mis en œuvre.
Lecture associée
Entrer dans la forêt rouge
Il y a une dizaine d'années, Microsoft s'est appuyé sur la notion présentée dans les deux documents suivants "Mitigating Pass-the-Hash and Credential Theft" (Atténuation du vol de données et d'informations) en introduisant le concept de forêt rouge, également connu sous le nom d'environnement d'administration à sécurité renforcée (ESAE). Enhanced Security Admin Environment (ESAE). Une forêt rouge est essentiellement une forêt AD distincte, approuvée par vos forêts AD de production, dans laquelle tous vos informations d'identification administratives :
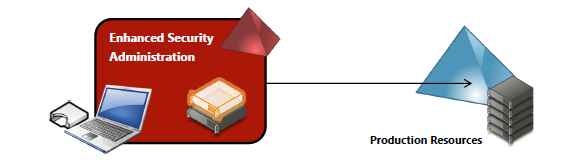
En principe, le concept deLe concept de la forêt rouge semblait être une bonne approche. Retirez vos identifiants d'administrateur de la forêt, où l'attaquant potentiel se promène, et assurez-vous que lesy ne vivent en sécurité que dans la zone séparée Red Fée. Dans la pratique, le Red Forest était un une approche maladroite de l'approche du problème. De nombreux outils de gestion fonctionnent mal-ou pas du tout-au-delà des limites de la forêt. Te Re Fn'a pas tenu compte des comptes administratifs (par ex., administrateurs d'applications) au-delà des administrateurs d'infrastructures. AEnfin, le fait de devoir maintenir une autre infrastructure forestière distincte représentait beaucoup de frais généraux pour un gain relativement modeste.
Et... Sortir de la forêt rouge
En conséquence, les de ces contraintes, et probablement accéléré par les révélations de la récente enquête de SolarWinds SolarWindsMicrosoft a récemment retiré le concept de Ré Forest. A ce jour, la construction d'un Red Fn'est plus l'approche standard pour isoler et protéger les accès privilégiés dans un répertoire Windows/Active Directory dans un monde Windows/A ctive Directory. Quelle est donc la nouvelle norme ?
L'adoption a pris du retard
Comme vous pouvez l'imaginer, le logiciel SolarWinds SolarWinds a mis en évidence les risques que les systèmes d'identité sur site, comme Active Directory, font peser sur les ressources en nuage. qu'ils dans la plupart des organisations d'aujourd'hui. Il n'est pas rare que les entreprises s'authentifient et s'autorisent à accéder aux ressources du nuage Azure en utilisant une combinaison d'identités AD sur site et d'identités federation telles que PingFederate et ADFS, au lieu d'utiliser d'utiliser Azure AD directement.
Cela signifie que, comme d'habitude, le maillon le plus faible de la chaîne de protection des identités et des applications en nuage, et en particulier des accès privilégiés, reste les ressources sur site que nous essayons de protéger depuis plus de 20 ans. Et bien que des approches telles que Admin Tiering et Re Fouest existent depuis un certain temps, la réalité est que de nombreux magasins n'ont jamais mis en œuvre ces approches, ou seulement partiellement. partiellement partiellement de l'entreprise.. Cela mtion. Cela peut sembler difficile à imaginer, Je me permets donc de le répéter.
Bon,-stratégies bien connues visant à atténuer les risques liés aux accès privilégiés ont été sous-utilisées dans la plupart des entreprises utilisant Microsoft.
Les raisons de cette omission sont nombreuses et variées, mais la plupart sont liées au coût et à la complexité de la mise en œuvre de ces approches. En conséquence, de nombreux ateliers continuent de présenter des lacunes criantes encontrôles pour empêcher la propagation de ce qui est essentiellement une-ans-. Étant donné que le attaque attaque de SolarWinds montrea comment les attaquants pouvaient exploiter les failles de la gestion des accès privilégiés sur site pour progresser « verticalement » vers des systèmes cloud tels qu’Office 365, Microsoft s’est vu contraint de redéfinir ce que représente l’accès privilégié à l’ère moderne.
L'avenir de l'accès privilégié ?
En décembre 2020, Microsoft a dévoilé sa nouvelle stratégie d'accès privilégié. Cette stratégie s'appuie sur les principes de la confiance zéro et du "nuage". Microsoft déclare même dans les documents de sa nouvelle stratégie que "Le nuage est une source de sécurité." On peut être sceptique sceptique à juste titre, étant donné que les que Microsoft est l'un des plus grands fournisseurs de services en nuage au monde. "So dois-je investir dans l'informatique dématérialisée pour être en sécurité ?".
À mon sens, cette nouvelle approche constitue une évolution des techniques précédentes de « pass-the-hash » et Red Forest. Dmalgré el’ accent mis sur l’acquisition de revenus-génératrices cfort sservices à partir d’ Azure, cette nouvelle approche a un certain sens. Cela dit, je ne suis pas convaincu que les entreprises qui hésitaient à faire quelque chose d’aussi simple que Admin Tvont se s'étendre à la complexité des modèles « Zero-Trust » basés sur les zones-impliquant impliquant de nombreux éléments mobiles. Mais let»analysons décortiquons un peu tout ça et voyons ce que Microsoft propose propose.
La première chose à comprendre est que Microsoft envisage le modèle de hiérarchisation d'une manière un peu différente et, je dirais, plus holistique qu'auparavant. Alors qu'auparavant, l'Admin Tiering et les Red Forests étaient axés sur l'accès privilégié et l'administration par les professionnels de l'informatique, ce nouveau modèle prend en compte l'ensemble du paysage d'une organisation moderne, y compris non seulement l'administration informatique, mais aussi l'administration des applications métier et les différents pools de données métier qui existent dans la plupart des organisations, comme vous pouvez le voir ici :
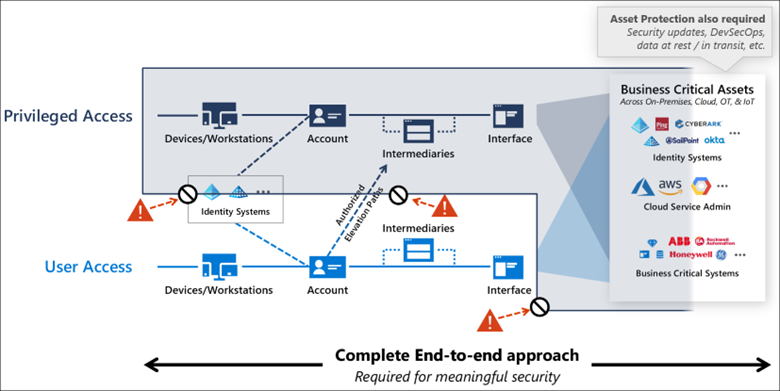
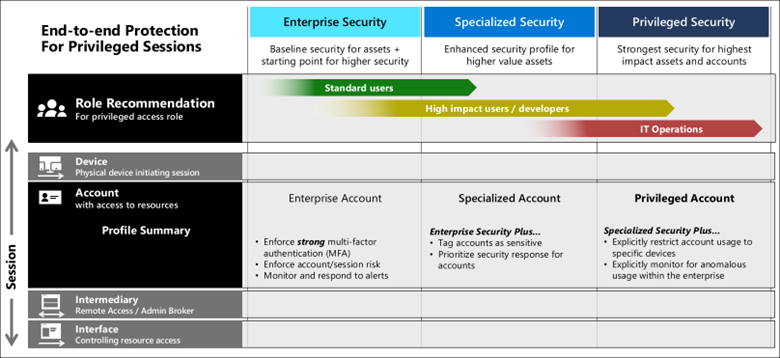
Ce diagramme souligne le concept selon lequel l'accès des utilisateurs aux ressources et aux données doit être séparé de l'accès privilégié, avec des contrôles appropriés pour l'accès d'un niveau à l'autre. Pour aller plus loin, Microsoft divise l'accès en trois niveaux : Entreprise, Spécialisé et PrivilégiéLa plupart des utilisateurs appartiennent à la catégorie Entreprise, le niveau Spécialisé étant réservé à des classes d'utilisateurs spécifiques telles que les développeurs, les cadres et les dirigeants. pour des catégories spécifiques d'utilisateurs tels que les développeurs, les cadres, et d'autres fonctions spécialisées qui présentent un risque potentiellement plus élevé pour l'entreprise. Et bien sûr, les utilisateurs privilégiés sont ceux qui gèrent les environnements de lenvironnementsIls peuvent être membres d'Azure Global Admins ou des groupes AD intégrés tels que Domain Admins et Enterprise Admins.
Pour chaque niveau de sécurité, Microsoft spécifie des contrôles de sécurité visant à garantir que l'utilisateur accédant à la ressource est bien celui qu'il prétend être. C'est ici que l'on voit apparaître une certaine lourdeur dans l'utilisation des services Azure. de l'entreprise.. Comme vous pouvez le voir dans le diagramme ci-dessous, tous les utilisateurs devraient essentiellement utiliser MFA et Zero Trust, tous les utilisateurs devraient essentiellement utiliser les protections MFA et Zero Trust, ce qui est bien sûr une grande avancée pour de nombreuses entreprises aujourd'hui qui se concentrent principalement sur la sécurité des données. pour de nombreuses entreprises qui concentrent principalement l'AMF sur les accès privilégiés :
Comme vous pouvez le voir sur la figure ci-dessus, tcette stratégie entraîne égalementle le concept d’ intermédiaires et interfaces. Les intermédiaires, pour employer un langage plus courant, sont par exemple des serveurs relais serveurs relais ou des hôtes bastion (également appelés PAWS), lesN, ou d’autres sauts sécurisés-points de départ sécurisés permettant un accès privilégié. Les interfaces sont exactement ce que leur nom indique : les points-, les outils, et utilitaires (par exemple,, la gestion à distance via PowerShell) utilisés pour accéder aux ressources. Ces interfaces mpeuvent passer par divers proxys d’application ou d’autres niveaux d’indirection afin de garantir un accès sécurisé à ces ressources. Cet accès est en outre renforcé grâce à des technologies « Zero Trust » qui imposent des politiques de sécurité pour les appareils et les utilisateurs telles que l’utilisation d’un appareil géré, la présence dans un lieu connu, le fait d’être un utilisateur connu, l’adoption de comportements habituels, l’utilisation de l’authentification multifactorielle (MFA), l’accès conditionnel et l’administration « juste à temps ».
Jusqu'à présent, la plupart de ces conseils semble simplesmais fortement orientées vers la consommation de nombreux services de de nombreux services de sécurité Azure pour mettre en œuvre le modèle. Mais je dois Mais je dois admettre qu'en suivant la stratégie, Microsoft a commencé à me perdre avec la complexité introduite par les "avions" (pas ceux dans lesquels on vole). La meilleure façon de l'expliquer est d'utiliser Microsoft de Microsoft :
Ce diagramme est expliqué comme l'évolution de l'ancien modèle. Admin Tiering, mais franchement, il m'a laissé perplexe. Il n'a pas de lien réel avec les diagrammes précédents que j'ai montrés décrivant l'entreprise, le specialisé, et Privilégié. Le modèle semble avoir été créé de toutes pièces, sans expliquer comment passer de ces trois niveaux d'accès à l'accès privilégié, au plan de contrôle, au plan de gestion et au plan d'administration. Accès privilégié, plan de contrôle, plan de gestion, et l'accès utilisateur, qui sont ensuite mis en correspondance avec les niveaux 0, 1 et 2. C'est tout simplement déroutant.
Mise en œuvre de la nouvelle stratégie...ou pas
Si j'ignore cette particulier de la réalité et que je me concentre sur les principesprincipes dont j'ai parlé plus haut, cette approche a du sens et semble être une extension logique des des concepts précédents qui existent depuis des années. Et si vous la lisez d'un œil agnostique, de nombreux principes d'application de la politique de confiance zéro s'appliquent, intermédiaires, l'administration juste à temps, et MFA peuvent être mis en œuvre sans ouvrir votre portefeuille à Microsoft en particulier. Et si vous décidez de suivre la voie de Microsoft, l'entreprise fournit des conseils de mise en œuvre très utiles, intitulés Plan de modernisation rapide (RAMP).
Je ne sais pas trop que le terme « rapide » fasse partie d’une mise en œuvre à grande échelle de cette nouvelle stratégie, compte tenu de la complexité de la la plupart des environnements d’entreprise. Ma principale préoccupation concernant cette toute nouvelle stratégie réside dans la complexité qu’elle introduit. TCe modèle a de nombreux éléments variables à mettre en œuvreafin pour m'assurer quenefonctionne comme prévu— et nous savons tous que la complexité nuit souvent à la sécurité. Ma première réaction est que si de nombreux magasins ont hésité à mettre en place quelque chose d’aussi relativement simple que Admin Tiering, comment peut-on s’attendre à ce qu’elles mettent en œuvre une stratégie qui est, par essence, bien plus complexe ? Je pense que c’est une question légitime.
Je ne doute pas que la réponse de Microsoft soit que vous pouvez compter sur les services Azure pour résoudre une grande partie de ces problèmes, mais cela ne supprime pas la nécessité de bien gérer tous ces services, de les mettre en œuvre de manière cohérente, et de les surveiller religieusement au fil du temps. Je ne suis pas partisan de mettre tous mes œufs de sécurité dans le panier technologique, même lorsque cette technologie provient d'un partenaire de confiance comme Microsoft. Vous devez trouver un équilibre entre les besoins de votre entreprise en matière de sécurité et les réalités de ce que la technologie peut et doit apporter.de sécurité de votre organisation avec les réalités de ce que la technologie peut et ne peut pas faire. C'est une vieille rengaine, mais la sécurité est une affaire de personnes, de processus, et de la technologie. Rous échouerons toujours si nous ne nous appuyons que sur un seul élément de ce tabouret.
Enfin, je me demande si cette nouvelle stratégie ne représente pas une vision quelque peu irréaliste de la situation actuelle de la plupart des entreprises dans le parcours de mise en œuvre de l'informatique dématérialisée. Malgré tous leurs efforts, la plupart des entreprises vivent et meurent encore grâce à Active Directory sur site pour pour authentifier et autoriser leurs utilisateurs, de technologies telles que Group Policy pour sécuriser et verrouiller leurs postes de travail et leurs serveurs, et d'un éventail vertigineux d'applications métier sur site et dans le nuage.
Cette nouvelle stratégie de Microsoft repose en quelque sorte sur le transfert d'un grand nombre de ces technologies vers des technologies en nuage correspondantes. Cela ne se fera pas du jour au lendemain (euphémisme), et que doivent donc faire les entreprises dans l'intervalle ? Une suggestion pourrait être de mettre enfin en œuvre certaines des orientations que Microsoft a mises en place depuis plus de 10 ans concernant l'administration des niveaux, le PAWs, et d'autres technologies similaires, puis de commencer à les compléter avec certaines de ces nouvelles technologies en nuage. C'est en tout cas ce que je ferais.
