
Cybersicherheitsbehörden der „Five Eyes “-Allianz, darunter die CISA und die NSA, fordern Organisationen nachdrücklich auf, die Sicherheit rund um Microsoft Active Directory (AD) zu verstärken, das ein Hauptziel für Cyberangreifer darstellt. Der jüngste Bericht der Allianz hebt mehr als ein Dutzend Taktiken hervor, mit denen Angreifer AD ausnutzen. Zu diesen gängigen Techniken gehört der DCSync-Angriff.
Was ist ein DCSync-Angriff?
A DCSync-Angriff ist eine Angriffstechnik, die typischerweise dazu dient, Anmeldedaten aus einer AD-Datenbank zu stehlen. Der Angreifer gibt sich als Domänen domain controller (DC) aus, um mithilfe des Directory Replication Services (DRS)-Remote-Protokolls Passwort-Hashes von einem Ziel-DC anzufordern. Der Angriff kann genutzt werden, um Passwort-Hashes effektiv aus dem DC „abzugreifen“, ohne dass Code auf dem DC selbst ausgeführt werden muss. Diese Art von Angriff ist besonders geeignet, herkömmliche Überwachungs- und Erkennungsmethoden zu umgehen.
Beachten Sie, dass der Angreifer zunächst Zugriff auf ein Konto mit hochrangigen Rechten erhalten muss, z. B. Domain Admin oder ein Konto mit der Fähigkeit, Daten aus dem DC zu replizieren. Diese Aktion erfordert die folgenden Berechtigungen für den Domain Naming Context:
- Replizieren von Verzeichnisänderungen
- Replizieren von Verzeichnisänderungen Alle
Sobald der Angreifer über die notwendigen Privilegien verfügt, sendet er eine Anfrage an einen DC und bittet ihn, die Anmeldedaten des Benutzers zu replizieren. Dieser Prozess imitiert den legitimen Replikationsverkehr, den DCs zur Synchronisierung von Daten im Netzwerk verwenden.
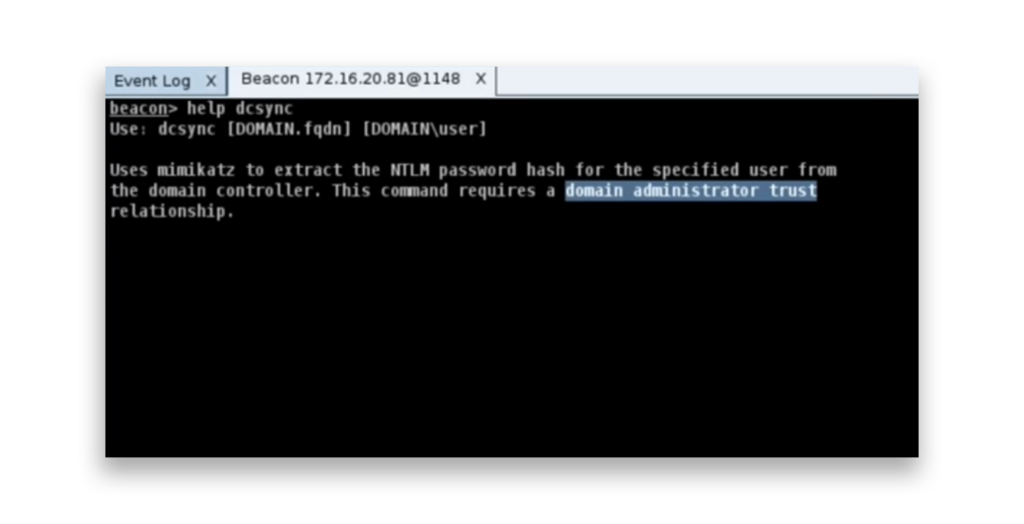
Dieses Bild zeigt die help Befehlsausgabe für „DCSync“ in Cobalt Strike, in der erläutert wird, wie man mit Mimikatz NT-Passwort-Hashes für bestimmte Benutzer von einem domain controller extrahiert. Für die Ausführung des Befehls sind Domänenadministratorrechte erforderlich.
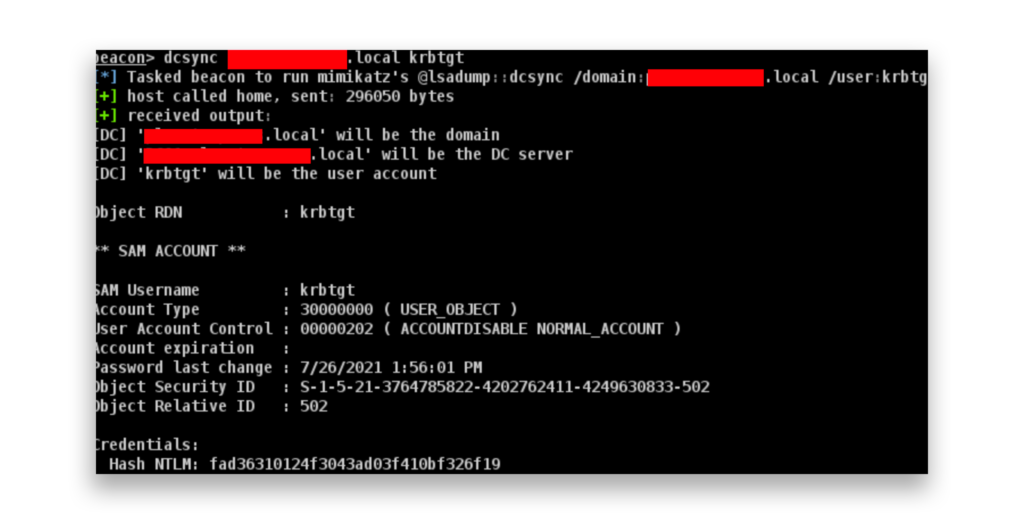
Hier sehen Sie die Ausgabe eines DCSync-Befehls in Cobalt Strike, mit dem der NT-Hash des KRBTGT-Kontos vom domain controller extrahiert wird.
Wie können Sie Ihre Umgebung vor einem DCSync-Angriff schützen?
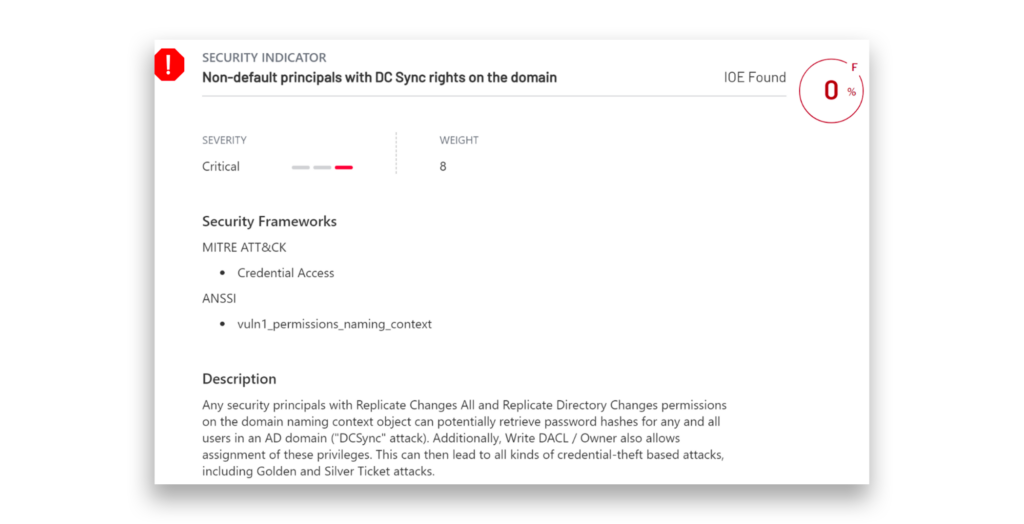
Der beste Ansatzpunkt für Verteidiger, um ihre Umgebungen gegen einen DCSync-Angriff zu schützen, ist die Nutzung des kostenlosen Tools Purple Knight zu nutzen, um Nicht-Standard-Principals zu identifizieren, die über DCSync-Berechtigungen für den Domain Naming Context verfügen.
Folgendes beobachten wir häufig in Kundenumgebungen: Unternehmens-Schlüsseladministratoren, die über vollständige Kontrolle über den Domänen-Namenskontext verfügen und über Exchange-Windows-Berechtigungen, mit denen sie die Berechtigungen dafür ändern können. Dieses Szenario ist gefährlich, da es unbeabsichtigt zur Erteilung von DCSync-Berechtigungen führen kann – ein ernstes Sicherheitsrisiko.
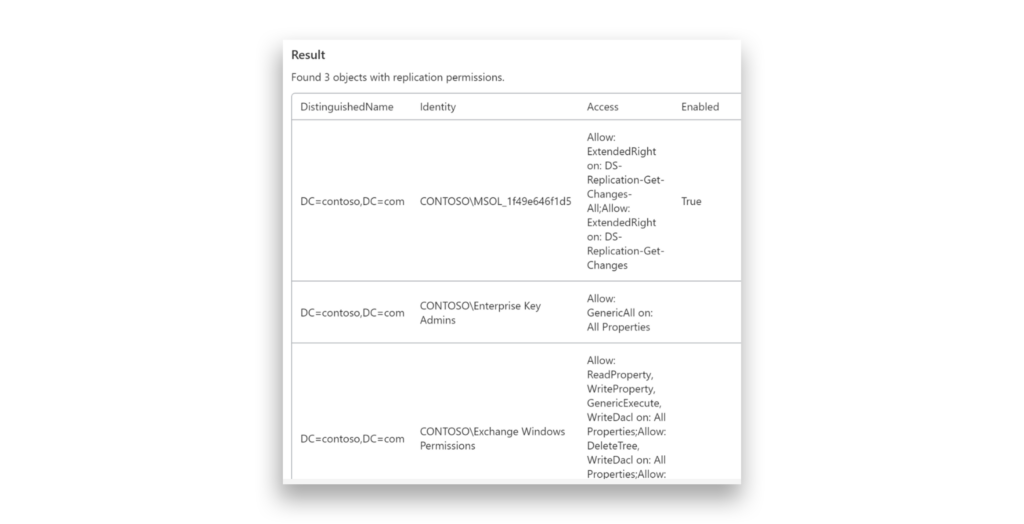
Lassen Sie uns den Behebungsprozess am Beispiel der „Enterprise Key Admins“ durchgehen.
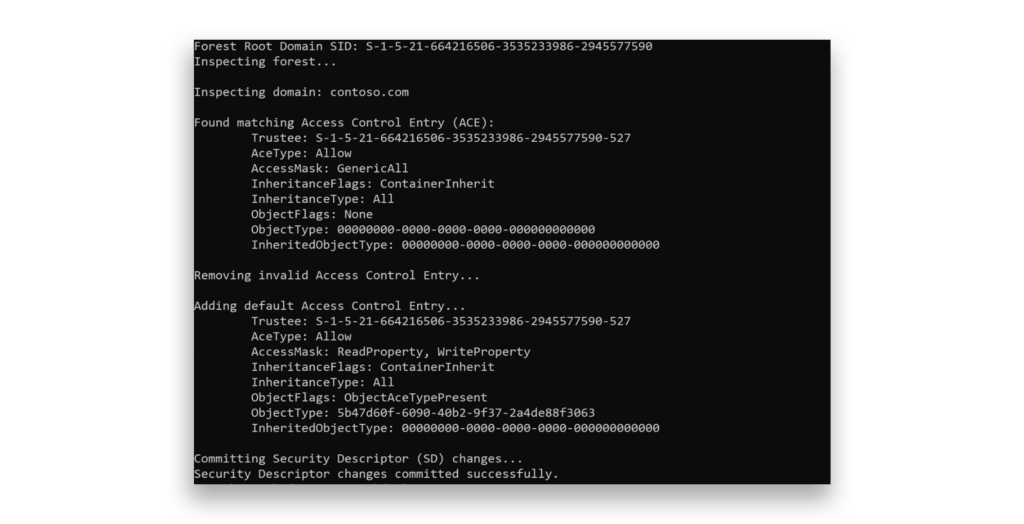
Wenn Sie laufen adprep /domainprep unter Windows Server 2016 wird ein unbeabsichtigter Zugriffssteuerungseintrag (ACE) zum Sicherheitsdeskriptor des Domain Naming Context für die Gruppe Enterprise Key Admins (SID = -527) hinzugefügt. Dieser ACE gewährt fälschlicherweise vollen Zugriff auf den Benennungskontext und alle seine untergeordneten Objekte. Der vorgesehene ACE sollte nur ReadProperty und WriteProperty Berechtigungen für die msDS-KeyCredentialLink Attribut.
Die folgende Abbildung zeigt ein Beispiel für ein PowerShell-Skript, das das Problem behebt, indem es der Gruppe Enterprise Key Admins die Vollzugriffsberechtigung entzieht und sicherstellt, dass diese Gruppe nur Lese-/Schreibzugriff auf das Attribut msDS-KeyCredentialLink erhält.
Nachdem wir die Berechtigungen für Enterprise Key Admins angepasst haben, stellen wir eine Verbesserung unserer Sicherheitsbewertung für diesen spezifischen Indikator der Gefährdung (IOE) fest.
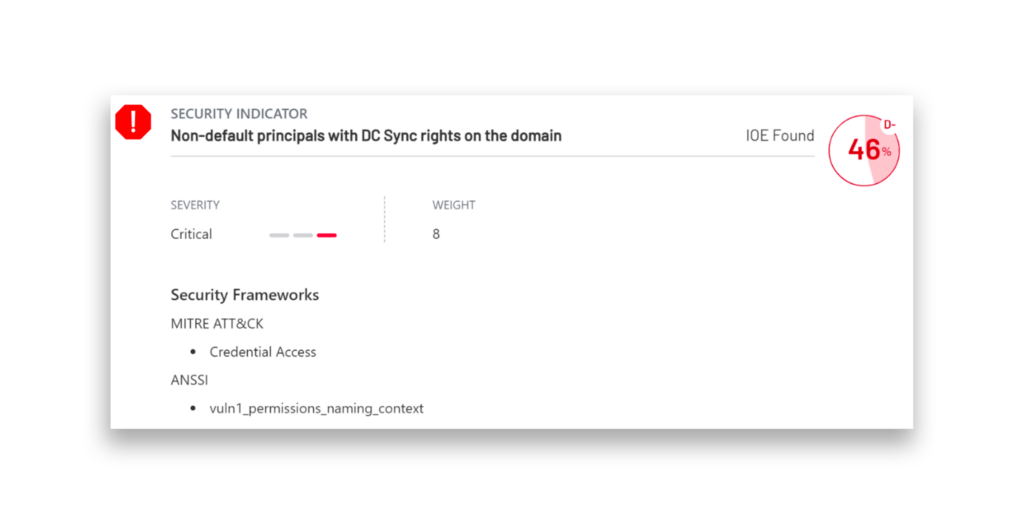
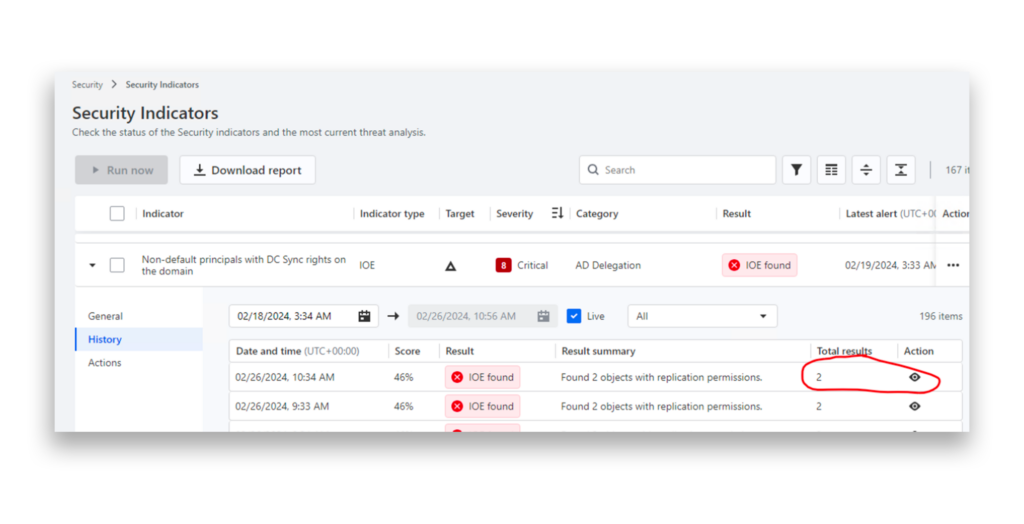
Semperis DSP Intelligence enthält einen Sicherheitsindikator, der kontinuierlich verdächtige Konten im AD aufspürt, die über die für einen DCSync-Angriff erforderlichen Sonderrechte verfügen. Zu diesen Rechten gehören Replicating Directory Changes und Replicating Directory Changes All. Standardmäßig verfügen nur bestimmte ACEs wie Domain Admins, Enterprise Admins, DC-Computerkonten und der AAD Connect-Benutzer über diese Rechte. Die Überwachung von Benutzern, die unerwartet über diese Rechte verfügen, kann Ihnen dabei helfen, eine nicht autorisierte Replikation von Verzeichnisdaten zu verhindern.
Wie können Sie einen DCSync-Angriff erkennen?
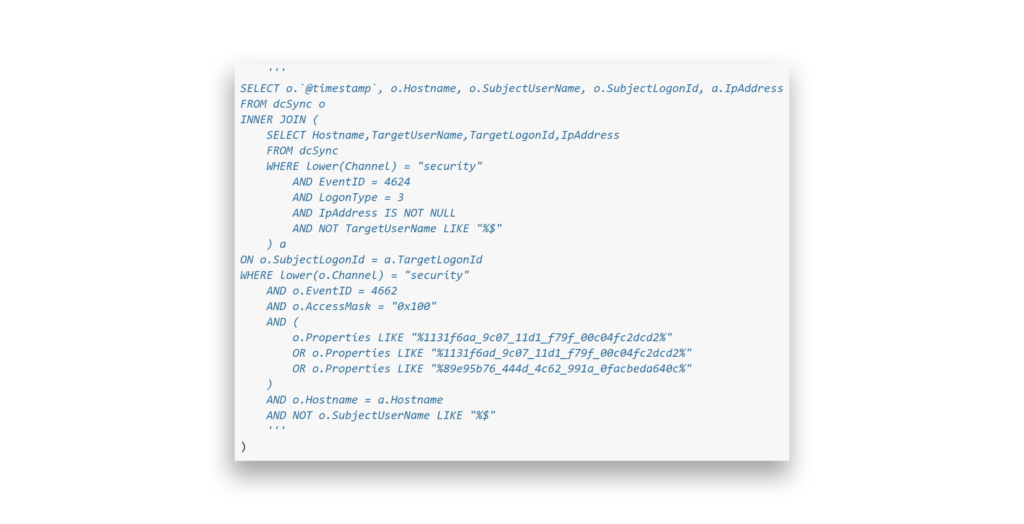
Um DCSync-Aktivitäten zu erkennen, können Sie die TargetLogonId aus Ereignis 4624 überwachen und sie mit anderen Sicherheitsereignissen korrelieren, die mit derselben Anmeldesitzung verbunden sind. DCSync erzeugt einen Netzwerkanmeldetyp (3) auf dem DC. Durch die Verknüpfung von Ereignis 4662 (das den Verzeichniszugriff verfolgt) mit Ereignis 4624 unter Verwendung der LogonId können Verteidiger die Quell-IP der DCSync-Anfrage identifizieren.
Profile von Bedrohungsakteuren
Die folgenden Bedrohungsakteure sind dafür bekannt, DCSync-Angriffe in freier Wildbahn durchzuführen.
- APT20 alias Krabbelnder Stier, TH3Bug, VIOLIN PANDA1
- Calypso alias Bronze Medley2
- Earth Lusca alias TAG-22, Charcoal Typhoon, CHROMIUM, ControlX (MITRE ATT&CK®Group G1006)3
- LAPSUS$ alias DEV-0537, Strawberry Tempest (MITRE ATT&CK Group G1004)4
- Leviathan alias MUDCARP, Kryptonite Panda, Gadolinium, BRONZE MOHAWK, TEMP.Jumper, APT40, TEMP.Periscope, Gingham Typhoon (MITRE ATT&CK Group G0065)5
- Mustang Panda alias TA416, RedDelta, BRONZE PRESIDENT (MITRE ATT&CK Group G0129)6
- UNC53307
DCSync Angriffswerkzeuge
Die folgenden öffentlichen Tools, die auf github.com verfügbar sind, können verwendet werden, um einen DCSync-Angriff durchzuführen.
- DSInternals PowerShell Modul und Framework
- gentilkiwi/mimikatz
- secretsdump.py
Überblick über die Bedrohung
ATT&CK-Taktik: Zugriff auf Zugangsdaten
Am 9. Juli 2024 wurde in einem gemeinsamen Bericht des Australian Cyber Security Centre und internationaler Behörden auf APT40 (auch bekannt als Leviathan) hingewiesen, eine vom chinesischen Staat unterstützte Gruppe, die es auf Netzwerke im staatlichen und privaten Sektor abgesehen hat. In dem Bericht wurde erwähnt, dass DCSync Teil der Vorgehensweise von APT40 ist und es der Gruppe ermöglicht, sich als Domänencontroller auszugeben und Passwort-Hashes aus Active Directory zu stehlen.8
Am 4. April 2024 veröffentlichte Google Cloud einen Bericht, in dem dargelegt wurde, wie der Angreifer UNC5330 die Sicherheitslücken CVE-2024-21893 und CVE-2024-21887 in Ivanti Connect Secure ausnutzte, um in das Netzwerk eines Opfers einzudringen. Er nutzte ein LDAP-Bind-Konto, um eine anfällige Windows-Zertifikatsvorlage auszunutzen, ein Computerobjekt zu erstellen und sich als Domänenadministrator auszugeben. Dies ermöglichte es ihm, einen DCSync-Angriff durchzuführen, um zusätzliche Domänenanmeldedaten zu erlangen und so eine laterale Bewegung zu ermöglichen.9
Am 22. September 2023 veröffentlichte die Unit 42 von Palo Alto Networks einen Bericht über die Cyberspionageaktivitäten der Gruppe „Stately Taurus“, auch bekannt als „Mustang Panda“, die zwischen 2021 und 2023 eine südostasiatische Regierung ins Visier nahm. Die Gruppe drang in Netzwerke ein, verschaffte sich Zugriff auf sensible Dateien und sicherte sich eine langfristige Präsenz. Ein wesentlicher Bestandteil ihres Angriffs war die Durchführung eines DCSync-Angriffs, bei dem sie sich als Domänencontroller (DC) ausgab, um Anmeldedaten zu stehlen.10
Im September 2022 berichtete Trend Micro auf der HITCON über Earth Lusca, eine chinesische APT-Gruppe, die seit 2019 aktiv ist. Die Gruppe war an Cyberspionage beteiligt und hatte es auf Sektoren wie Regierung, Medien und Bildung in mehreren Ländern abgesehen. Als Teil ihrer Operationen nutzten sie DCSync-Angriffe, um sich als DCs auszugeben und Passwort-Hashes aus Active Directory zu stehlen.11
Am 22. März 2022 veröffentlichte Microsoft einen Bericht über DEV-0537 (auch bekannt als LAPSUS$), eine cyberkriminelle Gruppe, die für Datendiebstahl und Erpressung bekannt ist. Sie drangen mit gestohlenen Zugangsdaten in Unternehmen ein und nutzten DCSync-Angriffe, um zusätzliche Domänen-Zugangsdaten zu stehlen, die es ihnen ermöglichten, sich seitlich durch Netzwerke zu bewegen und die Kontrolle über wichtige Systeme zu erlangen.12
Am 19. Dezember 2019 veröffentlichte Fox-IT einen Bericht über die Operation Wocao, der die Aktivitäten von APT20, einer vom chinesischen Staat gesponserten Hackergruppe, aufdeckte. Der Bericht enthüllte, dass APT20 es auf Branchen wie Regierung, Energie und Gesundheitswesen in mehreren Ländern abgesehen hatte. Eine ihrer Schlüsseltechniken bestand darin, einen DCSync-Angriff durchzuführen, um Anmeldedaten aus Active Directory zu stehlen.13
Am 23. September 2019 identifizierte Avast eine Sicherheitsverletzung, bei der der Angreifer einen DCSync-Angriff (bösartige Verzeichnisreplikation) durchführte. Zunächst wurde eine Microsoft ATA-Warnung über einen Replikationsversuch von einer VPN-IP aus als Fehlalarm abgetan. Nach einer weiteren Überprüfung im Oktober 2019 stellte sich heraus, dass der Angreifer die Anmeldedaten kompromittiert, seine Privilegien erweitert und Domain-Admin-Rechte erhalten hatte.14
Am 9. Juli 2019 veröffentlichte Positive Technologies einen Bericht über die APT-Gruppe „Calypso“ , die Regierungsbehörden in mehreren Ländern ins Visier genommen hatte. In dem Bericht wurde hervorgehoben, dass „DCSync“ Teil der Angriffsmethoden von Calypso ist und es der Gruppe ermöglicht, sich als Domänencontroller auszugeben und Passwort-Hashes aus Active Directory zu extrahieren.15
Semperis Schnappschuss
DCSync ist eine bekannte Technik, die von Angreifern genutzt wird, um Anmeldedaten aus der Active Directory-Datenbank zu entwenden, und Berichte zeigen, dass sie auch heute noch eine relevante Bedrohung darstellt. Sicherheitsverantwortliche können Tools wie Purple Knight und „DSP Intelligence“, um alle nicht standardmäßigen Konten zu identifizieren, die über DCSync-Berechtigungen für den Domänen-Namenskontext verfügen. Beachten Sie, dass dieser Angriff nur dann ausgeführt werden kann, wenn ein Angreifer über Domänenadministratorrechte oder ähnliche Berechtigungen verfügt. Um das Risiko zu verringern, sollten Sie ein mehrstufiges Zugriffsmodell implementieren, um zu verhindern, dass Anmeldedaten von Konten mit hohen Berechtigungen auf Mitgliedsservern oder Arbeitsstationen unnötig offengelegt werden.
Zusätzliche Ressourcen
- AD-Sicherheit 101: Nicht-Standard-Sicherheitsprinzipale mit DCSync-Rechten
- 7 Active Directory-Fehlkonfigurationen finden und beheben - jetzt
- NSA Top Ten Cybersecurity Fehlkonfigurationen: Eine Active Directory-Perspektive
- Purple Knight
- Directory Services Protector
Endnoten
- https://malpedia.caad.fkie.fraunhofer.de/actor/apt20
- https://apt.etda.or.th/cgi-bin/showcard.cgi?g=Calypso
- https://attack.mitre.org/groups/G1006/
- https://attack.mitre.org/groups/G1004/
- https://attack.mitre.org/groups/G0065/
- https://attack.mitre.org/groups/G0129/
- https://malpedia.caad.fkie.fraunhofer.de/actor/unc5330
- https://www.cyber.gov.au/about-us/view-all-content/alerts-and-advisories/apt40-advisory-prc-mss-tradecraft-in-action
- https://cloud.google.com/blog/topics/threat-intelligence/ivanti-post-exploitation-lateral-movement
- https://unit42.paloaltonetworks.com/stately-taurus-attacks-se-asian-government/
- https://hitcon.org/2022/slides/Earth-Lusca-Revealing-a-Worldwide-Cyberespionage-Operation.pdf
- https://www.microsoft.com/en-us/security/blog/2022/03/22/dev-0537-criminal-actor-targeting-organizations-for-data-exfiltration-and-destruction/
- https://www.fox-it.com/media/kadlze5c/201912_report_operation_wocao.pdf
- https://blog.avast.com/ccleaner-fights-off-cyberespionage-attempt-abiss
- https://global.ptsecurity.com/analytics/calypso-apt-2019
