Pubblica amministrazione
Il regolamento sulla sicurezza delle informazioni degli Emirati Arabi Uniti e la vostra infrastruttura di identità
Una risposta rapida e un ripristino efficace dagli incidenti informatici sono al centro della normativa sulla sicurezza delle informazioni degli Emirati Arabi Uniti. Scoprite perché la conformità dipende dalla priorità data alla sicurezza, al ripristino e alla resilienza di Active Directory.
RIIO-2 e la vostra infrastruttura di identità
Di fronte a un panorama complesso di minacce informatiche, le linee guida RIIO-2 sulla resilienza informatica mirano a fornire i controlli di cui le aziende energetiche britanniche hanno bisogno per stabilire la resilienza della sicurezza delle loro reti. Scoprite perché la sicurezza delle identità è fondamentale per la conformità a questi requisiti.
2025 Rapporto sul rischio di ransomware
Il nostro studio annuale globale sui professionisti dell'IT e della sicurezza rivela un'escalation di minacce, tempi di recupero più lunghi e diffuse interruzioni dell'attività, nonostante una modesta riduzione degli attacchi riusciti.
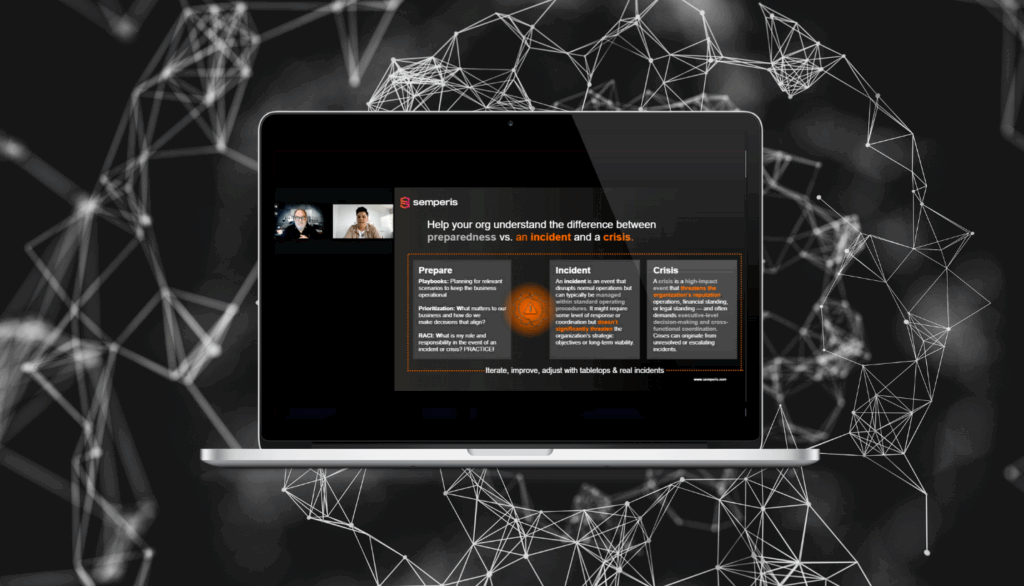
Tech Talk - Dal caos al controllo: Ripensare la gestione delle crisi informatiche
- Semperis
Nel mondo digitale di oggi, gli incidenti informatici non sono solo problemi informatici, ma vere e proprie crisi aziendali. Sebbene molte organizzazioni dispongano di piani di risposta agli incidenti, questi piani spesso crollano sotto la pressione di un evento reale. In questo webinar, Courtney Guss (Director of Crisis Management, Semperis) spiega perché gli approcci tradizionali alla gestione delle crisi...
NIS2 e l'infrastruttura di identità
La conformità alla direttiva NIS2 dell'UE richiede un'attenzione particolare alla sicurezza dei sistemi di identità, che sono diventati un campo di battaglia fondamentale per i difensori e gli aggressori informatici.
ECC-2 e la vostra infrastruttura di identità
I controlli ECC-2 dell'Arabia Saudita forniscono pratiche di cybersecurity complete e basate su standard per le organizzazioni pubbliche e private. Gran parte delle linee guida si applicano in particolare ai sistemi di identità, fonte di accesso e autenticazione per la maggior parte dei sistemi aziendali critici.

2024 Rapporto sul rischio Ransomware Holiday: SUPLEMENTO PER L'ESPAÑA
- Semperis
"Durante le vacanze e i fine settimana, le aziende non devono rilanciare le proprie difese, ma aumentare la propria vigilanza contro i cibercriminali. I criminali informatici sfruttano questi periodi con personale ridotto per lanciare attacchi di ransomware. Il modo più efficace per proteggersi da questi attacchi...

2024 Ransomware Holiday Risk Report: Supplemento Riguardante l'Italia
- Semperis
Durante i giorni di ferie e i fine settimana le aziende non dovrebbero diminuire la vigilanza contro gli attacchi informatici. Anzi, dovrebbero considerare l'opportunità di rafforzare le difese contro gli attacchi ransomware. La migliore garanzia contro le minacce durante questi periodi è rappresentata dalla consapevolezza e da un affidabile piano di...
Rapporto 2024 sul rischio di ransomware per le vacanze
Se la vostra organizzazione riduce le difese informatiche durante i fine settimana e le vacanze, fate attenzione: Gli aggressori prendono di mira questi periodi e gli eventi aziendali più importanti. Scoprite come mantenere una solida postura di sicurezza implementando soluzioni di protezione e ripristino solide e automatizzate per la vostra infrastruttura di identità, anche quando le risorse umane scarseggiano.
Il punto di vista del CISO sulla sicurezza basata sull'identità: Chris Inglis sulla ridefinizione del ruolo del CISO
- Semperis
"Il compito del CISO è in realtà quello di estendere il business... utilizzando l'infrastruttura digitale. È un'operazione fondamentalmente diversa". Chris Inglis, consulente strategico di Semperis ed ex direttore nazionale statunitense per la cibernetica L'ex direttore nazionale statunitense per la cibernetica e consulente strategico di Semperis, Chris Inglis, e il CISO di Semperis, James Doggett, discutono di come le responsabilità del CISO...
Iscriviti per ricevere le ultime notizie su Semperis
Prova una demo personalizzata
Richiedi una demo: i nostri esperti di prodotto ti faranno provare le nostre soluzioni.