
Eines der wirklich lästigen Dinge an Passwörtern ist, dass man sich diese merken muss. Wenn Sie sich Ihr Passwort bei einem SaaS-Anbieter nicht mehr erinnern können, ist die Vorgehensweise recht einfach: Sie klicken auf den Link „Passwort vergessen“ und durchlaufen den Prozess zur Passwortwiederherstellung. Wie so oft ist die Situation in der Unternehmenswelt jedoch komplizierter. Wenn Sie über eine Hybridumgebung verfügen, in der Sie AD FS (Active Directory Federation Services) nutzen, um für Ihr Unternehmen Single Sign-On für Azure AD bereitzustellen, gibt es eine AD-FS-Funktion, die eines der häufigsten Szenarien löst: Der Benutzer kennt sein Passwort und muss es ändern, bevor er weitere Aktionen ausführen kann.
Verwandte Lektüre
Ein Passwort kennen, ein Passwort ändern
Wann würde dies geschehen? In der Regel handelt es sich hierbei um das „Onboarding“-Szenario, bei dem ein neuer Mitarbeiter seine neuen Unternehmenszugangsdaten mit einem vorläufigen Passwort erhält, das er bei seiner ersten Anmeldung ändern muss. Solange er sein Passwort nicht geändert hat, kann er nicht auf Unternehmensressourcen zugreifen.
Dies ist im Einzelhandel häufig der Fall, wo die Fluktuation hoch ist und es oft zu saisonalen Einstellungsspitzen kommt. Für den Mitarbeiter, der an einem in die Domäne eingebundenen Arbeitsplatzrechner im Unternehmensnetzwerk sitzt, ist dies kein Problem, da der Vorgang der Passwortaktualisierung in das Windows-Client-Betriebssystem integriert ist. Dieses Szenario mit einer in die Domäne eingebundenen Workstation trifft jedoch oft nicht zu; Mitarbeiter müssen sich einen Kiosk-Computer im Lagerraum teilen, um ihr Passwort zu aktualisieren oder auf Unternehmensressourcen zuzugreifen, oder es steht gar keine Workstation zur Verfügung.
Hier spielen webbasierte Dienste ihre Stärken voll aus. Ein Mitarbeiter benötigt keinen an eine Domäne angeschlossenen Computer; dank einer sorgfältig konzipierten Hybridarchitektur, die sowohl herkömmliche, an eine Domäne angeschlossene Ressourcen als auch auf Azure AD basierende Webressourcen umfasst, können diese mobilen Mitarbeiter ihr Passwort ändern und über ihre eigenen Mobilgeräte auf die Websites der Personalabteilung und der Sozialleistungen zugreifen.
Passwort ändern vs. Passwort zurücksetzen
Es ist jedoch wichtig, zwischen einer Passwortänderung und einer Passwortzurücksetzung zu unterscheiden. Die Passwortzurücksetzung ermöglicht es dem Benutzer, sein Passwort zu ändern, wenn er es nicht kennt. Wie funktioniert das? Der Benutzer muss zusätzliche Informationen (Handynummer, alternative E-Mail-Adresse, Sicherheitsfragen) eingeben, um seine Identität nachzuweisen. Bevor er diesen Registrierungsprozess jedoch durchlaufen kann, muss er seine Identität mindestens einmal erfolgreich nachgewiesen haben, indem er sich mit seiner Benutzer-ID und seinem Passwort angemeldet hat. Die Schwachstelle der Passwortzurücksetzung besteht darin, dass der Nutzer proaktiv handeln muss: Hat er sich nicht im Voraus registriert, funktioniert der Vorgang der Passwortzurücksetzung nicht. Und er kann sich nicht registrieren, wenn er nur über ein temporäres Passwort verfügt.
Also: Der neue Mitarbeiter muss sein temporäres Passwort ändern. Er hat keinen Zugang zu einem Arbeitsplatz, der mit der Domäne verbunden ist. Und er kann die Kennwortrücksetzung nicht verwenden, weil er sich noch nicht registrieren kann. Wie kann er sein Kennwort aktualisieren und loslegen?
AD FS 3.0 bietet die Möglichkeit, dem Benutzer zu erlauben, sein Passwort zu ändern, wenn er sein bestehendes Passwort angibt. Um dies zu aktivieren, öffnen Sie die AD FS-Verwaltungskonsole, erweitern Sie Service und wählen Sie Endpunkte. Im mittleren Fensterbereich sehen Sie eine lange Liste von Endpunkten. Scrollen Sie nach unten zum Abschnitt Andere und wählen Sie /adfs/portal/updatepassword/. Klicken Sie mit der rechten Maustaste darauf und wählen Sie Aktivieren (d.h. für Intranet-Benutzer). Dadurch können Benutzer im Unternehmensnetzwerk die formularbasierte AD FS-Anmeldung verwenden, um ihr Kennwort zu ändern. Ich glaube nicht, dass dies besonders nützlich ist, da die überwiegende Mehrheit der Benutzer im Unternehmensnetzwerk, die ihr Kennwort ändern müssen, sich wahrscheinlich auf Workstations befinden, die mit der Domäne verbunden sind. (Denken Sie daran, dass sich die meisten mobilen Geräte in einem öffentlichen drahtlosen Netzwerk befinden, auch innerhalb des Unternehmens). Es kann jedoch nicht schaden, diese interne Funktion zu aktivieren.
Klicken Sie ein zweites Mal mit der rechten Maustaste auf updatedpassword und wählen Sie enable on proxy (d.h. für externe Benutzer).
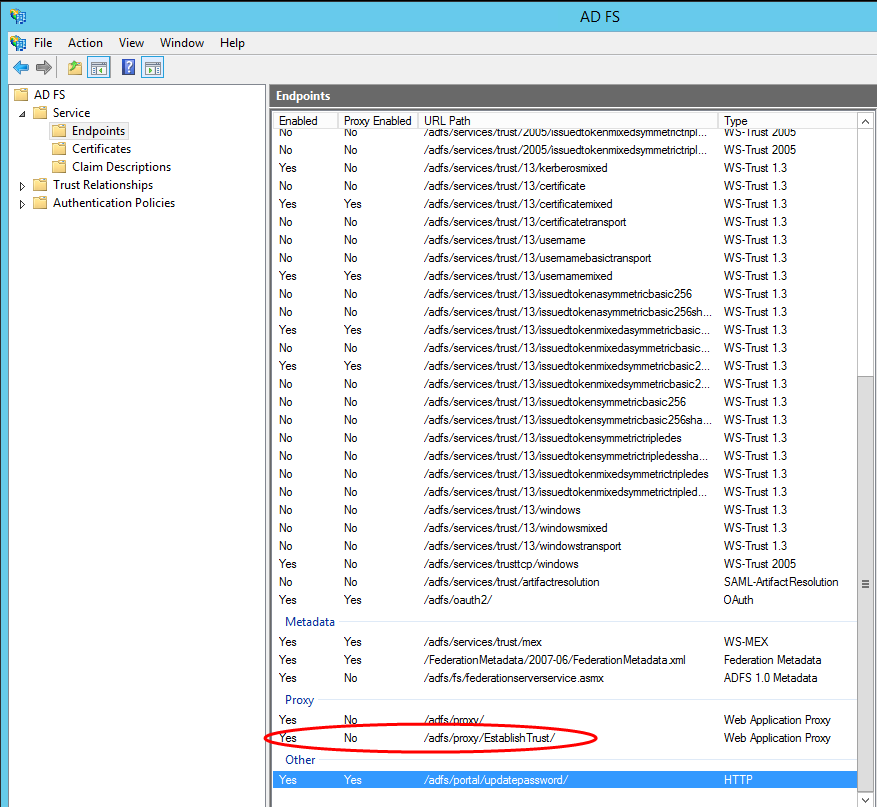
Dadurch können externe Benutzer - zu denen auch Benutzer mobiler Geräte im öffentlichen Unternehmensnetzwerk gehören - ihr Kennwort auf der externen, von Web Application Proxy gehosteten, formularbasierten Anmeldeseite von AD FS ändern (siehe unten):
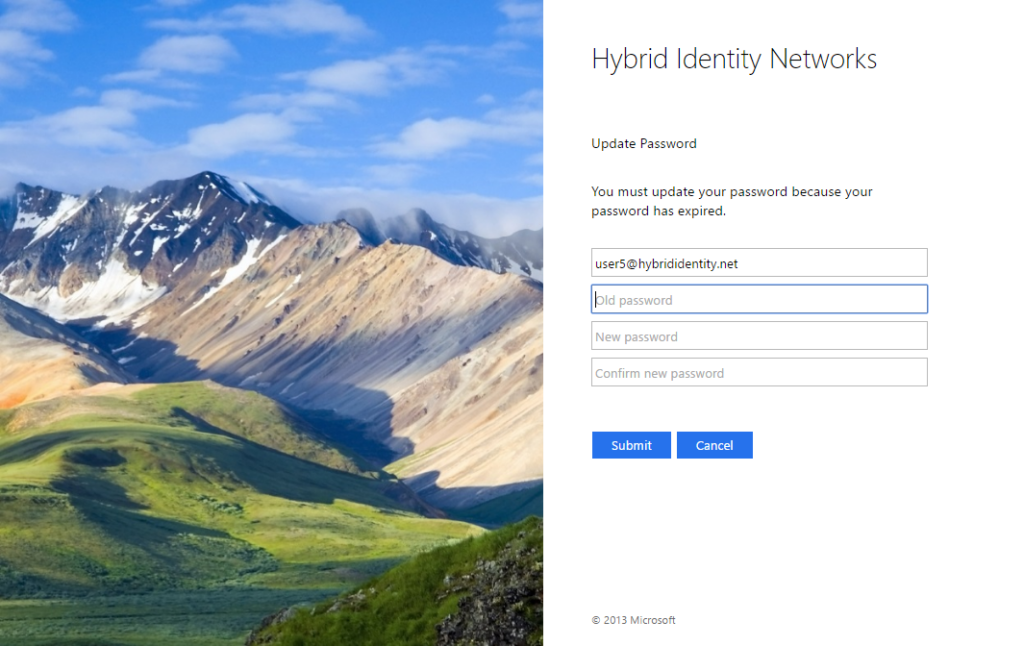
Beachten Sie, dass Sie den AD FS-Dienst neu starten müssen, damit dies wirksam wird. Wenn das nicht funktioniert, versuchen Sie, den Dienst noch einmal neu zu starten; ich musste das zweimal tun.
Die Möglichkeit, Ihr Kennwort von einer Webseite aus zu aktualisieren, ist eine großartige Funktion, und sie ist so einfach zu implementieren. Hier ist der Originalbeitrag von Sam Devasahayam (auch bekannt als @MrADFS) zu diesem Thema.
